Кампания Macfinger ставит на Mac похититель DownTheDRAIN через поддельную проверку CAPTCHA. Страница предлагает скопировать готовую команду и вставить её в Terminal, после чего на компьютере появляется вредоносная программа. На тестовой Mac mini защита macOS остановила запуск до отправки данных за пределы машины; это единственный подтверждённый случай в разборе.
Описание
По данным SANS Internet Storm Center, разбор описывает образец, который распространялся 11 ноября 2026 года, - единичный случай, а не оценка масштаба кампании. Автор публикации дал программе имя DownTheDRAIN по функции, которую нашли в одном из предыдущих образцов. Схема относится к приёму ClickFix: жертву просят самостоятельно ввести команду в терминал, поэтому запуск идёт от её имени и не требует уязвимости в системе.
Поддельная CAPTCHA открывается на отдельном домене и выглядит как обычная проверка браузера, а после нажатия кнопки показывает текст с командой для вставки в Terminal. Терминал даёт доступ к командной строке, поэтому вставка запускает код с правами текущего пользователя. Команда обращается к серверу и скачивает небольшой shell-скрипт объёмом около 5 КБ - промежуточный этап, а не сам похититель.
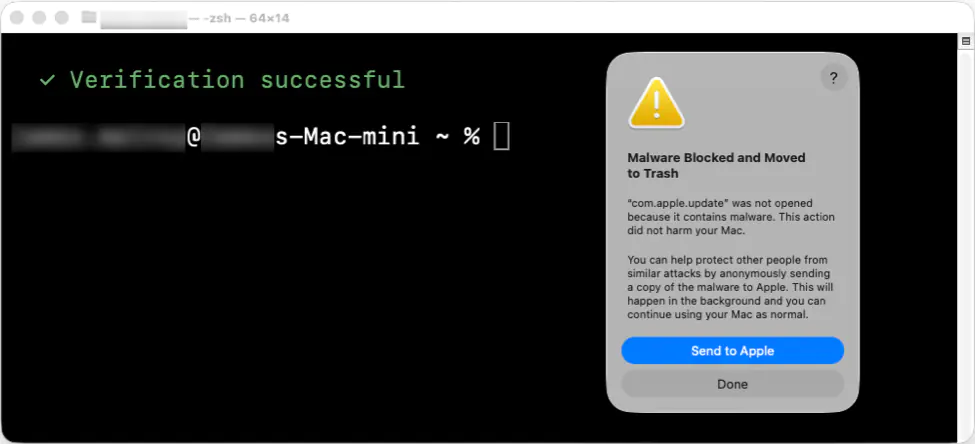
Скрипт скачивает с того же сервера исполняемый файл для процессоров Apple Silicon размером около 35 МБ. Затем он сохраняет программу в пользовательском кэше под именем, похожим на обновление macOS, чтобы файл выглядел системным, хотя лежит в папке обычного пользователя. На Mac mini с macOS 26.7.3 система заблокировала файл и переместила его в Корзину до отправки данных.
Отдельная функция DRAIN ищет на машине адреса криптовалютных кошельков и перенаправляет их содержимое на кошелёк оператора уже после запуска программы. Для владельца заражённого Mac это значит, что к краже учётных данных добавляется риск потерять средства, если адрес кошелька найден на машине. Именно эта функция, а не имя кампании, дала семейству название; в разборе её называют частью кода похитителя, а не отдельной утилитой.
Кампания известна с сентября 2026 года: первые заметки о ней появились 22 сентября, более подробный разбор - 25 сентября. Тогда программа не совпадала с известными семействами для macOS, и название появилось только после публикации анализа одного из образцов. Сентябрьские заметки касались той же схемы, но уникальных признаков, по которым семейство можно опознать, в них не было.
Первый шаг схемы не требует вредоносного файла: команду вставляет сам пользователь, и она выполняется от его имени без эксплуатации уязвимости. Предположительно, поэтому защита не всегда видит загрузку как подозрительное событие; на тестовой машине она всё же сработала и остановила файл. В разборе команда была вставлена вручную, а не загружена сайтом автоматически; такой сценарий требует от пользователя одного действия.
Кто стоит за Macfinger, как широко применяется схема и сколько машин заразилось, не сообщается; география жертв в разборе также не указана. Неизвестно, какие данные успели уйти у других жертв и меняется ли инфраструктура между волнами. Другие версии macOS в разборе не проверялись, поэтому вывод о срабатывании защиты ограничен одним наблюдением, а срок жизни доменов не указан.
Индикаторы компрометации