Операция PasteSwitch расширила доставку похитителя AMOS. Вместо десятка ручных поддельных сайтов она разворачивает сотни копий: исследователи связывают это с переходом на арендованные наборы ClickFix.
Кампания Macfinger ставит на Mac похититель DownTheDRAIN через поддельную проверку CAPTCHA. Страница предлагает скопировать готовую команду и вставить её в Terminal, после чего на компьютере появляется вредоносная программа.
Русскоязычный оператор построил сеть из 603 имплантов на заражённых Windows-компьютерах. С них он собрал логины и сессии к банкам США и федеральным сервисам, включая налоговую службу IRS и управление соцобеспечения SSA.
Обнаружена фишинговая кампания, которая маскирует загрузчик под запрос на подтверждение заказа. Письмо предлагает открыть вложение, чтобы сверить позиции, а документ запускает цепочку, которая заканчивается XLoader.
Zimperium разобрала ArcticRAT - Android-троян, который вырос из кражи криптовалюты в полноценный инструмент удалённого управления. Сначала он охотился за пользователями криптовалютных приложений, теперь
Bitdefender разобралась, как злоумышленники превратили официальный лаунчер NIKKE в инструмент кражи данных. Игру не взламывали и файлы не подменяли: лаунчер сам скачал вредоносный файл по команде с сервера.
AhnLab SEcurity intelligence Center (ASEC) обнаружила фишинговые письма, замаскированные под запрос коммерческого предложения. Отправитель представляется сотрудником отдела закупок и просит изучить вложенный архив с расчётом.
По чужим репозиториям на GitHub распространяется похититель учетных данных. Вредоносный код срабатывает один раз, в рабочем процессе GitHub Actions или при установке npm-пакета, и уносит секреты репозитория вместе с облачными ключами.
С 10 ноября через украденные учётные записи GitHub неизвестные добавляли в чужие репозитории рабочие процессы, выгружающие секреты CI и облачные ключи. Под удар попали десятки тысяч проектов, в том числе
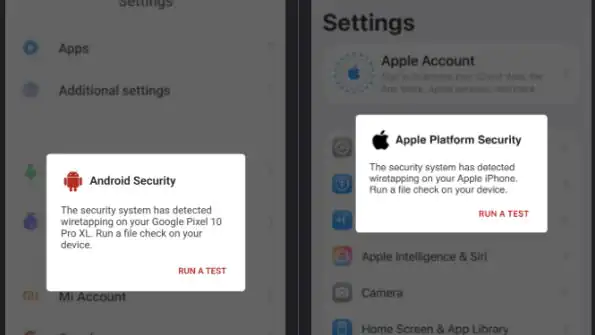
Мобильная кампания принудительных перенаправлений ZoidWays вышла на пик около 1,5 млн заблокированных показов за один день. Владелец телефона видит клон системного экрана настроек.