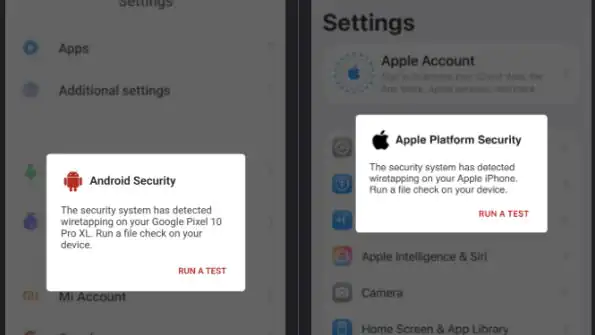
Мобильная кампания принудительных перенаправлений ZoidWays вышла на пик около 1,5 млн заблокированных показов за один день. Владелец телефона видит клон системного экрана настроек.
Итальянский регулятор по защите данных оштрафовал Meta Platforms Ireland* на 805 млн евро. Приложение Facebook* на Android читало фотографии, видео и метаданные из галерей итальянских пользователей без
Microsoft FORGE Lab рассказала, как с помощью ИИ-системы MDASH нашла 59 публичных ошибок в ядре Linux и получила 33 CVE. Сканирование заняло около двух недель и дало 26 502 сырых находки;
Поддельное онлайн-казино для Android выманивает деньги у игроков и попутно забирает номер телефона и геолокацию. Приложение собрано на Flutter - открытом фреймворке Google, который позволяет делать программы
Поддельное приложение «BNM Mobile Security» под видом защитного сервиса центрального банка Малайзии считывает банковские карты через NFC - беспроводную связь на расстоянии нескольких сантиметров - и передаёт их данные злоумышленникам.
Tor Browser 16.0 вышел для настольных систем и Android. Впервые стабильная сборка использует Firefox 153 с расширенной поддержкой (ESR), и переход готовили около года.
В открытом доступе появился рабочий эксплойт, то есть код, использующий уязвимость, для подсистемы телефонии Android. На GitHub выложены демонстрационное приложение и его исходный код;
Компания Check Point Research сообщила о обнаружении группы хакеров, использующих инструмент удаленного администрирования с открытым исходным кодом Rafel. Это обнаружение имеет большое значение, так как
Банковский троянец для Android Antidot маскируется под приложение Google Play Update. Он стратегически нацелен на пользователей Android в различных регионах и использует методы VNC и Overlay для сбора учетных данных.
Группа SonicWall Capture Labs, занимающаяся исследованием угроз, обнаружила вредоносную программу для устройств Android, которая использует фишинговые атаки и дополнительные команды для сбора учетных данных.