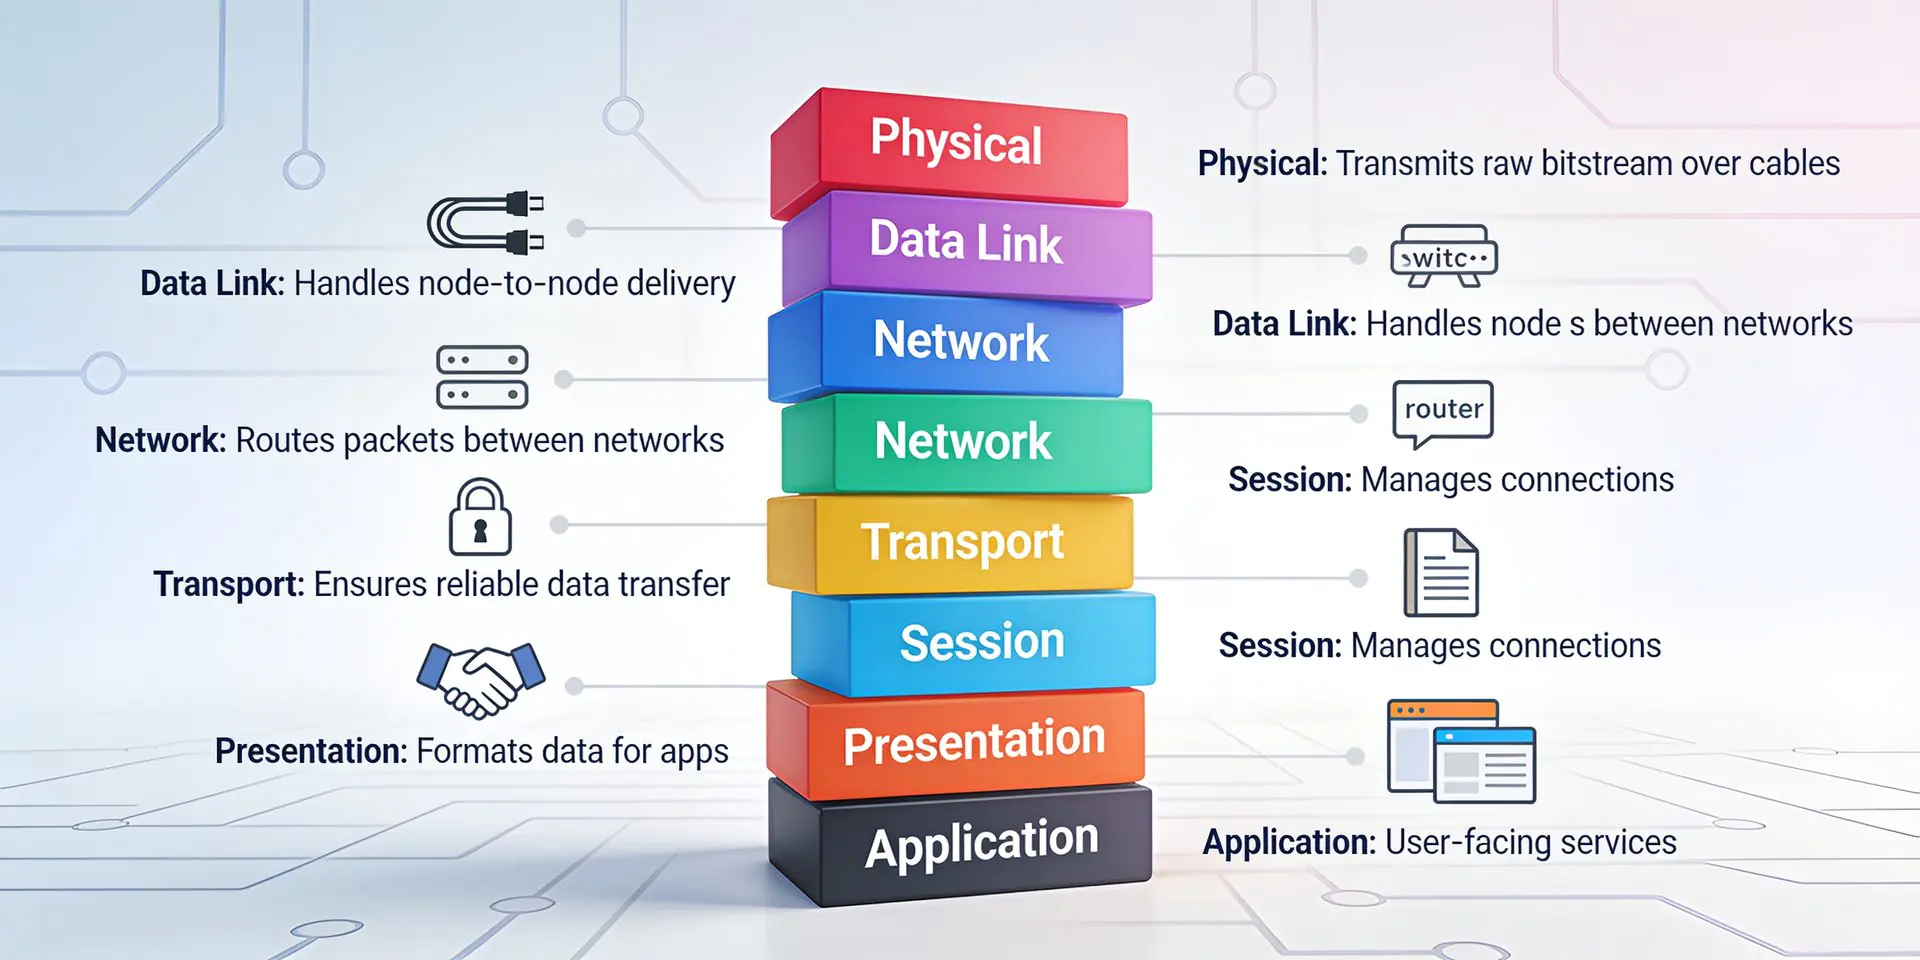
Многие начинающие специалисты по информационной безопасности воспринимают модель OSI как скучную теоретическую концепцию из учебника, которую нужно заучить для экзамена и благополучно забыть.
С апреля по июль 2026 года аффилиат (партнёр) программы-вымогателя Aurora атаковал более двадцати организаций в девяти странах. Его деятельность раскрылась случайно.
IBM раскрыла сведения о двух десятках с лишним уязвимостей в DataStage на Cloud Pak for Data. Проблемы затрагивают версию 5.4.0.0 - платформу, на которой компании собирают и выполняют конвейеры обработки данных.
31 августа 2026 года были скомпрометированы 440 установок системы управления печатью PaperCut NG и MF. Пострадали 395 организаций в 48 странах. Кампанию вёл один злоумышленник, предположительно русскоязычный.
IBM исправила двадцать уязвимостей в Guardium Data Protection 12.2, платформе для контроля доступа к базам данных и аудита действий с ними. Часть проблем используют без учётной записи: достаточно доступа к сетевому порту или веб-интерфейсу.
Ошибка в назначении прав внутри Network Authentication Service (NAS) - службы сетевой аутентификации, которая входит в состав операционной системы IBM i, - позволяет пользователю с обычной учётной записью
Dell исправила серию уязвимостей в Container Storage Modules (CSM), наборе компонентов, которые связывают системы хранения Dell с контейнерными платформами Kubernetes и OpenShift.
Ошибка в механизме интеграции Java позволяет захватить машину того, кто откроет специально подготовленный документ в Apache OpenOffice. Проблеме присвоен идентификатор CVE-2026-59265, она затрагивает все сборки пакета версии 4.
Шесть уязвимостей в системе мониторинга Zabbix получили исправления во всех поддерживаемых ветках. Проблемы затрагивают сервер, прокси и веб-интерфейс, а последствия варьируются от отказа в обслуживании
В сентябре 2026 года злоумышленники взломали больше ста сайтов и добавили на их страницы вредоносный код. Посетителю показывали поддельную страницу проверки Cloudflare.