Кампания testmetest подготовила к запуску полезной нагрузки 42 репозитория на GitHub, принадлежащих 11 владельцам с настоящей историей разработки. Внутри появились исполняемые хуки для помощников программиста
31 августа 2026 года вредоносная программа DarkMe проникла в сети двух разных организаций. Оба заражения начались одинаково. Сотрудник получал письмо, переходил по ссылке, которая выглядела как адрес изображения, и запускал скачанный файл.
Индийские организации получают письма с темой налоговой проверки. Внутри - вложение, которое выглядит как официальное уведомление налоговой службы. Открыв его, пользователь запускает цепочку из нескольких этапов.
Кампания Gheist с 15 сентября 2026 года массово использует скомпрометированные токены GitHub. Инструмент добавляет в репозитории рабочий процесс, который печатает хранимые в GitHub секреты в собственный
В июле и августе 2026 года появилось семейство вредоносных программ Neural Override. В него входят пять сборок на Python, а управление идёт через Telegram. Ключевая особенность - встроенная большая языковая
Через несколько часов после раскрытия двух уязвимостей удалённого выполнения кода в ядре PHP появились попытки их эксплуатации. Большая часть зафиксированной активности пришлась на сканирование, остальное
По данным о кампании, группировка Rare Werewolf использует фишинг с вложением. Письмо несёт вредоносный файл, открытие которого запускает код на системе жертвы. Техники T1566.
Независимое региональное новостное издание принимало посетителей, но отдавало им не только статьи. Часть читателей видела всплывающее окно с просьбой подтвердить, что они не роботы.
Подборка IP-адресов, с которых зафиксированы попытки перебора учётных записей WordPress через xmlrpc.php с использованием system.multicall. Один такой запрос может содержать десятки попыток авторизации
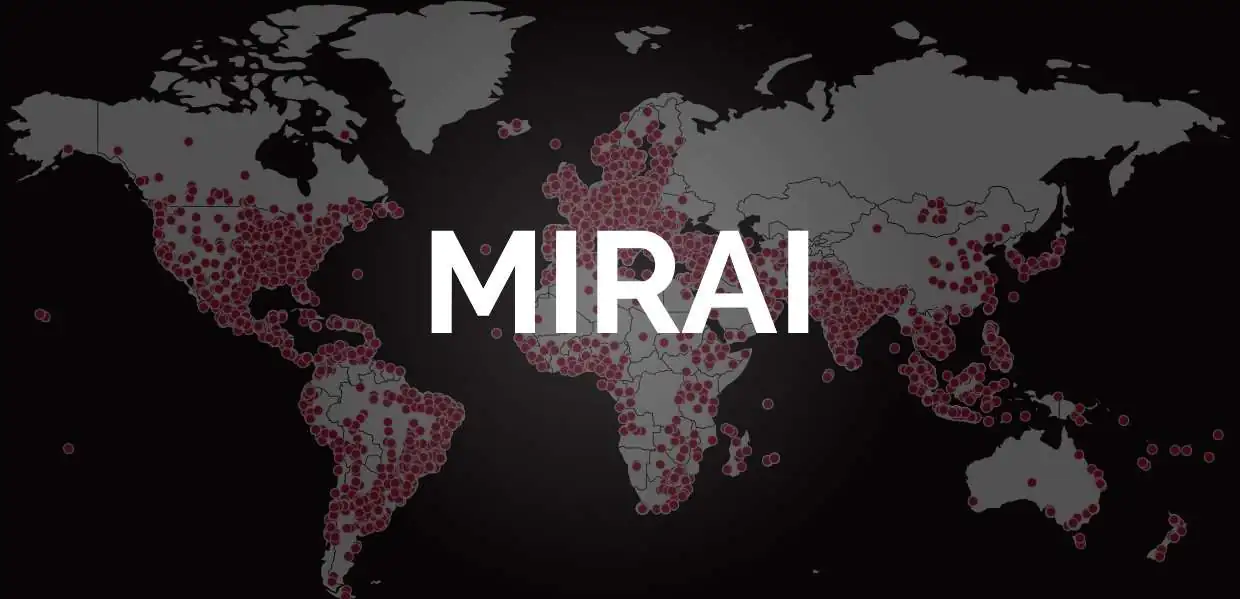
Mirai - классический пример IoT-ботнета, который десятилетиями заражает сетевые устройства на Linux: IP-камеры, роутеры, системы сигнализации. В этом обновлении мы собрали свежие индикаторы компрометации