
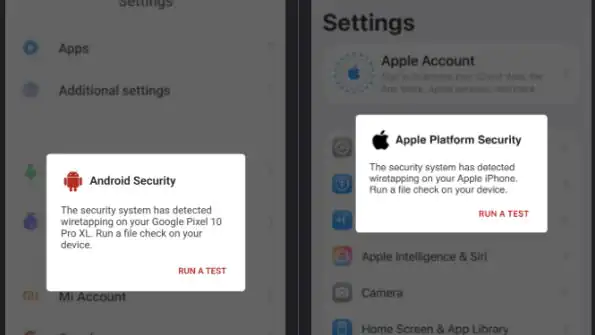
Мобильная кампания принудительных перенаправлений ZoidWays вышла на пик около 1,5 млн заблокированных показов за один день. Владелец телефона видит клон системного экрана настроек. Сверху - поддельное предупреждение о прослушивании и предложение проверить устройство. Проверка заканчивается оплатой антивируса по партнёрской схеме, звонком на платную линию или ловушкой с подпиской.
Описание
По данным Confiant, кластер отслеживают с марта, а имя он получил только недавно. Один и тот же креатив за три недели прошёл как минимум через шесть площадок закупки рекламы. Аналитики Media Trust 2 августа описали ту же операцию под именем DarkRelay, инфраструктура совпадает. Расходятся оценки: набор приёмов, который коллеги назвали техниками обхода песочницы, в Confiant считают обычными попытками открыть новое окно или перенаправить страницу. Против изолированного чужеродного фрейма в актуальных браузерах они не срабатывают, а обход в лабораторных условиях воспроизвести не удалось. Перенаправление проходит в трёх случаях: фрейм не изолирован, принадлежит тому же источнику или защиты на стороне браузера нет вовсе.
Отдельная схема - поддельная страница загрузки Microsoft Teams с установочным пакетом Android. Внутри оказался полноценный троян удалённого доступа, собранный под кражу криптовалюты. Он ищет фразу восстановления кошелька в буфере обмена, данных служб доступности, файлах и фотографиях. Текст на снимках распознаёт OCR, так что хватает скриншота с фразой восстановления.
Биометрию троян намеренно ломает: проверка по отпечатку и лицу проваливается, устройство возвращается к PIN или паролю, и они попадают к оператору. Перехватывает он и SMS. Управление идёт через WebSocket, набор команд насчитывает 135 операций. Внутренние строки состояния оператора написаны на китайском.
Кластер PseudoCamo строит схемы инвестиционного мошенничества на платформах ИИ-конструкторов приложений. Для систем репутации доменов площадка выглядит здоровым сервисом для разработчиков, и прикрытие работает. Первым экраном идёт возрастной шлюз с локализацией под страну, вплоть до просьбы подтвердить совершеннолетие в своей провинции. За шлюзом - страница-приманка, дальше переход на "денежную" страницу на другом домене. География росла от Польши к Румынии, Чехии, Испании и Канаде, затем к Ирландии и Турции. К концу августа кластер перешагнул примерно 650 заблокированных доменов, а по форме доменов и приёмам маскировки перекликается с BabaCamo.
Другой актор, D-Shortiez, с 2025 года переключился с фишинга под видом розыгрыша подарочных карт на техподдержку. Страницы он раньше держал на статических сайтах Azure Blob, а во второй половине сентября перевёл на BunnyCDN и Azure Cloud. В новых вариантах появился поддельный шаг с капчей. Со стороны это похоже на ClickFix с доставкой вредоносного ПО, но нагрузки нет: это всё тот же принудительный редирект на мошенническую техподдержку.
Ещё одна схема маскируется под торгового бота от имени Claude и работает по пользователям из Великобритании. Жертва сама разворачивает контракт через MetaMask, пополняет его "ликвидностью" и нажимает кнопку запуска. Третья транзакция уводит весь баланс мошеннику, и взламывать ничего не нужно. Сколько людей дошло до третьей транзакции, не сообщается.
Набор индикаторов стоит использовать для проверки рекламных и платёжных путей, а не только хостов: часть доменов относится к инфраструктуре редиректа и прокси, а не к самим мошенническим страницам. Для мобильных пользователей отдельный риск - установка APK вне магазина приложений; в этом случае проверка одного домена недостаточна, нужно смотреть разрешения и активные службы доступности.
Индикаторы компрометации




