

Российские организации получают письма, подписанные Роскомнадзором. Внутри - архив с требованием объяснить посещения запрещённых интернет-ресурсов. Открыв вложение, сотрудник запускает программу для кражи данных под названием White Snake. Кампания нацелена не на частных лиц, а на компании: злоумышленников интересуют корпоративная почта, системы управления взаимоотношениями с клиентами (CRM) и другие рабочие сервисы. Успешная кража открывает доступ к внутренней переписке, документам и клиентским базам.
Описание
Схема не требует от атакующего глубоких навыков. Программу достаточно арендовать. На теневых форумах White Snake продают с февраля 2023 года. Месяц доступа стоит 140 долларов, бессрочный - 1950 долларов. Оплата проходит в криптовалюте. Покупатель получает конструктор для сборки собственных образцов и панель управления заражёнными устройствами. Начать атаку с таким набором инструментов несложно, поэтому спрос на него на теневом рынке остаётся высоким.
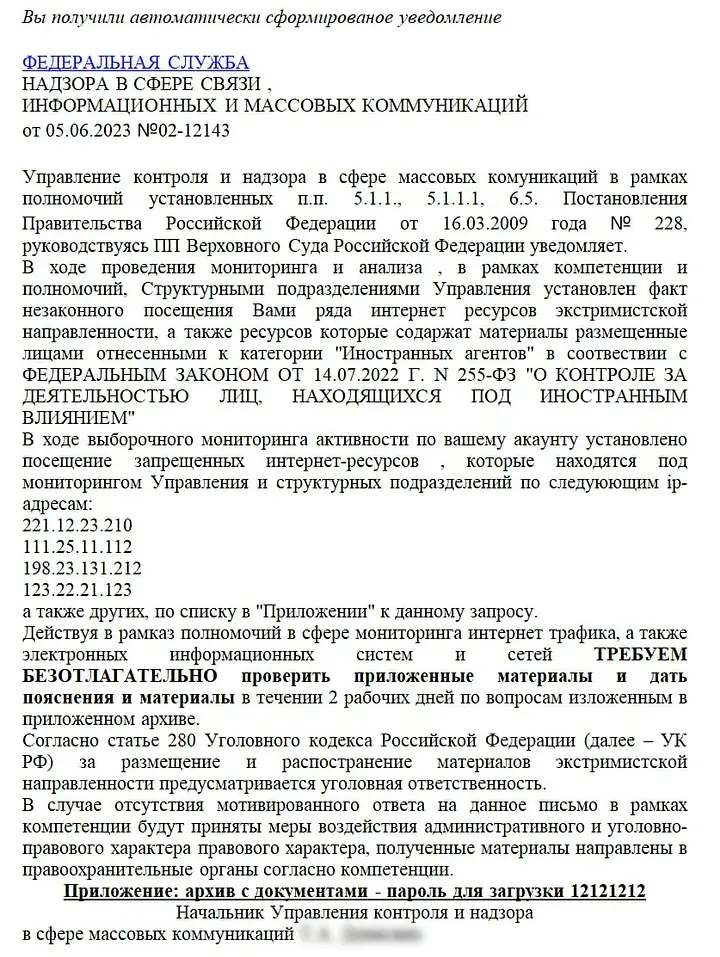
Кампанию против российских организаций выявили специалисты BI.ZONE Cyber Threat Intelligence. Рассылка маскируется под официальную переписку. Письмо требует срочно открыть материалы и дать объяснения по поводу посещений запрещённых сайтов. Давление и срочность - типичные приёмы целевого фишинга. Жертва редко проверяет отправителя, когда речь идёт о претензиях государственного органа.
Архив содержит несколько файлов. Первый - документ с текстом требования. Второй выглядит как приложение к нему, но на деле это сама программа. Третий - изображение с символикой ведомства для убедительности. Пользователь открывает документ, читает претензию и, следуя указаниям, запускает второе вложение. Ничего подозрительного в этой последовательности действий он не замечает.
После запуска программа закрепляется в системе. Она копирует себя в служебную папку пользователя, создаёт задание на повторный запуск и удаляет исходный файл. Если у сотрудника есть права администратора, действия выполняются с полными привилегиями. Затем программа поднимает узел анонимной сети Tor для скрытой связи и соединяется с управляющим сервером. Такой канал трудно заблокировать стандартными средствами защиты. При желании оператор добавляет модуль записи нажатий клавиш и размножает копии на съёмных носителях.
С заражённой машины уходит подробная информация о системе. Программа передаёт версию операционной системы, имя пользователя, модель устройства, разрешение экрана, объём памяти и размеры диска. К этому добавляется перечень запущенных процессов и установленных приложений, а также снимок экрана. Отдельно она забирает сохранённые пароли из браузеров, отобранные по маскам файлы и записи из системного реестра. Панель управления позволяет следить за устройством, записывать видео с экрана, выполнять команды и загружать дополнительное вредоносное ПО.
Ущерб не ограничивается одним набором украденных сведений. Через захваченные учётные данные атакующий входит в почту, CRM и другие корпоративные сервисы. Дальше он развивает атаку внутри сети или просто перепродаёт добычу. Компания при этом теряет переписку, сведения о клиентах и коммерческие документы. О заражении иногда узнают спустя месяцы, когда данные уже появились на сторонних площадках.
Защита строится из нескольких простых элементов. Сотрудников стоит научить проверять отправителя письма и не открывать вложения от имени государственных органов без подтверждения. Двухфакторная аутентификация затрудняет вход по украденным паролям. Регулярные обновления закрывают известные уязвимости. Кроме этого, важны мониторинг подключений и быстрая реакция на инциденты: чем раньше служба безопасности заметит чужой доступ, тем меньше данных уйдёт наружу. Рынок готовых инструментов для целевых атак растёт, и начать атаку становится всё проще.
Индикаторы компрометации
YARA


