В течение последней недели ноября 2025 года специалисты по кибербезопасности провели целенаправленное расследование, чтобы выявить и проанализировать вредоносную инфраструктуру на территории Японии.
Исследователи из команды Socket Threat Research обнаружили два связанных вредоносных пакета для языка программирования Go, которые более четырёх лет скрывались в экосистеме, маскируясь под популярную библиотеку для генерации UUID.
Исследователи кибербезопасности из SophosLabs обнаружили и проанализировали новую услугу на теневом рынке - упаковщик-как-услугу (Packer-as-a-Service, PааS) под названием Shanya.
Ключевая инфраструктура новой версии печально известного программного обеспечения-вымогателя (ransomware) LockBit 5.0 была случайно выставлена в открытый доступ.
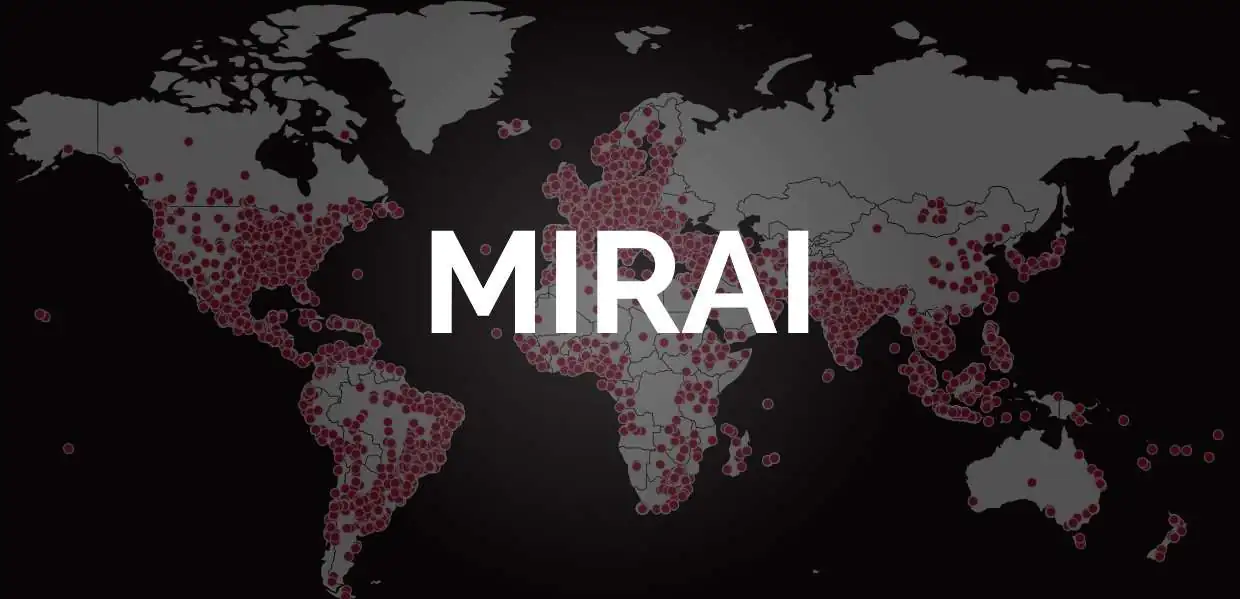
Ботнет Mirai Internet of Things (IoT), печально известный своими атаками на подключенные бытовые устройства, такие как камеры, системы сигнализации и персональные маршрутизаторы, продолжает развиваться
Исследователи кибербезопасности из компании Securonix обнаружили и проанализировали изощренную многоэтапную кампанию, которая использует взломанные веб-сайты для скрытой доставки вредоносного программного обеспечения.
Компания CrowdStrike раскрыла деятельность новой высокотехнологичной группы APT, связанной с Китаем и получившей название WARP PANDA. На протяжении 2025 года злоумышленники проводили множественные атаки
Эксперты по кибербезопасности из ReliaQuest Threat Research Team с высокой степенью уверенности атрибутировали новую кампанию по отравлению поисковой выдачи (SEO poisoning) китайской APT Silver Fox, также известной как Void Arachne.
В мире киберугроз инфостилеры (stealers) - это рабочая лошадка для кражи учетных данных. Их легко купить, использовать, и они массово производятся по модели «вредоносное ПО как услуга» (Malware-as-a-Service, MaaS).
По данным аналитиков 360 Advanced Threat Research Institute, хакерская группировка, известная под названиями APT-C-53, Gamaredon, Primitive Bear, Winterflounder и BlueAlpha, ведёт активные атаки на украинские государственные учреждения.