Группа APT Sidewinder, которую связывают с Южной Азией, продолжает целенаправленные атаки на военные и правительственные структуры в таких странах, как Бангладеш, Шри-Ланка, Турция, Непал и Пакистан. Как выяснили исследователи, злоумышленники используют фишинговые кампании с поддельными страницами входа, имитирующими официальные государственные сервисы, чтобы красть учетные данные сотрудников.
Описание
Фокус атаки: фишинг под видом государственных порталов
APT Sidewinder активно эксплуатирует уязвимости человеческого фактора, создавая точные копии интерфейсов почтовых сервисов и файлообменных систем. Для размещения фальшивых страниц злоумышленники используют бесплатные хостинги, такие как Netlify и Pages.dev, что позволяет им быстро развертывать инфраструктуру и избегать обнаружения.
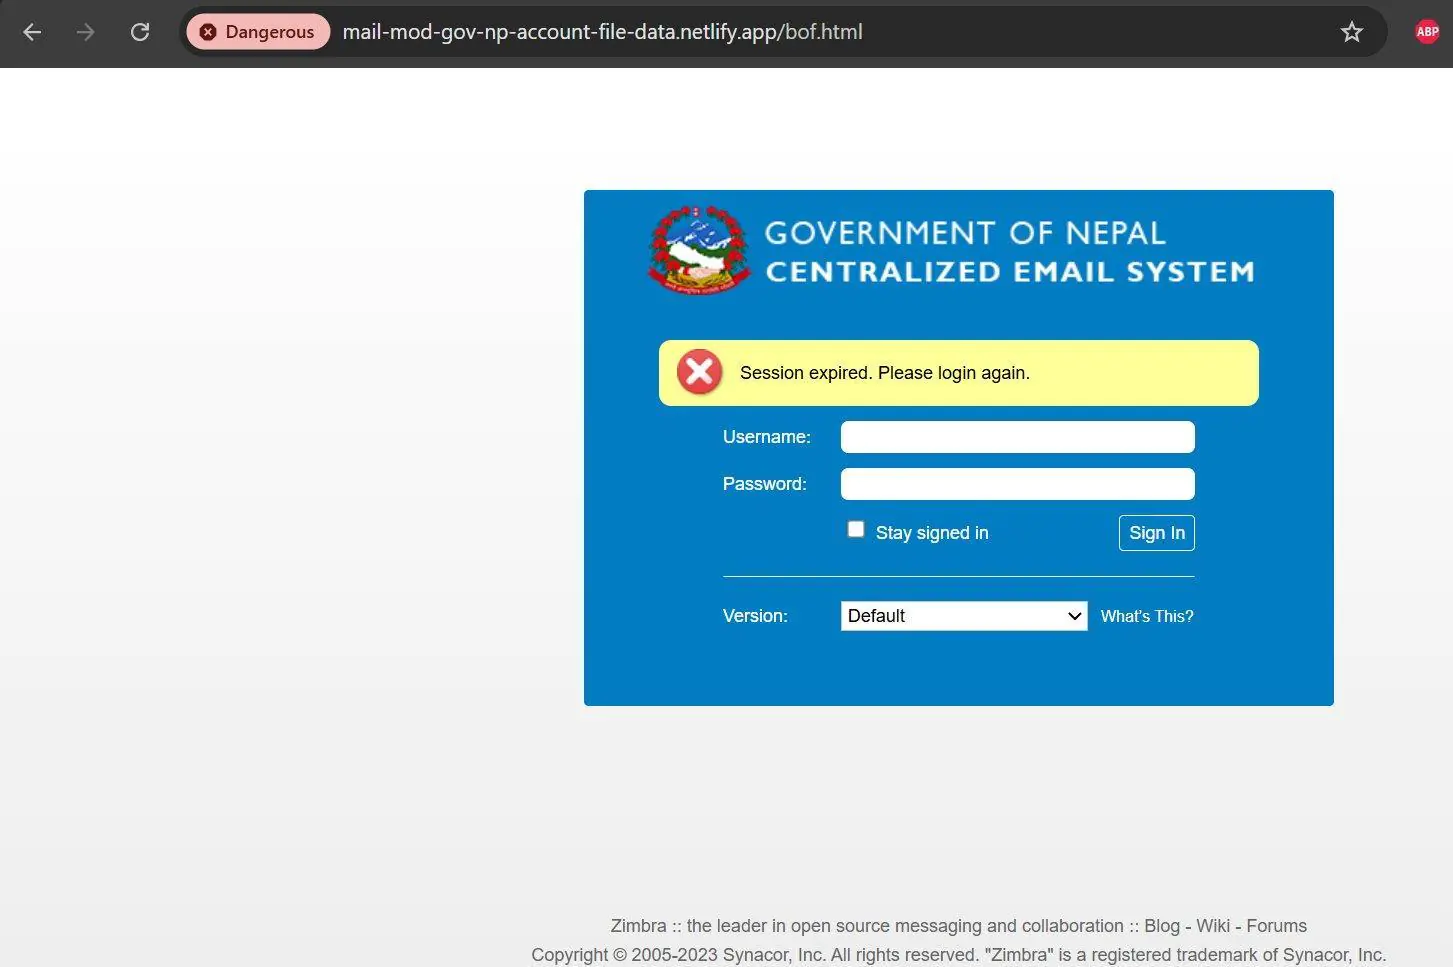
В ходе расследования была обнаружена сеть фишинговых доменов, которые имитировали официальные порталы:
- Поддельная страница входа в почтовую систему Непала ("mail-mod-gov-np-account-file-data[.]netlify[.]app"), перенаправляющая введенные данные на сервер "mailbox3-inbox1-bd[.]com".
- Ложные порталы для загрузки файлов, связанных с Министерством обороны Бангладеш и турецкими оборонными компаниями, такими как ASELSAN и ROKETSAN.
Все фишинговые страницы использовали метод POST для скрытой передачи украденных учетных данных на серверы злоумышленников.
Параллельные кампании и инфраструктура
Исследование выявило несколько доменов ("mailbox3-inbox1-bd.com", "mailbox-inbox-bd.com"), которые работали как центральные узлы сбора данных. Эти серверы размещались на IP-адресе "146.70.118.226", зарегистрированном у немецкого хостинг-провайдера M247 Europe SRL, известного своей анонимностью.
Анализ показал, что злоумышленники активно меняют пути отправки данных (например, "/dgdp12.php", "/idef.php"), чтобы обойти блокировки. Это свидетельствует о гибкой тактике и адаптивности APT Sidewinder.
Признаки связи с предыдущими атаками
Сравнение с ранее зафиксированными кампаниями Sidewinder выявило схожие методы:
- Использование субдоменов типа "updatemind52.com", маскирующихся под официальные правительственные ресурсы.
- Одинаковые визуальные элементы фишинговых страниц, включая копии интерфейса Zimbra.
Подобные атаки ранее фиксировались в Шри-Ланке, где злоумышленники имитировали вход в систему Министерства обороны.
APT Sidewinder остается серьезной угрозой для государственных учреждений Южной Азии, и своевременное обнаружение их инфраструктуры - ключевой фактор в предотвращении утечек данных.
Индикаторы компрометации