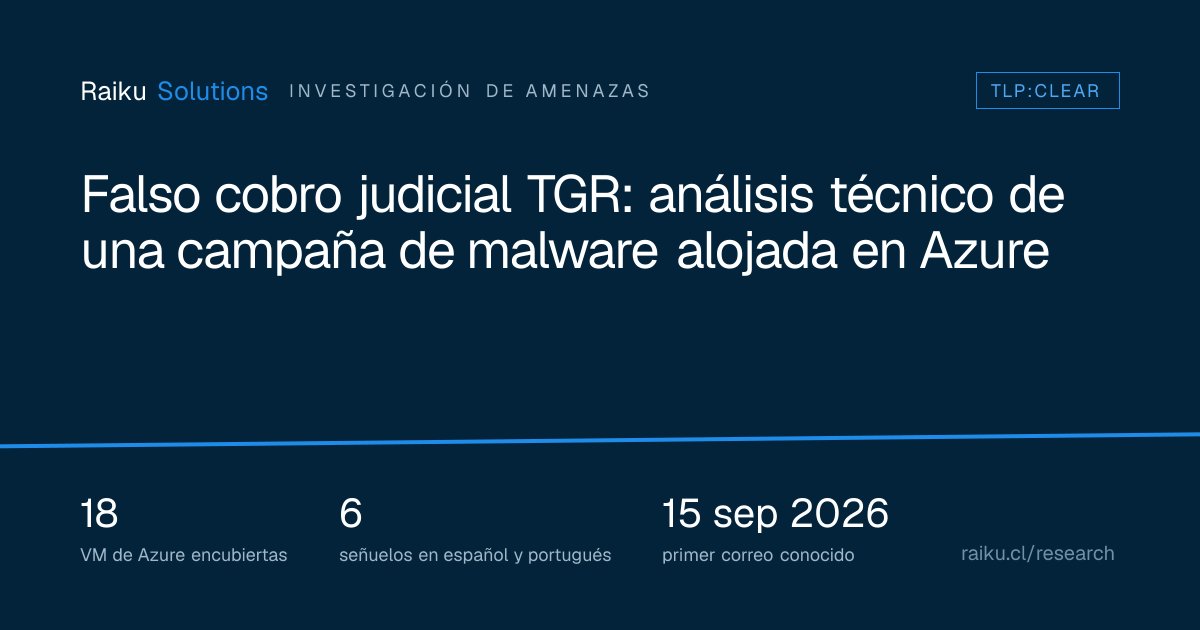
Кампания по распространению вредоносного ПО для Windows атакует организации в Чили и Португалии. Первые известные письма датированы 15 сентября 2026 года. Отправители - взломанные чужие почтовые ящики. Ссылки ведут на поддельные страницы просмотра документов. Страницы живут на 18 виртуальных машинах Azure, и полезную нагрузку получает только тот, кто открывает ссылку с настольного компьютера в Чили: архив с ярлыком.lnk. Семейство вредоносного ПО и его сервер управления не установлены, поэтому последствия для попавшей машины пока не оцениваются.
Описание
Сюжеты приманок взяты из повседневности госуслуг: судебная повестка, уведомление о взыскании TGR, Oficina Judicial Virtual, долг перед AFC, документ из общего доступа, WeTransfer и португальское «Um contacto partilhou». Тексты идут на испанском и португальском, поэтому адресат видит знакомое название ведомства. В самом письме имя отправителя совпадает с названием институции, но домен ей не принадлежит, а адрес для ответа стоит в правительственном домене. С 9 ноября часть волн приносит PDF вложением, и переходить по ссылке в теле уже не требуется.
Инфраструктура - 18 виртуальных машин Azure в трёх регионах США. Имя каждой собирается из тематического префикса и короткого набора символов: pdf-, pjud-, oficinajudicialvirtual-. По данным Raiku, машины разворачивают партиями за несколько дней до очередной волны, а прежние не удаляют. Первая появилась в начале сентября, ещё до первой рассылки, так что запас узлов готовят заранее.
Маскировка построена на фильтрации аудитории. Сканеры и посетители вне цели попадают на страницу национального поисковика - бразильского для большинства машин и чилийского для ноябрьских. Мобильным показывают заглушку с требованием открыть страницу на настольном компьютере. В публичных сервисах репутации машины собирают от 0 до 2 срабатываний из более чем 90 движков, письма и PDF - ноль. Оценка репутации поэтому почти не помогает отсечь рассылку на входе.
Рассылка идёт через легитимные, но взломанные ящики третьих лиц, и репутация домена отправителя перестаёт быть признаком. Адреса аутентификации меняют страну от письма к письму: их держат резидентные прокси и узлы сервисов, которые платят пользователям за общий доступ к соединению. Один такой узел в волне 23 октября источник связывает с клиентом программы обмена трафиком, но уверенность здесь средняя. Чужие сети делают поиск оператора по сетевой принадлежности бесполезным.
Программа рассылки написана на.NET и меняет заголовок X-Mailer в каждом письме, подражая почтовым клиентам и браузерам. Устойчивее другая деталь: имя хоста в приветствии HELO остаётся неизменным в пределах волны. Эта поведенческая метка переживает смену адресов, которые живут считанные дни. По ней и стоит искать прошлые отправления, если адреса уже неактуальны.
Границы вывода очерчивают сами авторы. Анализ был только пассивным: с инфраструктурой они не взаимодействовали, а метод обнаружения и связывания машин не раскрывают. Собственной выборки файла у них нет, поэтому семейство вредоносного ПО и сервер управления остаются безымянными. Список машин приведён на 10 ноября, и новые узлы появляются каждые несколько дней. Первым цепочку с архивом и ярлыком описал публичный импульс AlienVault OTX, пресса обратила внимание 10 ноября.
Главная неопределённость не в инфраструктуре, а в нагрузке. Пока неизвестно, что именно запускает ярлык и какие данные забирает, любые оценки ущерба для уже заражённых organizаций остаются предположением.
Индикаторы компрометации