
Кампании банковского похитителя Eternidade Stealer не прекратились: программу разносят фишинговые сообщения в WhatsApp, а на компьютер она попадает под видом установщика базы данных. Итог заражения - перехват учётных данных банковских приложений и последующее хищение денег со счетов. В списке целей 95 банков, преимущественно бразильских; среди них есть кредитные организации Португалии, Аргентины и Мексики. Похититель работает не по адресным атакам, а по массовым рассылкам, и местная экосистема отличается от мировой набором целей и языками программирования.
Описание
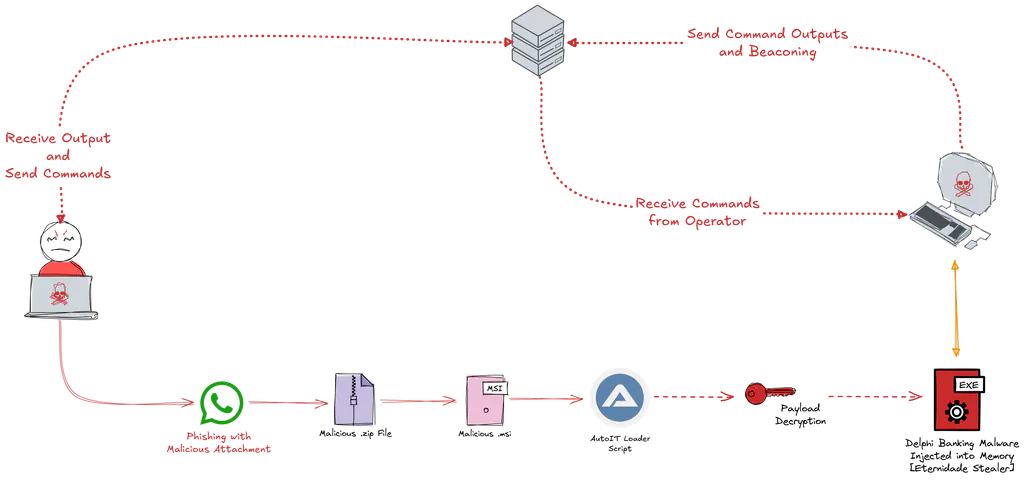
Цепочка начинается с MSI-файла, который выдаёт себя за установщик базы данных. Внутри - исполняемые модули и несколько файлов, часть с необычными расширениями. Установщик выбирает один из пяти каталогов пользователя, раскладывает файлы там и прописывает автозапуск в ключе реестра Run. После перезагрузки система сама поднимает интерпретатор AutoIt и передаёт ему скрипт в качестве аргумента.
По данным 0x0d4y, оркестратор на AutoIt - узнаваемая черта этой кампании. При первом запуске скрипт собирает сведения о машине, включая сетевой адрес и версию операционной системы, и отправляет их на сервер оператора отдельным запросом. В начале кода зашит длинный перечень банков, бирж и кошельков: названия нормализуются для сравнения с заголовками окон. Заметив нужное окно, скрипт расшифровывает заранее подготовленный файл и передаёт управление следующей стадии.
Следующая стадия - загрузчик на Delphi. Он повторяет ту же процедуру расшифровки и внедряет финальную нагрузку в память процесса RegSvcs.exe, чтобы не оставлять исполняемый файл на диске. Второй файл, оставленный установщиком, проходит такую же обработку и ведёт к тому же результату.
Финальная нагрузка даёт оператору удалённое управление рабочим столом: трансляцию экрана, управление курсором и вводом, обмен файлами, запуск команд в системе. Команды приходят с текстовыми метками, и одна из них запускает произвольную строку через системную оболочку. Отдельная метка удаляет саму программу с диска, сокращая следы для анализа. В ноябре 2025 года Eternidade впервые описала SpiderLabs; она же отметила распространение через сессию WhatsApp Web.
Пароли собирают поддельные окна банковских приложений. Одна из форм выдаёт себя за экран обновления Windows и удерживает жертву, пока оператор работает с её счётом. Другая запрашивает платёжный пароль для настольного приложения Caixa Econômica Federal. Третья даёт собрать форму ввода под конкретный банк из готовых полей, без отдельного шаблона на каждую организацию. Поверх окна можно оставить прямоугольное «отверстие», открывающее доступ к настоящему полю ввода.
Адрес управляющего сервера программа ищет в почтовом ящике на публичном сервисе: находит письмо со словом-маркером и берёт адрес из строки, а при неудаче переключается на резервный домен. Команды, файлы и изображения идут по отдельным каналам TCP. Сколько машин заражено и как давно длится кампания, не сообщается. Компоненты, которые распространяют программу через WhatsApp, в разборе не рассматривались, поэтому охват этой части активности остаётся неизвестным.
Индикаторы компрометации




