С 9 по 25 сентября 2026 года сотрудники молдавских медиа и организаций гражданского общества получали письма с приглашениями на конференции и предложениями грантов. За тремя реальными структурами стояли посторонние: брюссельский организатор деловых конференций European Business Summits, брюссельский фонд European Endowment for Democracy, поддерживающий независимые медиа и правозащитников, и кишинёвский East Europe Foundation Moldova. Отправители называли себя руководителями и сотрудниками этих фондов. Вместо документов они присылали программы, заражавшие компьютеры с Windows.
Описание
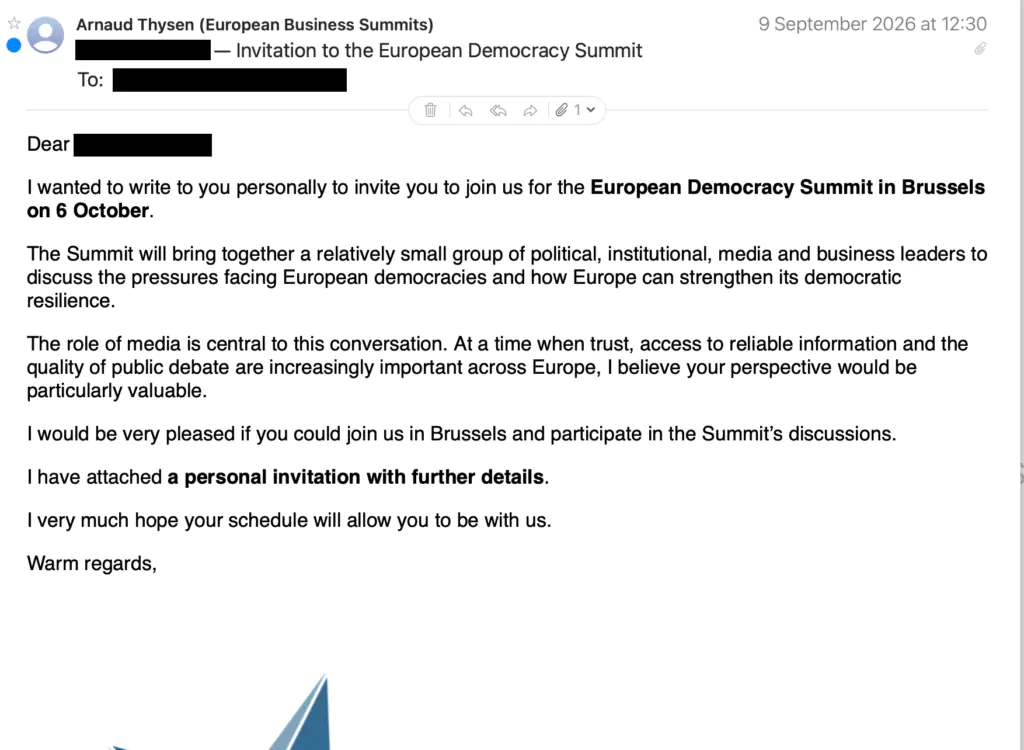
Пять адресатов рассылки описала организация RESIDENT.NGO разбор RESIDENT.NGO. Под удар попали три редакции, организация поддержки медиа и организация гражданского общества. Девятого сентября сотрудник одной из структур получил приглашение на "European Democracy Summit" в Брюсселе. Личное приглашение обещали во вложении, но приложили только логотип организатора. В тот же день в Кишинёве кто-то загрузил на публичный сервис проверки файлов копию вредоносного образа диска, названную в честь того же мероприятия. Кто это сделал и входил ли он в число пяти получателей, неизвестно. Сам факт говорит о другом: файл к тому времени уже ходил по стране.
Как строилась схема
Семнадцатого сентября редакция получила предложение о сотрудничестве от имени European Endowment for Democracy, а неделей позже, 24 сентября, - предложение гранта от имени East Europe Foundation Moldova. Оба адреса находились на сайтах, не имеющих отношения к фондам: один - на странице греческой клининговой компании, второй - на постороннем ресурсе. Названия организаций стояли только в отображаемом имени отправителя. Редакция ответила и попросила документ. В ответ пришёл архив с паролем, а внутри - образ виртуального диска. Windows подключает такой образ как отдельный диск и показывает файлы как обычную папку. Виден был только ярлык с именем документа и стандартным значком. Расширение система скрывает, поэтому ярлык выглядел как обычный файл.
Открытие ярлыка показывало правдоподобное предложение о гранте и одновременно запускало скрытую программу. Та обращалась к серверу атакующих и выполняла полученные команды. Одна из команд создавала задачи, которые каждые 12-15 минут связывались с чужим сервером и передавали имя компьютера и пользователя. Через эти задачи можно в любой момент доставить новое вредоносное ПО и выбрать, кому именно. Само дополнительное ПО авторы разбора не получили. Заражение устройств получателей они тоже не подтвердили.
Ответы на письма писали вручную из веб-интерфейса почтовых ящиков. Они приходили в течение часа после реплики адресата, учитывали его слова и обращались к сотруднику по имени из подписи. Первые письма, напротив, рассылал скрипт по списку адресов, поэтому получателей, скорее всего, было больше пяти.
Приёмы этой кампании совпадают с техникой RedFlick, о которой Microsoft сообщила 29 сентября 2026 года. Ту же технику в 2026 году применяла связанная с российским государством группа Star Blizzard против некоммерческих организаций, аналитических центров и структур, поддерживающих Украину. Совпадают приглашения от имени реальных организаций, переписка до отправки файла, доставка вредоносного кода через образ виртуального диска и задачи с регулярным обращением к чужому серверу. Различия тоже есть. Образы из этой кампании несут следы другой учётной записи и иначе оформленного имени компьютера, а общих адресов серверов и отпечатков файлов с публикацией Microsoft не нашлось. Связь со Star Blizzard остаётся предположением с низкой уверенностью. Ещё раньше, в июне 2026 года, Digital Security Lab Ukraine описала похожую кампанию против украинских организаций гражданского общества, и позже Microsoft включила часть её признаков в RedFlick.
Что делать организациям
Предложения о грантах и приглашения на мероприятия не приходят в виде образов дисков и архивов с паролем, внутри которых лежат ярлыки. Пароль в тексте письма сам по себе служит поводом насторожиться: он мешает автоматическим фильтрам крупных почтовых служб заглянуть внутрь архива. Такой файл стоит считать атакой и не открывать, даже если отправитель и предложение выглядят настоящими. Неожиданное предложение проверяют по контакту, который уже известен. Если файл всё же открыли на компьютере с Windows, устройство немедленно отключают от сети и обращаются к специалистам по защите информации. Администраторам почты имеет смысл блокировать вложения с образами дисков и ярлыками, в том числе внутри архивов, а архивы с паролем отправлять на ручную проверку.
Индикаторы компрометации