- Что такое триада КЦД и откуда она взялась
- Конфиденциальность: защита от посторонних глаз
- Целостность: гарантия того, что данные не изменены
- Доступность: информация должна быть доступна, когда она нужна
- Как элементы триады связаны между собой
- Дополнительные аспекты: контроль, аутентичность и полезность
- Безопасность и этика
- FAQ (Часто задаваемые вопросы)
- Заключение
Что такое триада КЦД и откуда она взялась
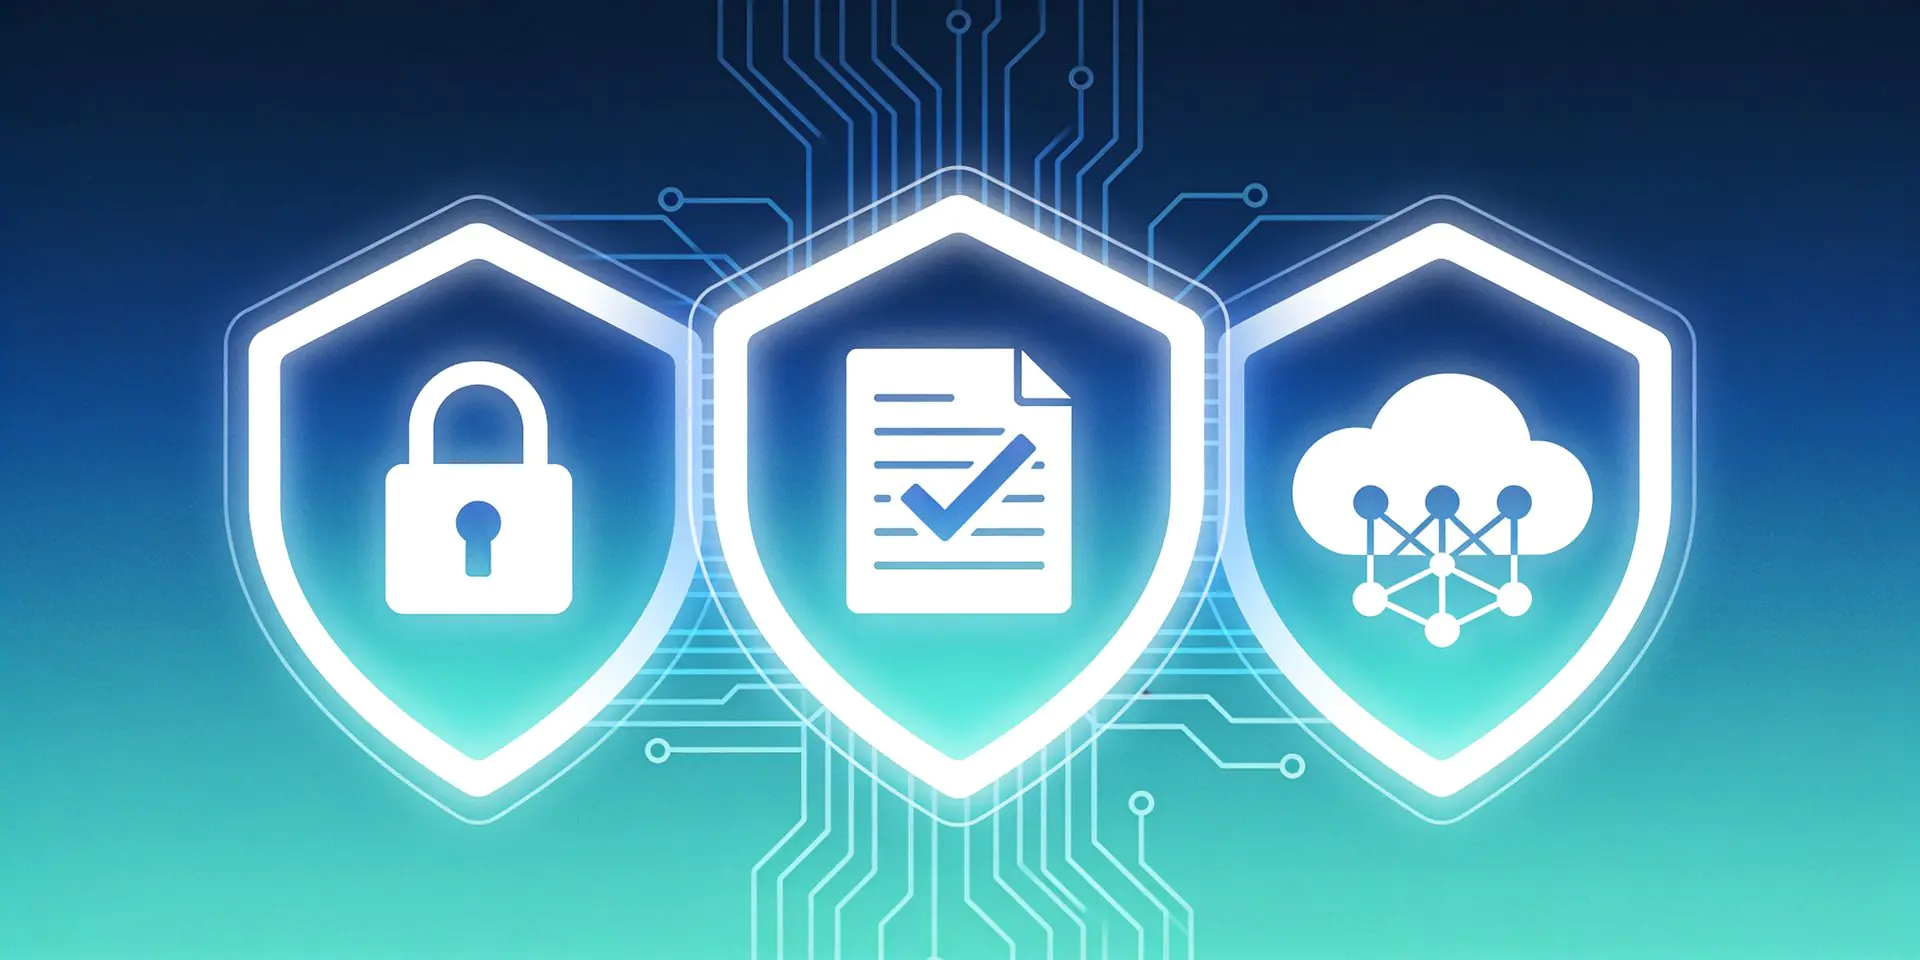
Триада КЦД - это модель, описывающая три фундаментальных принципа информационной безопасности. Аббревиатура расшифровывается как конфиденциальность, целостность и доступность. В английском языке она известна как CIA Triad, где C означает Confidentiality, I - Integrity, A - Availability. Несмотря на совпадение с названием известного американского агентства, к нему эта аббревиатура никакого отношения не имеет, хотя совпадение иногда вызывает путаницу у новичков.
Концепция появилась в 1970-х годах, когда компьютеры начали использоваться для хранения и обработки чувствительной информации. Исследователи осознали, что защита данных не сводится к одному параметру. Недостаточно просто закрыть доступ к информации — нужно также гарантировать, что она не будет изменена и останется доступной, когда это необходимо. Так родилась модель, которая до сих пор лежит в основе большинства стандартов и методологий в области информационной безопасности.
Триада часто изображается в виде равностороннего треугольника, где каждая вершина соответствует одному из принципов. Равные стороны подчёркивают, что все три элемента одинаково важны. Если один из них нарушен, вся система защиты теряет смысл. Представьте, что у вас есть надёжно зашифрованная база данных, но она недоступна из-за сбоя сервера. Или что данные доступны и не изменены, но любой желающий может их прочитать. В обоих случаях защита не выполняет свою функцию.
Конфиденциальность: защита от посторонних глаз
Конфиденциальность означает, что информация доступна только тем, кто имеет на это право. Если злоумышленник получает доступ к данным, которые ему не предназначены, конфиденциальность нарушена. Это наиболее очевидный аспект безопасности, о котором чаще всего вспоминают, когда говорят об утечках данных.
Примерами нарушения конфиденциальности могут служить кража базы данных клиентов, перехват паролей при передаче по незашифрованному каналу или несанкционированный доступ к медицинским записям. В 2017 году бюро кредитных историй Equifax подверглось масштабной атаке, в результате которой были похищены персональные данные примерно 148 миллионов человек. Этот инцидент стал классическим примером нарушения конфиденциальности и до сих пор упоминается в учебниках по информационной безопасности.
Для защиты конфиденциальности применяются различные методы. Шифрование превращает данные в нечитаемый набор символов для тех, у кого нет ключа. Разграничение прав доступа гарантирует, что пользователь видит только те файлы и записи, которые ему положены. Многофакторная аутентификация усложняет задачу злоумышленнику, даже если он завладел паролем. Всё это вместе создаёт многоуровневую защиту, которую гораздо сложнее преодолеть.
С точки зрения тестировщика безопасности, проверка конфиденциальности включает анализ того, какие данные передаются в открытом виде, кто имеет к ним доступ и можно ли их перехватить. Инструменты вроде Wireshark позволяют увидеть, что именно уходит по сети, а сканеры уязвимостей помогают выявить слабые места в конфигурации. Например, если веб-приложение передаёт пароли без шифрования, это серьёзная проблема, которую необходимо устранить.
Целостность: гарантия того, что данные не изменены
Целостность означает, что информация находится в том состоянии, в котором её ожидают увидеть. Если данные были изменены, повреждены или подделаны, целостность нарушена. Это не всегда результат злонамеренных действий - причиной могут стать сбои оборудования, ошибки в программном обеспечении или случайное вмешательство человека.
Представьте, что вы переводите деньги через интернет-банк. Если злоумышленник изменит сумму перевода или номер счёта получателя, целостность транзакции будет нарушена. Или другой пример: хакер получает доступ к серверу и модифицирует журналы, чтобы скрыть следы своего присутствия. В обоих случаях данные выглядят нормально, но на самом деле они уже не соответствуют действительности.
Для защиты целостности используются криптографические хеш-функции. Хеш - это уникальное значение, которое вычисляется на основе содержимого файла. Если хотя бы один бит в файле изменится, хеш станет совершенно другим. Сравнивая хеш-значения до и после передачи, можно убедиться, что данные не были изменены. Именно так работают цифровые подписи и контрольные суммы, которые вы можете встретить при скачивании файлов из интернета.
В контексте тестирования безопасности проверка целостности включает анализ того, может ли злоумышленник изменить данные, не будучи обнаруженным. Например, если приложение не проверяет входящие данные на стороне сервера, а доверяет тому, что пришло от клиента, это открывает возможности для манипуляций. Инструменты вроде Burp Suite позволяют перехватывать и модифицировать запросы, проверяя, как система реагирует на такие изменения.
Доступность: информация должна быть доступна, когда она нужна
Доступность означает, что системы и данные доступны авторизованным пользователям в тот момент, когда они необходимы. Если сервер перегружен атакой, если диск вышел из строя или если программное обеспечение зависло, доступность нарушена. Это не менее важный аспект, чем конфиденциальность и целостность, хотя о нём часто забывают.
Классическим примером нарушения доступности является DDoS-атака, когда злоумышленник направляет на сервер огромное количество запросов, чтобы тот не справлялся с обработкой и перестал отвечать на легитимные запросы. В 2016 году атака на DNS-провайдера Dyn привела к недоступности таких сайтов, как Twitter, Netflix и Reddit, на несколько часов. Миллионы пользователей по всему миру не могли получить доступ к привычным сервисам, а компании несли убытки.
Другой пример - программы-вымогатели. Когда злоумышленник шифрует данные и требует выкуп за их расшифровку, он нарушает не только конфиденциальность, но и доступность. Даже если данные не были украдены, они становятся недоступными для законного владельца. Именно поэтому защита от программ-вымогателей включает не только антивирусы, но и регулярное резервное копирование, которое позволяет восстановить данные без выплаты выкупа.
Для обеспечения доступности применяются резервное копирование, балансировка нагрузки, избыточность оборудования и защита от атак типа «отказ в обслуживании». Специалисты по безопасности тестируют системы на устойчивость к нагрузкам, чтобы убедиться, что они справятся с пиковыми запросами и не выйдут из строя в критический момент. Инструменты вроде hping3 и t50 позволяют смоделировать различные сценарии атак и оценить, насколько система устойчива к ним.
Как элементы триады связаны между собой
Три элемента триады не существуют изолированно. Они постоянно взаимодействуют и влияют друг на друга. Усиление одного аспекта часто ослабляет другой, и наоборот. Это называется компромиссом в области безопасности.
Рассмотрим пример с шифрованием. Чтобы обеспечить конфиденциальность, мы шифруем данные. Это требует вычислительных ресурсов, что может замедлить работу системы и повлиять на доступность. Если мы, наоборот, стремимся к максимальной доступности и отключаем шифрование, мы жертвуем конфиденциальностью. То же самое касается целостности: проверка хешей и цифровых подписей требует времени, что сказывается на производительности.
Ещё один пример - резервное копирование. Оно повышает доступность, поскольку позволяет восстановить данные после сбоя. Однако создание резервных копий означает, что данные существуют в нескольких местах, что увеличивает риск нарушения конфиденциальности. Если злоумышленник получит доступ к резервной копии, он получит и все данные.
Задача специалиста по безопасности - найти баланс между этими тремя аспектами, учитывая потребности конкретной организации. Для банка конфиденциальность и целостность могут быть важнее доступности, тогда как для новостного сайта доступность выходит на первый план. Нет универсального решения, подходящего всем, и именно поэтому оценка рисков требует глубокого понимания бизнес-контекста.
Дополнительные аспекты: контроль, аутентичность и полезность
Со временем исследователи поняли, что триады КЦД недостаточно для описания всех аспектов информационной безопасности. Донн Паркер предложил расширить модель, добавив три дополнительных элемента: контроль, аутентичность и полезность.
Контроль означает владение ресурсом. Если вы не контролируете свою систему, вы не можете гарантировать её безопасность. Аутентичность связана с проверкой подлинности - является ли объект тем, за кого себя выдаёт. Цифровые подписи и сертификаты как раз служат для подтверждения аутентичности. Полезность - это возможность использования данных. Зашифрованные программой-вымогателем файлы технически доступны, но бесполезны без ключа расшифровки.
Эти дополнительные аспекты помогают более полно описать ситуацию, когда стандартной триады недостаточно. Например, если злоумышленник получил контроль над системой, но не изменил данные, формально конфиденциальность, целостность и доступность могут быть не нарушены. Однако сам факт потери контроля - это серьёзная проблема, требующая немедленного вмешательства.
Безопасность и этика
Понимание триады КЦД необходимо не только для защиты, но и для этичного тестирования. Когда вы проводите пентест, вы должны чётко осознавать, какие аспекты безопасности вы проверяете и какие последствия могут возникнуть. Например, сканирование портов и проверка уязвимостей обычно не нарушают доступность, но стресс-тестирование может привести к отказу в обслуживании. Всегда согласовывайте с заказчиком, какие методы допустимы, и помните, что даже непреднамеренное нарушение одного из элементов триады может нанести реальный ущерб. Работайте только в рамках согласованного объёма и никогда не выходите за его пределы без письменного разрешения.
FAQ (Часто задаваемые вопросы)
Можно ли обеспечить все три аспекта триады одновременно?
Полностью - нет, поскольку между ними существуют компромиссы. Однако можно найти оптимальный баланс, при котором риски для каждого аспекта минимизированы. Именно этим и занимаются специалисты по безопасности.
Какой элемент триады самый важный?
Зависит от контекста. Для систем, хранящих персональные данные, критична конфиденциальность. Для финансовых транзакций - целостность. Для сервисов, от которых зависит жизнь людей, - доступность. Универсального ответа не существует.
Как триада КЦД связана с другими моделями безопасности?
Триада - это базовая концепция, на которой строятся более сложные модели, такие как модель Паркера или модель STRIDE. Понимание КЦД помогает разобраться в этих расширенных подходах.
Нужно ли тестировщику проверять все три аспекта?
В идеале да, но объём работ обычно ограничен. В зависимости от задач тестирования акцент может делаться на одном или двух аспектах. Главное — чётко понимать, что именно вы проверяете и какие риски с этим связаны.
Заключение
Триада КЦД - это не абстрактная теория, а практический инструмент, который помогает структурировать работу по защите информации. Конфиденциальность, целостность и доступность - три столпа, на которых держится любая система безопасности. Нарушение любого из них делает защиту неполноценной. Понимание этой модели необходимо каждому специалисту по информационной безопасности, независимо от его специализации. Для дальнейшего изучения обратитесь к нашей статье «Модель OSI: 7 уровней простыми словами для тестировщиков безопасности» - она поможет применить теоретические знания на практике.




