Что такое модель OSI и зачем она нужна
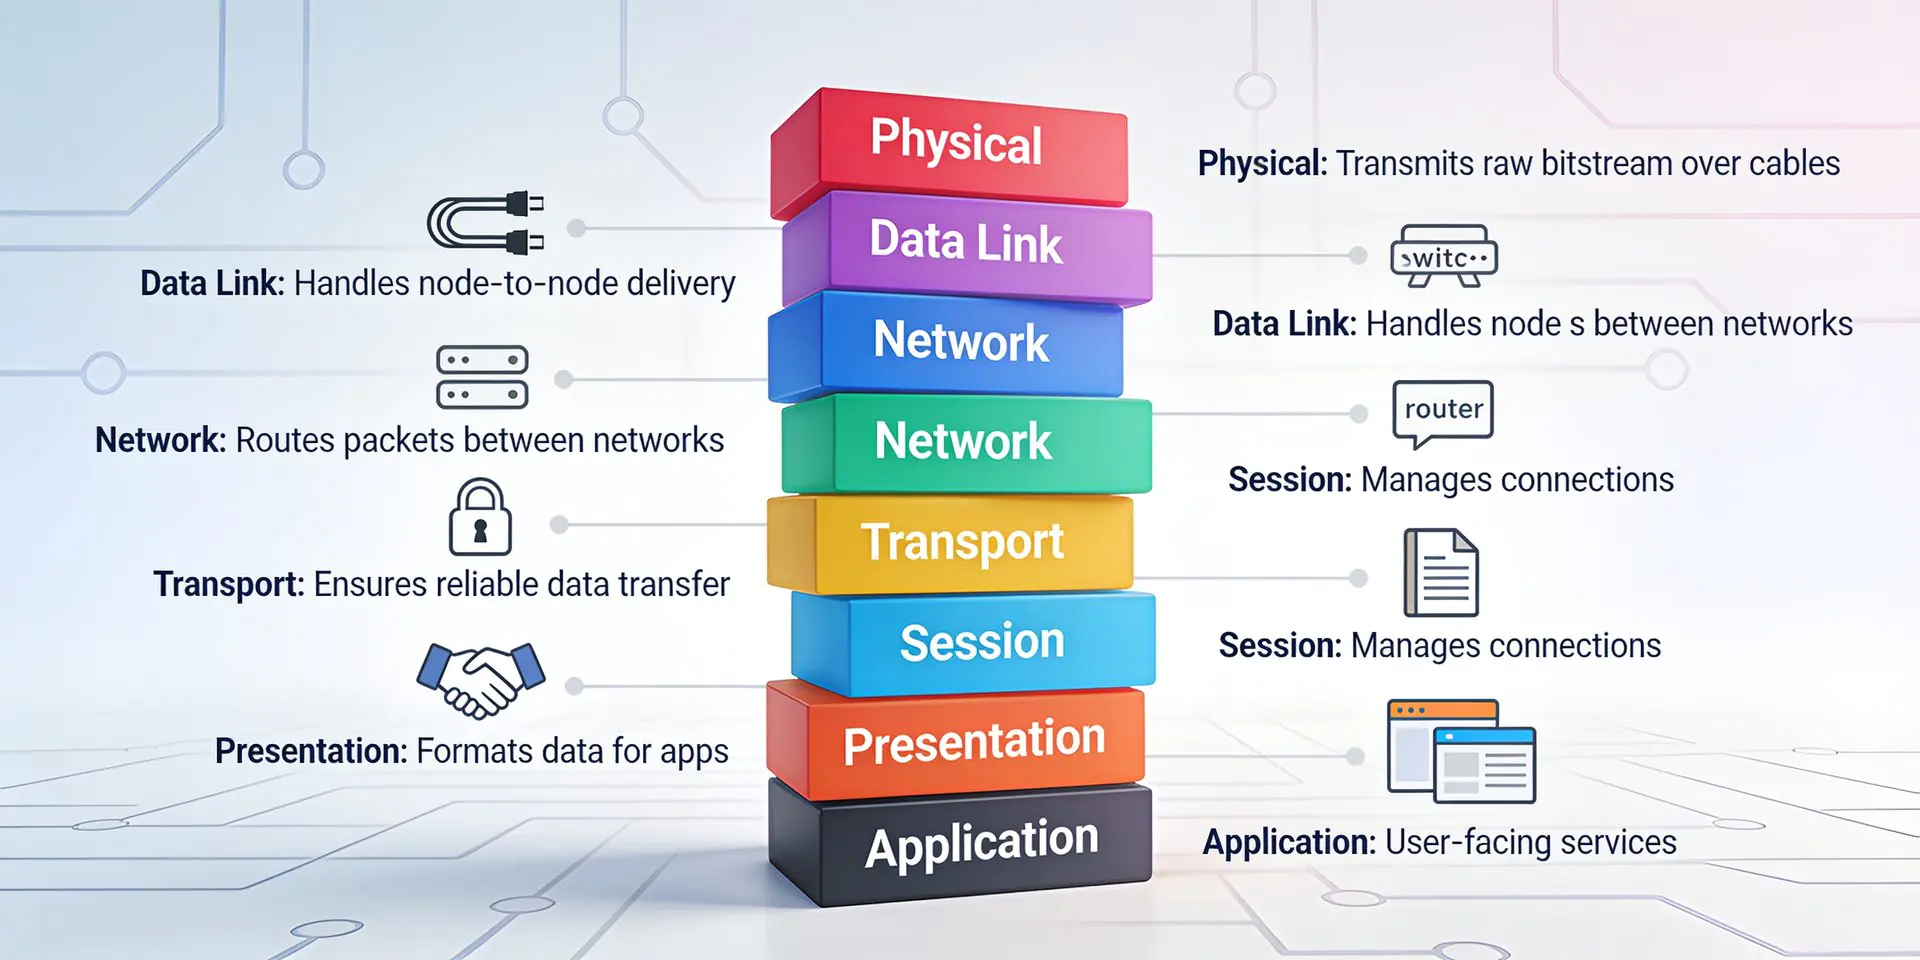
OSI (Open Systems Interconnection) - это эталонная модель, описывающая, как данные передаются от одного устройства к другому через сеть. Она разбивает весь процесс коммуникации на семь уровней, каждый из которых отвечает за свою задачу. Такое разделение позволяет разработчикам и инженерам работать независимо: один уровень не интересуется деталями другого, а просто предоставляет сервис вышестоящему и пользуется услугами нижестоящего. Для тестировщика безопасности это означает, что, определив уровень, на котором происходит уязвимость, вы сразу понимаете, какие инструменты и методы следует применить.
Представьте, что вы отправляете письмо другу. Вы пишете текст (прикладной уровень), вкладываете его в конверт (представление), указываете обратный адрес (сеанс), выбираете способ доставки — почта, курьер (транспорт), пишете адрес на конверте (сеть), опускаете в ящик (канал) и, наконец, почтальон физически несёт письмо (физический уровень). На каждом этапе информация обрабатывается по-своему, и точно так же данные путешествуют по сети.
Семь уровней простыми словами
Начнём снизу вверх, потому что именно так данные отправляются, а затем поднимаются наверх у получателя.
Физический уровень - это самый нижний слой. Здесь работают кабели, разъёмы, сетевые интерфейсы, радиосигналы Wi-Fi. На этом уровне нет адресов или логики, только электрические сигналы, световые импульсы или радиоволны. Если у вас оборван кабель или плохой контакт в разъёме, проблема именно здесь.
Канальный уровень отвечает за передачу данных внутри одной локальной сети. Здесь используются MAC-адреса, которые встроены в сетевые карты. Канальный уровень знает, как доставить кадр от одного устройства к другому в пределах одного сегмента сети. Протокол ARP, знакомый каждому пентестеру, работает именно на этом уровне.
Сетевой уровень - это маршрутизация. Здесь появляются IP-адреса, и данные могут путешествовать между разными сетями через маршрутизаторы. Именно на этом уровне работает протокол IP, а также ICMP, который мы используем в команде ping. Сканирование портов с помощью nmap часто начинается с сетевого уровня.
Транспортный уровень обеспечивает связь между приложениями на разных хостах. Здесь используются порты и такие протоколы, как TCP и UDP. TCP устанавливает соединение, гарантирует доставку и порядок пакетов, а UDP просто отправляет данные без подтверждения. Для тестировщика этот уровень критичен: большинство атак на отказ в обслуживании, например SYN-флуд, нацелены именно на транспортный уровень.
Сеансовый уровень управляет установкой, поддержанием и завершением сеансов связи. Он следит за тем, чтобы стороны могли обмениваться данными в нужном темпе, и восстанавливает сеанс после сбоев. В современных сетях функции этого уровня часто реализуются на транспортном или прикладном уровне, но понимание его роли помогает разобраться в таких протоколах, как RPC или NetBIOS.
Уровень представления отвечает за форматирование данных. Здесь происходит шифрование, сжатие, преобразование кодировок. Именно на этом уровне работают SSL и TLS, которые защищают передаваемые данные. Когда вы тестируете шифрование, проверяете сертификаты или анализируете зашифрованный трафик, вы имеете дело с уровнем представления.
Прикладной уровень - самый близкий к пользователю. Здесь работают HTTP, DNS, SMTP, FTP и другие протоколы, с которыми мы сталкиваемся ежедневно. Веб-приложения, почтовые серверы, базы данных - всё это взаимодействует через прикладной уровень. Большинство современных атак, включая SQL-инъекции и межсайтовый скриптинг, нацелены именно на него.
Как тестировщик безопасности использует уровни OSI
Понимание модели OSI позволяет быстро определить, где искать проблему и какими инструментами её исследовать. Например, если вы обнаружили подозрительную активность в локальной сети, скорее всего, это канальный уровень - ARP-спуфинг или подмена MAC-адреса. Для анализа таких атак подойдут Ettercap или Wireshark. Если же вы видите странные TCP-пакеты с необычными флагами, это транспортный уровень, и здесь пригодится hping3 или tcpdump.
Рассмотрим конкретный пример. Допустим, вы проводите тестирование на проникновение и хотите проверить, как система реагирует на повреждённые пакеты. Вы используете hping3, чтобы отправить SYN-запрос с поддельным адресом источника. Это атака на транспортный уровень, но она может вызвать проблемы и на сетевом уровне, если система попытается ответить сама себе. В книге «Изучаем Kali Linux» приводится пример LAND-атаки, когда отправитель и получатель имеют одинаковый IP-адрес. С помощью hping3 вы можете создать такой пакет и посмотреть, не зависнет ли целевая система.
Другой пример - анализ захваченного трафика. Открывая файл в Wireshark, вы видите, как данные инкапсулируются: сначала идёт заголовок канального уровня (Ethernet), затем сетевого (IP), потом транспортного (TCP), и только потом прикладного (HTTP). Если вы хотите понять, почему не работает веб-приложение, вы смотрите на прикладной уровень. Если подозреваете потерю пакетов, анализируете транспортный. А если нужно проверить, не подменён ли MAC-адрес, смотрите на канальный.
Практический пример: сканирование портов и модель OSI
Сканирование портов с помощью nmap - классическая задача, которая затрагивает сразу несколько уровней. Когда вы запускаете nmap -sS 192.168.1.1, программа отправляет SYN-пакеты на транспортном уровне. Но чтобы эти пакеты дошли до цели, nmap использует сетевой уровень для маршрутизации и канальный для доставки внутри локальной сети. Получив ответ, вы анализируете состояние портов - открыт, закрыт или фильтруется. Это пример того, как один инструмент работает сразу на нескольких уровнях, но понимание каждого из них помогает интерпретировать результаты.
Если вы хотите проверить, как веб-сервер обрабатывает необычные запросы, вы работаете на прикладном уровне. Например, отправляете HTTP-запрос с огромным заголовком или специальными символами, чтобы вызвать ошибку. Это уже не сканирование портов, а фаззинг прикладного уровня. Инструменты вроде Burp Suite или ZAP позволяют перехватывать и модифицировать такие запросы, а затем анализировать ответы сервера.
Безопасность и этика
Все описанные методы тестирования можно применять только к тем системам, на которые у вас есть письменное разрешение. Сканирование портов, отправка повреждённых пакетов, анализ трафика - всё это потенциально незаконно, если вы делаете это без согласия владельца. Даже если вы тестируете свою домашнюю сеть, помните, что некоторые атаки, например ARP-спуфинг, могут нарушить работу других устройств. Всегда убеждайтесь, что ваши действия не выходят за рамки согласованного объёма работ и не нанесут вреда инфраструктуре.
FAQ (Часто задаваемые вопросы)
Нужно ли запоминать все семь уровней наизусть?
Нет, но важно понимать, какой уровень за что отвечает. На практике вы будете постоянно с ними сталкиваться, и со временем они запомнятся сами.
Какой уровень самый важный для тестировщика?
Зависит от задачи. Для сетевого тестирования - транспортный и сетевой. Для веб-приложений - прикладной. Для анализа беспроводных сетей - канальный и физический.
Можно ли атаковать сразу несколько уровней?
Да, многие сложные атаки комбинируют уровни. Например, ARP-спуфинг на канальном уровне позволяет перехватить трафик, а затем атаковать прикладной уровень, внедряя вредоносный код в веб-сессии.
Заключение
Модель OSI - это не абстрактная теория, а рабочий инструмент, который помогает тестировщику безопасности быстро ориентироваться в сетевых процессах. Зная, на каком уровне происходит атака, вы выбираете правильные инструменты и точнее интерпретируете результаты. Начните с простых примеров: просканируйте свою локальную сеть с помощью nmap, перехватите трафик в Wireshark, попробуйте отправить нестандартный пакет через hping3. Постепенно вы научитесь видеть за каждым сетевым событием его уровень OSI. А для углублённого изучения обратитесь к другим нашим статьям: «Nmap для начинающих: сканирование портов и сетей на практике» и «Wireshark: анализ сетевого трафика для тестирования безопасности».



