Прежде чем приступить к активному сканированию портов или запуску эксплойтов, опытный тестировщик тратит время на сбор информации. Это похоже на подготовку к шахматной партии: чем лучше вы понимаете расположение
Когда речь заходит о защите информации, большинство людей думает о паролях, антивирусах и брандмауэрах. Однако за любым средством защиты стоит фундаментальная концепция, определяющая, что именно мы пытаемся защитить и от чего.
Когда человек впервые слышит слово «хакер», в воображении обычно всплывает образ из фильмов: тёмная комната, мерцающие экраны с зелёным текстом и загадочные команды, которые сами собой взламывают чужие системы.
Установка Kali Linux на виртуальную машину - это, пожалуй, самый безопасный и удобный способ познакомиться с этим дистрибутивом. Вы получаете полноценную рабочую среду, не рискуя повредить основную операционную
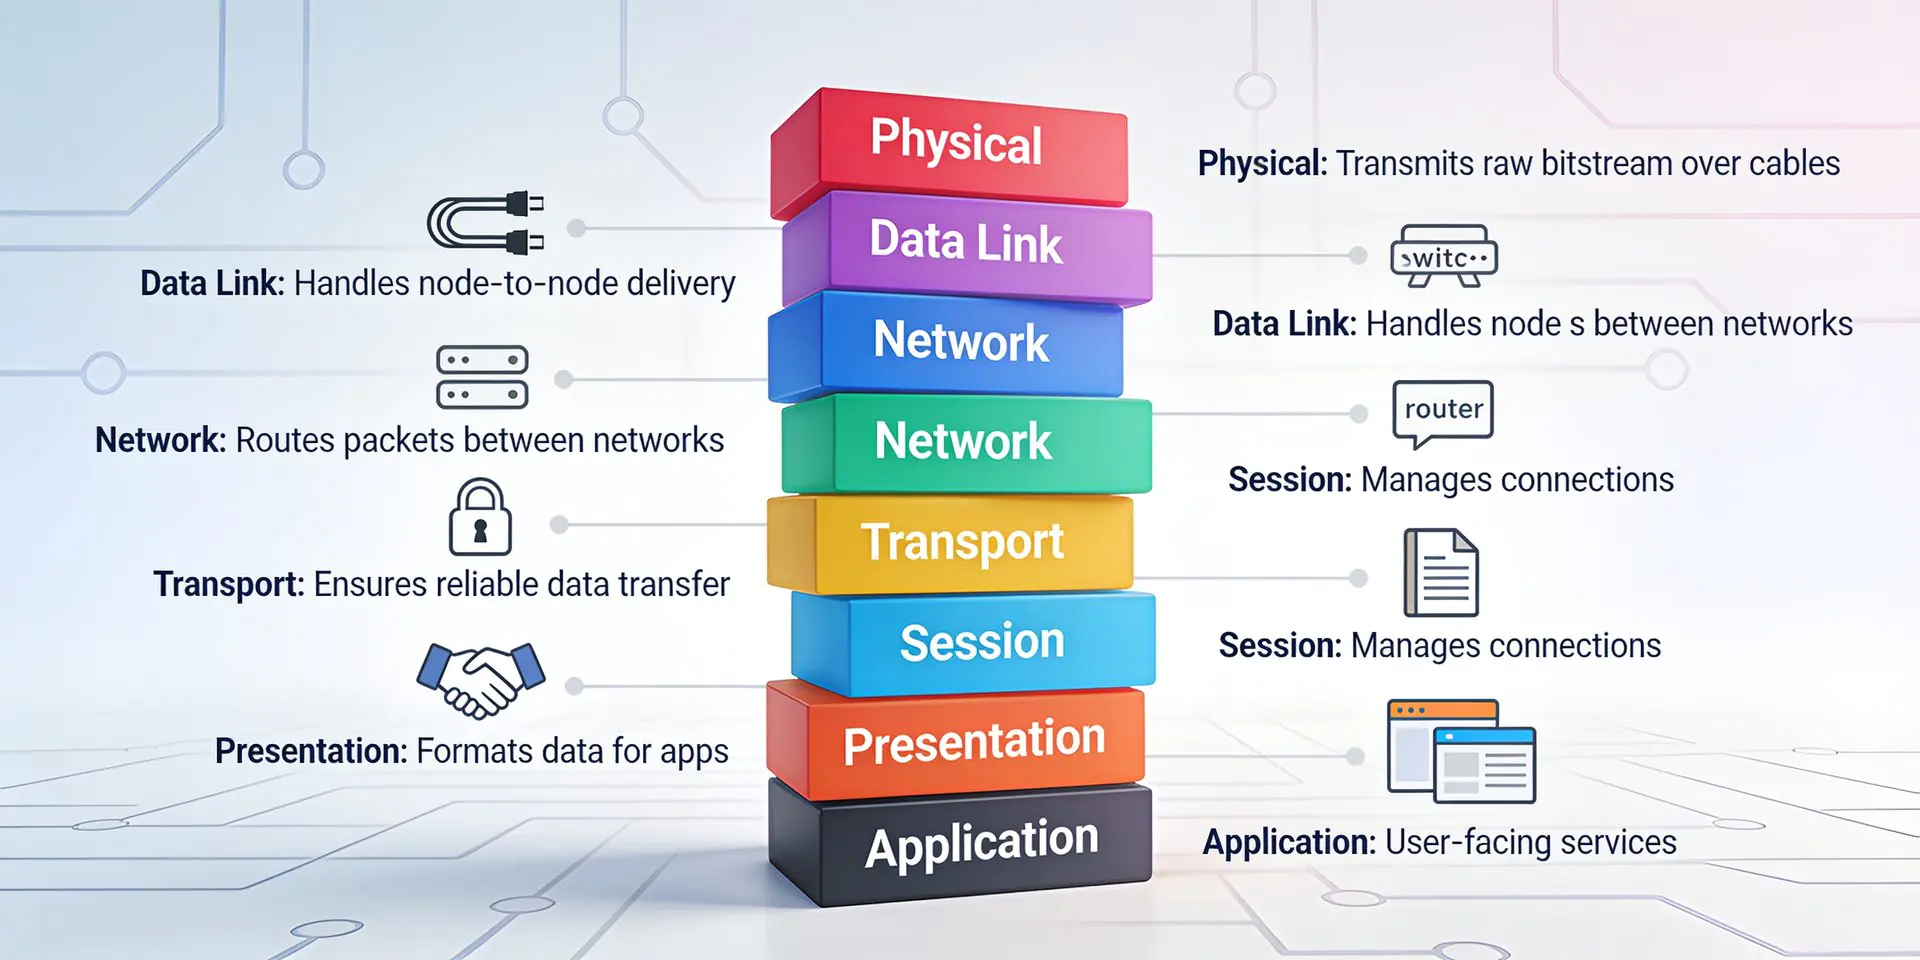
Многие начинающие специалисты по информационной безопасности воспринимают модель OSI как скучную теоретическую концепцию из учебника, которую нужно заучить для экзамена и благополучно забыть.
Современные информационные системы живут в состоянии постоянного давления. Чем сложнее инфраструктура, чем больше в ней компонентов, зависимостей и интеграций, тем выше вероятность того, что где-то останется незакрытая дыра.
Второй квартал 2026 года войдет в историю кибербезопасности как период, когда теоретические риски наконец обрели форму реальных, масштабных инцидентов. Если предыдущие годы характеризовались точечными
Телефонный спам и мошеннические звонки стали одной из самых острых проблем цифровой повседневности в России. Только за первый квартал 2026 года системы автоматической фильтрации зафиксировали более 107
Искусственный интеллект изменил облик фишинга навсегда. Еще несколько лет назад отличить мошенническое письмо от настоящего было сравнительно просто: достаточно было найти грубые орфографические ошибки
Жизнь современного человека плотно переплетена с цифровым пространством. Мы общаемся в мессенджерах, покупаем через приложения, храним рабочие документы в облаке и даже получаем государственные услуги, не выходя из дома.