
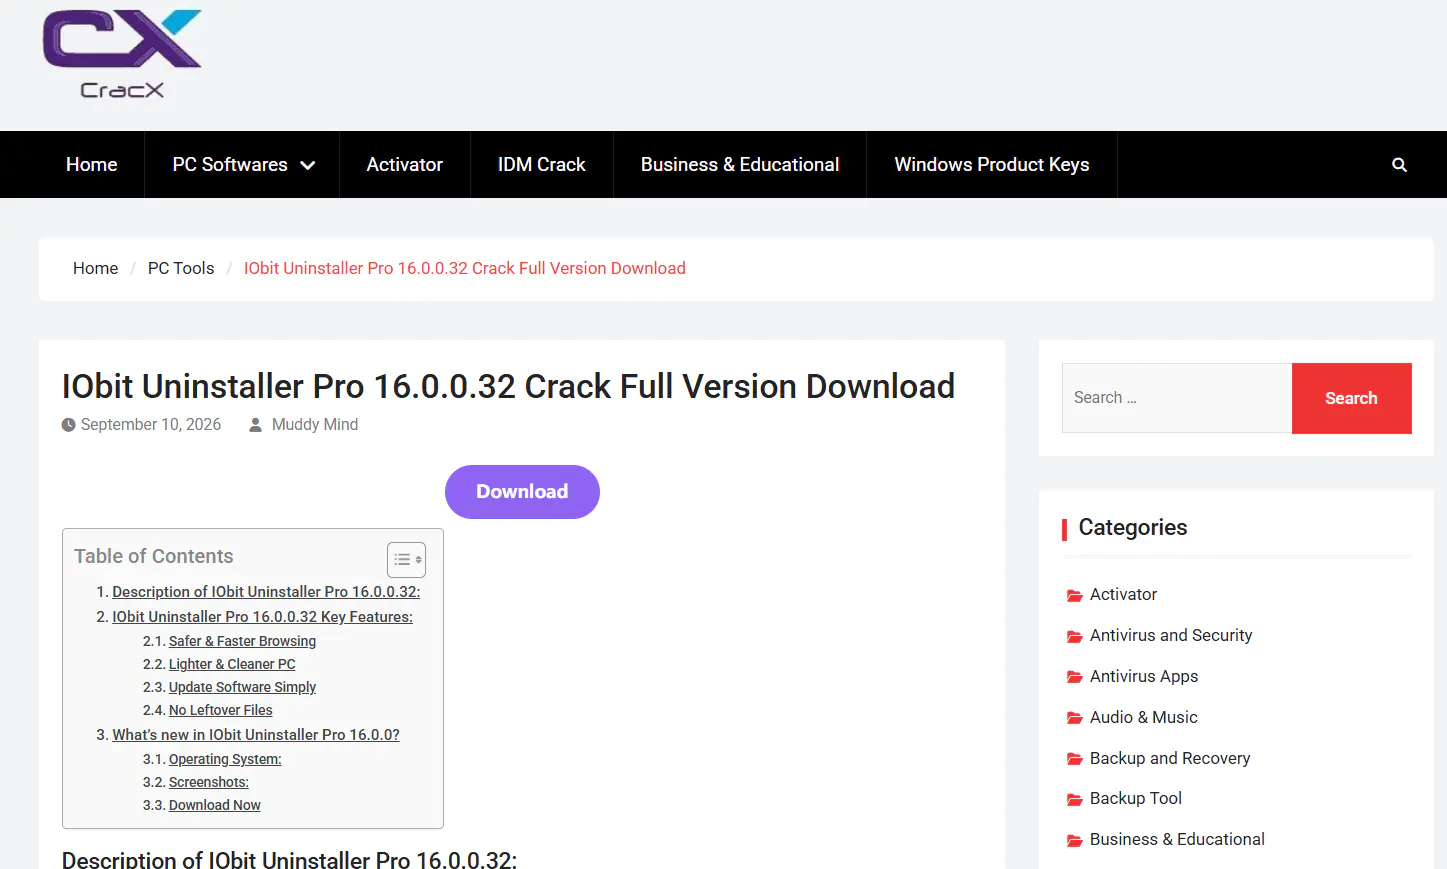
Зарубежный сайт, где выкладывают "взломанные" версии платных программ, минимум с 2020 года служит каналом доставки вредоносного ПО. Свежий эпизод затронул тех, кто искал бесплатную сборку утилиты для удаления программ IObit Uninstaller Pro. Вместо установщика человек получал архив на 177 мегабайт, а внутри - программу для кражи паролей, данных игровых аккаунтов и снимков экрана.
Описание
Приманка выглядит убедительно. Пользователь открывает страницу с описанием "полной версии", нажимает кнопку загрузки и попадает на случайно сгенерированный поддомен другого сайта. Оттуда приходит тот же архив. Браузер не показывает предупреждений, потому что адрес и файл выглядят обычными.
Внутри архива лежит каталог игры, собранной на открытом игровом движке Ren'Py. Исследование Rising Threat Intelligence Center показало, что сам движок и его стартовые файлы остались официальными и нетронутыми. Атакующие поступили иначе: они положили свои сценарии в служебный каталог, который движок проверяет и запускает автоматически. За счёт этого легальная программа сама, без ведома владельца компьютера, открывала вредоносный код.
Дальше сценарий берёт управление на себя. Он стирает журналы запуска, читает зашифрованные настройки и извлекает из файла, замаскированного под элемент интерфейса, исполняемый модуль. Модуль запускается скрытно и попадает в пользовательский каталог программ. Примечательная деталь: это не подделка. За основу взят настоящий служебный компонент Bitdefender - с исходным названием, версией и цифровой подписью. Цифровая подпись подтверждает, что файл выпустила заявленная компания; здесь она сохранена, но проверку не проходит. Вредоносный код дописан в служебный раздел, который системы контроля обычно не проверяют.
После этого запускается загрузчик. Он расшифровывает себя в памяти порциями, проверяет, не работает ли он в среде для анализа, и при признаках слежки прекращает работу. Если окружение выглядит обычным, он обходит штатные механизмы операционной системы. Встроенную защиту Windows от вредоносных сценариев он отключает и загружает финальную нагрузку прямо в память, не сохраняя её на диск.
Загрузчик собран с запасом. В сценарии запуска предусмотрены две независимые ветки. Если первая не срабатывает, включается вторая; при отказе обеих во временном каталоге остаётся файл с описанием ошибки. Одна из веток ведёт к файлу, которого в этом архиве нет. Это заготовка для следующих партий. Меняя один файл, операторы меняют всю цепочку доставки, не переписывая остальное.
Финальная нагрузка - ACRStealer, коммерческий похититель данных, который продают на теневых площадках. Его возможности тоже спрятаны: строки и логика скрыты шифрованием, поэтому статическая проверка почти ничего не даёт. Цели программа перечисляет в самом коде. Это сохранённые браузерами пароли и файлы сессий, аккаунты Steam, сведения о компьютере и системе, снимки экрана, документы отдельных форматов. Кража затрагивает Chrome, Edge, Brave, Opera и Firefox. Собранное уходит на сервер управления. Его доменное имя программа разрешает через шифрованный канал, чтобы не оставлять следов в трафике. На случай блокировки есть резервный адрес, спрятанный на публичном сервисе публикации страниц.
Собранные данные не анонимны. Похититель помечает каждую жертву постоянным идентификатором системы, именем компьютера и пользователя, версией операционной системы, списком установленных программ. Так разные партии заражений связывают с конкретными машинами, а повторные попадания отсеиваются.
Инфраструктура живёт долго. Сайт с пиратскими сборками работает шестой год, а наборы полезной нагрузки за это время сменились не раз. Для маскировки в архив добавили файл на 140 мегабайт, целиком заполненный нулями. Он раздувает размер и мешает автоматическому анализу: часть систем просто не принимает такие образцы.
Пострадать может и частный пользователь, и компания. Риск не ограничивается личной перепиской: украденная сессия корпоративной почты или облачного хранилища открывает доступ к рабочим данным. Игровые аккаунты с привязанными платёжными средствами теряют ценность для владельца.
Схожие схемы встречаются и в других нишах: под видом активаторов, драйверов, мобильных приложений. Общая черта - расчёт на спешку или желание сэкономить. Пиратская сборка экономит деньги один раз, а последствия растягиваются надолго: восстановление доступа к аккаунтам, перевыпуск банковских карт, разбирательство со службой безопасности работодателя.
Меры защиты остаются простыми и неудобными. Программы стоит скачивать только с сайтов разработчиков и не брать "взломанные" сборки. Систему и приложения нужно держать обновлёнными. Двухфакторную аутентификацию включают везде, где она доступна. На рабочих машинах нужны средства защиты, которые следят за поведением программ. Насторожить должны запуск скрытых процессов из временных каталогов и обращение игровых приложений к хранилищам браузерных паролей. В сетях имеет смысл блокировать обращения к известным вредоносным узлам, опираясь на актуальные данные об угрозах. Компания Rising уже добавила образцы из этой кампании в свои средства обнаружения.
Тенденция очевидна: пиратские сборки остаются дешёвым и массовым способом доставки. Приманка не требует взлома популярного ресурса и не зависит от уязвимостей нулевого дня. Достаточно купить домен, загрузить чужой установщик и подождать.
Индикаторы компрометации

