

Исследователи подразделения Unit 42 компании Palo Alto Networks обнаружили значительное совпадение между активностью, описанной Microsoft как Storm-2603, и ранее отслеживаемой ими операцией CL-CRI-1040. Центральным элементом этой деятельности является набор инструментов Project AK47, включающий бэкдоры, программы-вымогатели и загрузчики. Об этом свидетельствует опубликованный сегодня технический отчет.
Описание
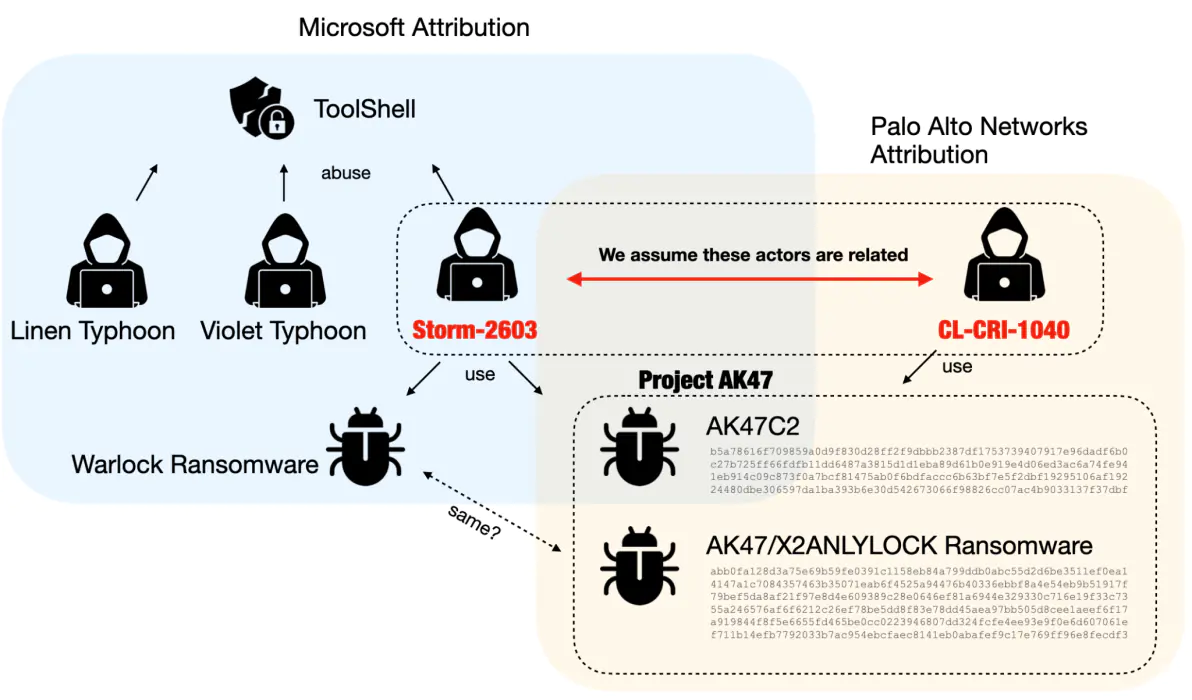
Пересечение с Microsoft и атрибуция
Согласно данным Unit 42, кластер активности CL-CRI-1040 демонстрирует высокую степень соответствия с описанием Storm-2603 - группой, которую Microsoft связывает с эксплуатацией уязвимостей в SharePoint (CVE-2025-49704, CVE-2025-49706, CVE-2025-53770, CVE-2025-53771) через цепочку эксплойтов ToolShell. Хотя Microsoft идентифицирует Storm-2603 как китайскую группу, Unit 42 указывает на недостаточность прямых доказательств для окончательной атрибуции к государственным структурам. Косвенным указанием на возможную связь с китайским сегментом служит использование в CL-CRI-1040 IIS-бэкдора, популярного в китайской хакерской среде.
Структура Project AK47
Project AK47, разрабатываемый с марта 2025 года, включает несколько взаимосвязанных компонентов:
- AK47C2: Многопротокольный бэкдор, поддерживающий DNS (dnsclient) и HTTP (httpclient) для командного управления. Обе версии используют идентичные алгоритмы шифрования XOR с ключом "VHBD@H". DNS-версия эволюционировала от JSON-форматирования данных (март 2025) к упрощенному протоколу (апрель 2025), фрагментирующему запросы для обхода ограничений длины доменных имен.
- AK47/X2ANYLOCK Ransomware: Программа-вымогатель на C++, шифрующая файлы с расширением .x2anylock. Использует гибридное AES/RSA-шифрование, завершает процессы конкурирующих приложений и распространяет записки с требованиями выкупа. Интересной особенностью является механизм самоуничтожения при обнаружении системного времени после 6 июня 2026 года.
- Загрузчики: Инструменты для DLL side-loading, маскирующие вредоносный код под легитимные исполняемые файлы (например, 7z.exe).
Финансовая мотивация и связи
Ретроспективный анализ выявил финансовую подоплеку CL-CRI-1040. Ключевые доказательства включают:
- Связь с LockBit 3.0: В архиве Evidencia.rar обнаружены образцы LockBit 3.0, а токен Tox ID (3DCE1C43491FC92E...) из записок AK47/X2ANYLOCK совпадает с идентификатором пользователя "wlteaml" в дампе баз данных LockBit, скомпрометированном в мае 2025 года. Имя пользователя интерпретируется как "warlock team LockBit".
- Операция Warlock Client: С июня 2025 года кластер связан с сайтом двойного шантажа "Warlock Client Leaked Data Show", использующим идентичный Tox ID. Microsoft упоминает развертывание Storm-2603 программ Warlock, но Unit 42 не обнаружил технических пересечений между Warlock и AK47/X2ANYLOCK.
Неоднозначность мотивации
Несмотря на финансовые индикаторы, исследователи не исключают иных сценариев. Совместное появление CL-CRI-1040 с группами, ориентированными на шпионаж (по данным Microsoft), оставляет возможность сотрудничества с государственными акторами или смешанной мотивации.
Заключение
Отслеживание Project AK47 подчеркивает сложность современного ландшафта киберугроз, где инструменты могут использоваться разными акторами с пересекающимися целями. Установление связи между эксплуатацией SharePoint, LockBit 3.0 и новым семейством вымогателей AK47/X2ANYLOCK демонстрирует эволюцию тактик финансово мотивированных групп. Дальнейший мониторинг CL-CRI-1040 остается приоритетом для исследователей безопасности.
