В конце июня служба безопасности BI.ZONE Mail Security зафиксировала волну фишинговых писем с вредоносными вложениями, направленных против российских компаний. Основной удар пришелся на организации в сфере здравоохранения и информационных технологий. Злоумышленники использовали скомпрометированные почтовые адреса реальных компаний для рассылки писем, что повышало доверие к атаке. После детального анализа эксперты BI.ZONE Threat Intelligence пришли к выводу, что за кампанией стоит группировка Rainbow Hyena. В ходе расследования был обнаружен новый инструмент в арсенале хакеров - бэкдор PhantomRemote, созданный специально для скрытого доступа к системам жертв.
Описание
Фишинговые атаки часто используют поддельные документы, маскирующиеся под легитимные файлы. В этот раз злоумышленники отказались от привычных форматов вроде DOCX или PDF в пользу более сложных методов, таких как полиморфные файлы (polyglot) и ярлыки (LNK). Это позволяет обходить системы защиты почтовых сервисов и антивирусы. Ключевой особенностью атаки стало использование ZIP-архивов, внутри которых скрывались DLL-библиотеки, замаскированные под документы, а также LNK-файлы, автоматически запускающие вредоносный код.
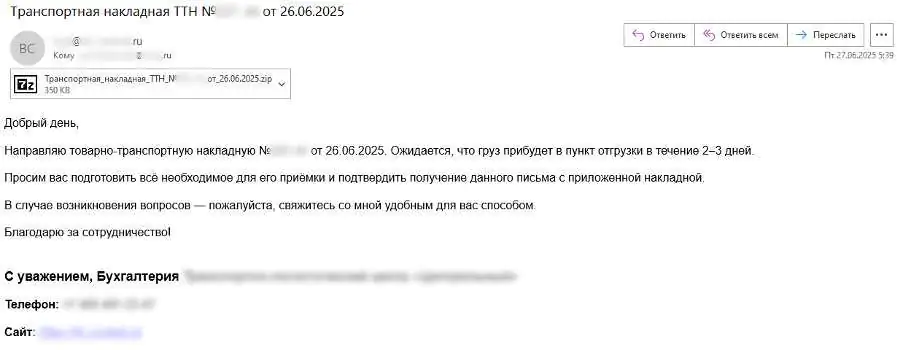
Тематика писем была тщательно продумана: злоумышленники присылали письма с заголовками вроде "Транспортная накладная ТТН № 391-44 от 26.06.2025" или "Договор РН83-371", что имитировало деловую переписку. Вложения содержали ZIP-архивы с LNK-файлами, которые, в свою очередь, запускали сложную цепочку действий. Сначала скрипт искал polyglot-файл в директориях пользователя, затем запускал его через rundll32.exe, извлекал документ-приманку и открывал его, создавая видимость легитимного содержимого.
Бэкдор PhantomRemote, написанный на C++, представляет собой серьезную угрозу. Он собирает системную информацию (GUID, имя компьютера, домен), создает рабочую директорию в %PROGRAMDATA% (например, YandexCloud или MicrosoftAppStore) и устанавливает соединение с командным сервером. Взаимодействие происходит через HTTP-запросы, причем злоумышленники используют поддельные User-Agent, имитирующие легитимные приложения.
PhantomRemote умеет выполнять команды через cmd.exe, загружать дополнительные вредоносные файлы с сервера злоумышленников и отправлять результаты обратно. Например, команда cmd: выполняет произвольные инструкции, а download: скачивает файлы с указанного URL. После выполнения команды бэкдор отправляет отчет на сервер, указывая статус операции ("Download successful" или "Download failed").
Интересно, что если на каком-то этапе происходит ошибка, бэкдор не прекращает работу, а переходит в режим ожидания, периодически проверяя соединение. Это делает его более устойчивым к сбоям и усложняет обнаружение.
Тенденция последнего времени - переход хактивистских групп к более профессиональным методам. Если раньше подобные атаки носили скорее демонстративный характер, то теперь злоумышленники все чаще используют инструменты, характерные для APT-групп: сложные бэкдоры, полиморфные файлы, скрытые методы загрузки. Это говорит о том, что киберпреступники стремятся не только к публичному резонансу, но и к финансовой выгоде или промышленному шпионажу.
Группировка Rainbow Hyena продолжает совершенствовать свои инструменты, и в будущем можно ожидать новых атак с еще более изощренными методами. Бдительность и своевременное обновление систем защиты помогут минимизировать риски.
Индикаторы компрометации