

Группа киберпреступников, стоящая за LockBit ransomware , продолжает совершенствовать свои тактики, чтобы оставаться незаметными для систем защиты. В последних атаках злоумышленники активно используют методы DLL sideloading и маскировки, что позволяет им обходить традиционные средства обнаружения. Эти техники не только усложняют детектирование вредоносной активности, но и позволяют злоумышленникам дольше оставаться в системе, расширяя возможности для кражи данных и шифрования файлов.
Описание
DLL Sideloading: как злоумышленники эксплуатируют доверие к легитимным приложениям
DLL sideloading - это техника, при которой злоумышленники заставляют легитимное приложение загружать вредоносную динамически подключаемую библиотеку (DLL) вместо оригинальной. Это достигается за счет манипуляций с порядком поиска DLL или подмены файла в каталоге, к которому обращается приложение. LockBit активно использует этот метод, упаковывая свою вредоносную DLL вместе с подписанными цифровой подписью легитимными программами.
Например, злоумышленники могут разместить вредоносную версию "jli.dll" в одной папке с "jarsigner.exe" (часть Java-платформы). Когда пользователь или система запускают "jarsigner.exe", он автоматически загружает поддельную DLL, которая инициирует выполнение вредоносного кода. Аналогичный подход применяется с другими популярными утилитами, такими как "MpCmdRun.exe" (компонент Windows Defender) или "Clink_x86.exe" (инструмент для работы с командной строкой).
Маскировка: как LockBit маскируется под системные процессы
Еще один ключевой метод, используемый LockBit, - маскировка. Злоумышленники переименовывают свои исполняемые файлы так, чтобы они выглядели как системные процессы (например, "svchost.exe" или "explorer.exe"), используют легитимные иконки и размещают файлы в стандартных каталогах вроде "C:\Windows\System32". Это усложняет обнаружение как для пользователей, так и для некоторых антивирусных решений.
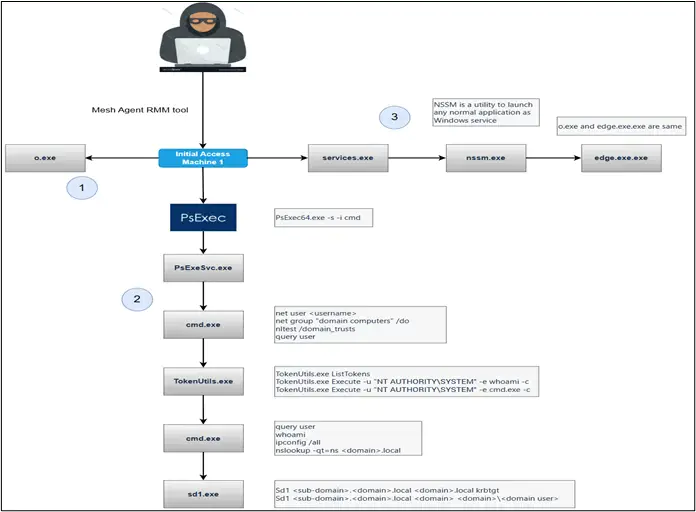
В ряде случаев атака начинается с удаленного доступа через такие инструменты, как MeshAgent или TeamViewer. После получения контроля злоумышленники загружают вредоносные файлы и используют утилиты вроде NSSM (для запуска RAT в качестве сервиса) или PsExec (для выполнения команд от имени SYSTEM). Дальнейшие этапы атаки включают сбор информации о домене, кражу учетных данных с помощью таких инструментов, как TokenUtils.exe и Sd1.exe, а также перемещение по сети с помощью групповых политик.
Заключение
Хотя первоначальные разработчики LockBit были нейтрализованы в результате операций правоохранительных органов в 2024 году, исходный код ransomware был утечек, что позволяет другим киберпреступным группам продолжать его использование. Это означает, что атаки с аналогичными TTP могут повториться в будущем, а организации должны быть готовы к новым вариантам скрытых атак через DLL sideloading и маскировку. Понимание этих методов позволяет лучше подготовиться к противодействию, однако ключевым аспектом остается постоянный мониторинг подозрительной активности и своевременное обновление систем защиты.

