Уведомление о якобы полученном платеже на 5745,65 доллара приходит от имени ювелирного бренда. Тема письма связана с банковским переводом, а текст короткий: деньги получены, вот ссылка на квитанцию. Если списание не подтверждали, обещают немедленный возврат. По ссылке вместо документа скачивается исполняемый файл, то есть установщик программы удалённой поддержки. Собственного вредоносного кода злоумышленник не написал ни строчки. Атака не потребовала ни сложного инструментария, ни дорогой инфраструктуры.
Описание
Расчёт сделан на тревогу и спешку. Человек видит сумму, которую не тратил, и хочет разобраться как можно быстрее. Номер телефона в подписи усиливает доверие к письму. Сумма при этом умеренная: она похожа на рядовой корпоративный платёж и не выглядит поводом для паники. Вложений нет, запрещённых слов тоже нет. Поэтому проверки почтового шлюза сообщение пропустили: адрес отправителя выглядит надёжно, а сам текст чист. К тому же квитанция обещана в формате PDF, которому привыкли доверять без лишних сомнений.
Файл размещён на сайте небольшой австралийской компании, взломанном заранее. Приём даёт атакующему два преимущества. Ссылка ведёт на домен с многолетней историей, и системы репутации к нему не придираются. Хостинг чужого файла не стоит денег и почти не оставляет следов. Жертва видит в браузере адрес обычного сайта, а не случайный набор символов. Взломанные площадки годами служат местом для размещения чужих файлов.
Главное скрыто внутри загруженного файла. По данным технического разбора, это не самодельная вредоносная программа, а подлинный клиент ScreenConnect. Такие программы службы поддержки ставят на компьютеры сотрудников, чтобы подключаться к ним удалённо и помогать с рабочими задачами. В файле прописан адрес облачного сервера, номер защищённого порта и открытый ключ, подтверждающий подлинность соединения. Промежуточный сервер играет роль посредника: через него клиент находит управляющую консоль. Все параметры указывают на арендованный аккаунт, которым пользуется злоумышленник. Цифровая подпись при этом настоящая: её выдала компания ConnectWise, разработчик инструмента, и подпись не повреждена.
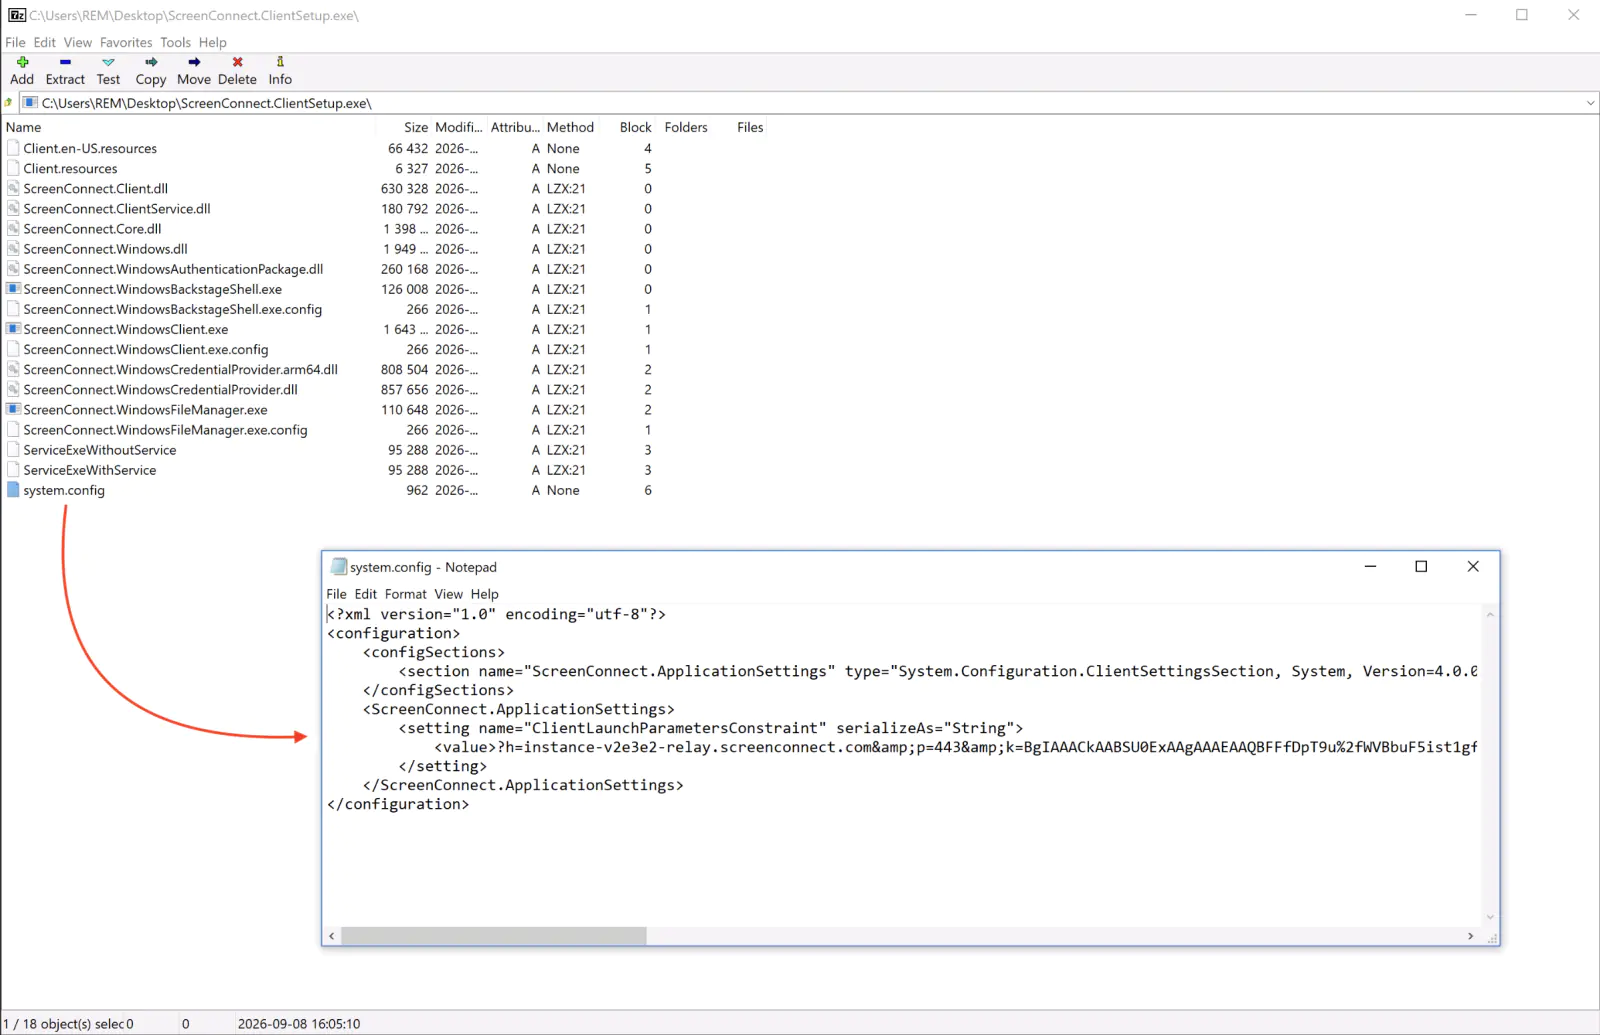
Формально это доверенный файл, но управляет им чужой человек. Антивирус видит подписанную программу известного разработчика и не находит причин для тревоги. Пользователь тоже не замечает подвоха: на экране появляется привычное окно поддержки. Публичные сервисы проверки файлов ничего плохого в нём не увидели. Браузеры предупреждают о загрузке исполняемых файлов, однако уговоры и спешка помогают обойти и это препятствие. Приём известен давно и не требует сложных технологий.
Список подходящих инструментов широк. Кроме ScreenConnect, в подобных схемах замечены AnyDesk, TeamViewer, LogMeIn, BeyondTrust Remote Support, Zoho Assist, NetSupport Manager и SimpleHelp. Все они продаются легально и работают в тысячах компаний, поэтому их присутствие на компьютере редко вызывает вопросы. Публичный каталог LOLRMM собирает сведения о таких программах и описывает, как злоумышленники ими пользуются. Атакующему достаточно завести учётную запись в облачном сервисе, оплатить подписку и отправить письмо. Дальше всё делает сама программа.
Последствия зависят от того, кому досталось письмо. С рабочей станции бухгалтера атакующий читает документы, копирует учётные данные и подключается к внутренним системам. Затем он закрепляется в сети, изучает инфраструктуру и выбирает цель. Итогом становятся кража коммерческой тайны, вынужденный простой или развёртывание программ-вымогателей. Заметить чужое присутствие трудно, потому что связь идёт к легальному облачному сервису по обычному защищённому каналу. Сотрудник при этом уверен, что всего лишь открыл квитанцию.
Если кто-то уже запустил файл, действовать нужно быстро. Рабочую станцию отключают от сети, а активные сеансы удалённого доступа разрывают со стороны сервиса. Затем меняют пароли, проверяют журналы подключений и пересобирают систему с нуля. Простого удаления программы недостаточно: злоумышленник мог оставить дополнительные точки входа. Одновременно стоит проверить выписку по счёту и предупредить коллег о похожих письмах. Каждый лишний час работы такого клиента расширяет доступ атакующего.
Профилактика строится вокруг контроля запуска программ. Разумно ограничить перечень разрешённых средств удалённого доступа и запретить сотрудникам ставить их самостоятельно. Полезно отслеживать появление новых служб удалённой поддержки на рабочих станциях и блокировать подключения к чужим облачным сервисам без служебной надобности. Финансовые уведомления проверяют через приложение банка или личный кабинет, а не по ссылкам из письма. Двухфакторная аутентификация и разделение сети на сегменты снижают ущерб, если подключение всё же состоялось. Доверенные программы усложняют задачу защиты, поэтому контроль над тем, что вообще разрешено запускать на рабочем компьютере, становится основным требованием к корпоративной инфраструктуре.
Индикаторы компрометации