Подписанная библиотека DUI70.dll выдаёт себя за компонент Microsoft DirectUI Engine. Загружает её настоящая программа Windows из общедоступной папки, а не из системного каталога. Дальше подделка работает как бэкдор: у оператора появляются командная оболочка, доступ к файлам и запуск чего угодно на машине.
Описание
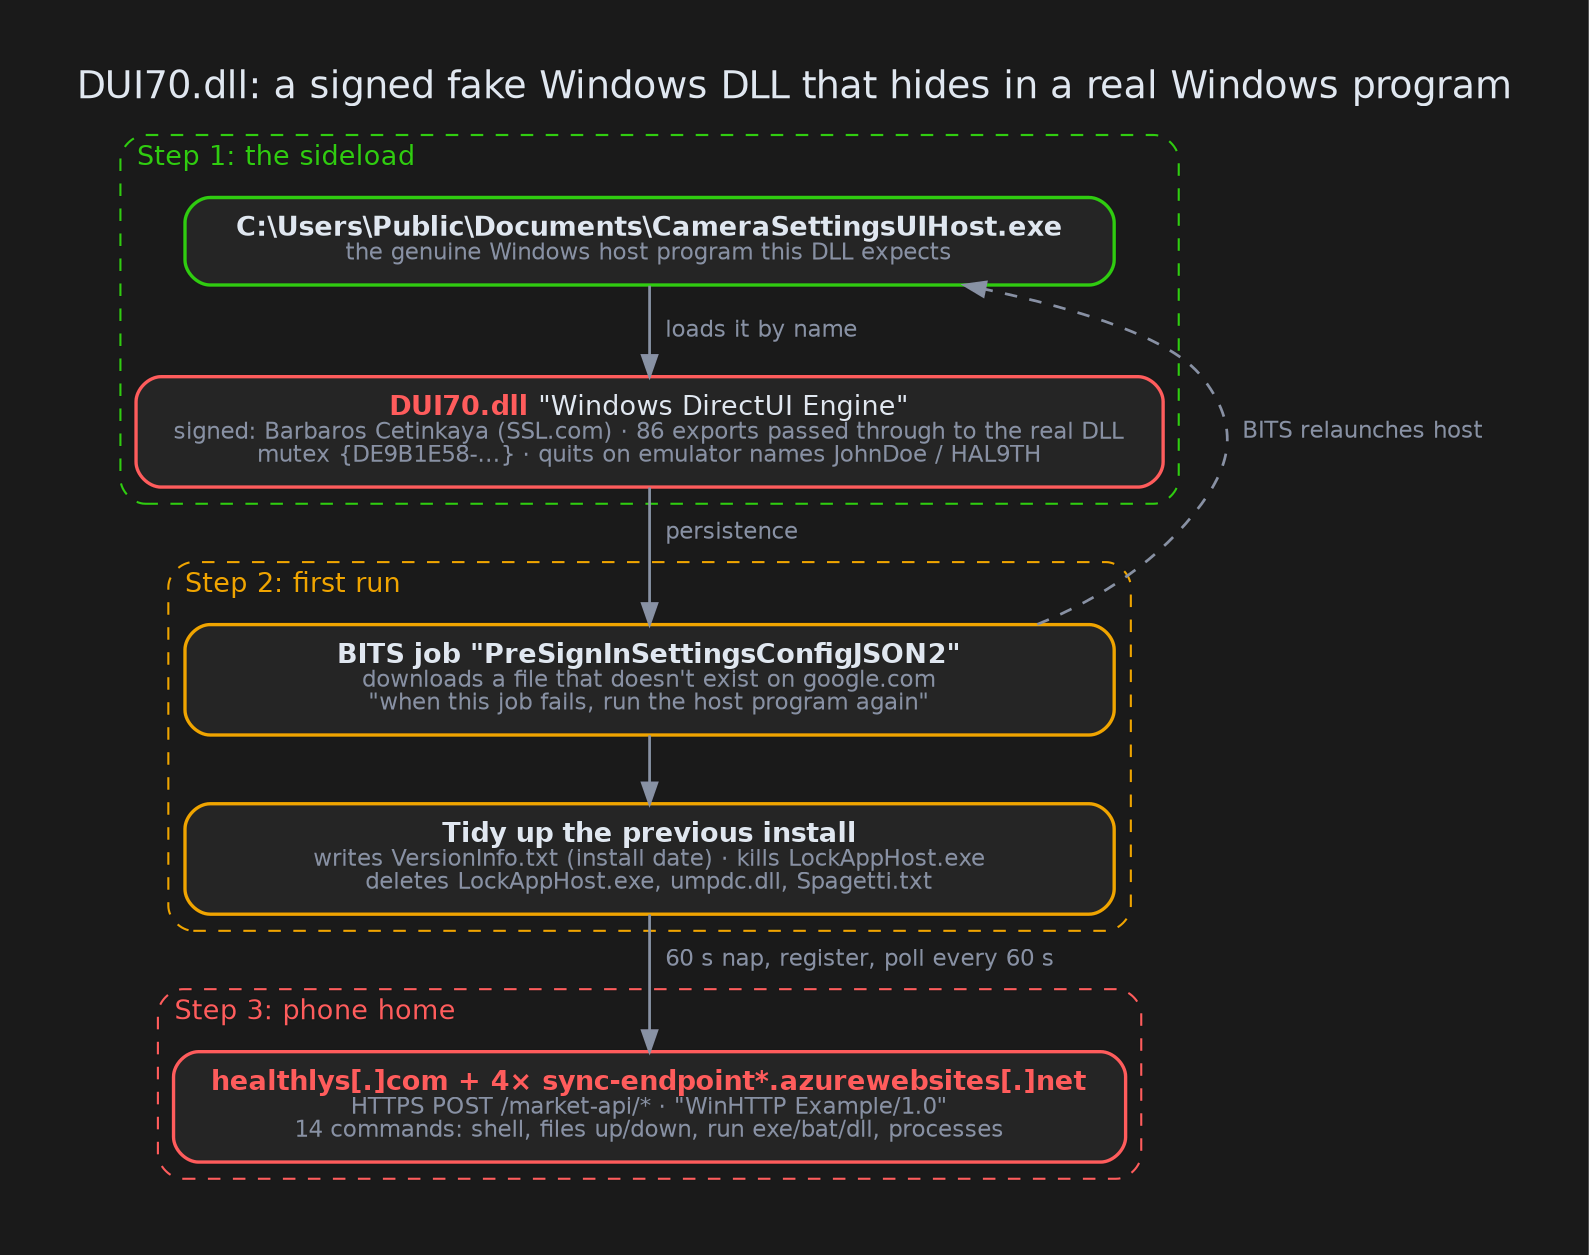
Схема строится на подмене библиотеки. Программа Windows ищет вспомогательный модуль по имени и часто заглядывает сначала в собственную папку, поэтому подделка рассчитана на соседство с настоящей CameraSettingsUIHost.exe. Все 86 функций в ней - переадресации к настоящей библиотеке в системном каталоге: хозяин работает как обычно, а вредоносный код срабатывает при загрузке. Вторую копию подделка не пускает - занимает системный мьютекс, общий флаг занятости с уникальным именем. А при именах пользователя и компьютера, знакомых эмулятору Windows Defender, она завершается.
По данным исследования, файл подписан сертификатом SSL.com, выданным частному лицу - Barbaros Cetinkaya. В свойствах при этом указана Microsoft Corporation. Настоящие компоненты Windows подписывает сама Microsoft, а не человек. Расхождение имён не мешает Windows загрузить библиотеку, и на момент публикации сертификат действовал. Сведения о нём авторы передали удостоверяющему центру и просят присылать другие образцы с той же подписью.
Живучесть обеспечивает служба BITS, которая качает обновления в фоне. При первом запуске библиотека создаёт задание с именем, почти совпадающим с настоящим заданием OneDrive, поэтому в общем списке очередь не выглядит чужой. Задание просит файл, которого не существует, и загрузка срывается всегда. К срыву привязана команда уведомления: Windows запускает программу-хозяина, а та снова подхватывает библиотеку. Раз в тридцать дней задание пересоздаётся, чтобы не истечь.
Через минуту после запуска библиотека выходит на связь по обычному HTTPS. Идентификатор она собирает из метки времени своего файла, имени пользователя и адресов машины. Сообщения кодируются в шестнадцатеричный текст, а запросы уходят на пути, похожие на программный интерфейс интернет-магазина. Пользовательский агент в них скопирован из примера кода Microsoft. Основной домен стилизован под медицинский сайт, в резерве четыре адреса в Azure App Service.
Набор команд - четырнадцать. Среди них удалённая оболочка, выгрузка и загрузка файлов, запуск программ и библиотек, просмотр и завершение процессов. Две команды вместе позволяют доставить и запустить что угодно, так что бэкдор служит и входной точкой для следующего этапа.
Проверить обмен с сервером не удалось: в песочнице процесс завершился примерно через десять секунд, а первое соединение отложено на минуту. Все пять имён к моменту проверки уже не разрешались, поэтому содержимое ответов оператора осталось неизвестным. Связать набор с известным семейством не получилось: публикаций на этот счёт нет. Первый запуск библиотека начинает с зачистки - завершает и стирает файлы прошлой установки в той же папке. Похоже на более раннюю пару для подмены библиотеки, но самих файлов у исследователей нет.
Индикаторы компрометации