Исследователи кибербезопасности из Check Point Research (CPR) раскрыли детали новой кампании, связанной с так называемой «Сетью-призраком» на YouTube. Эта сеть использует скомпрометированные аккаунты для распространения вредоносного ПО через видео, рекламирующие взломанное программное обеспечение и читы для игр. В ходе кампании злоумышленники применяют новый, сильно обфусцированный загрузчик на Node.js, получивший название GachiLoader, который, в свою очередь, может развертывать вторую стадию атаки с помощью уникальной техники внедрения кода.
Описание
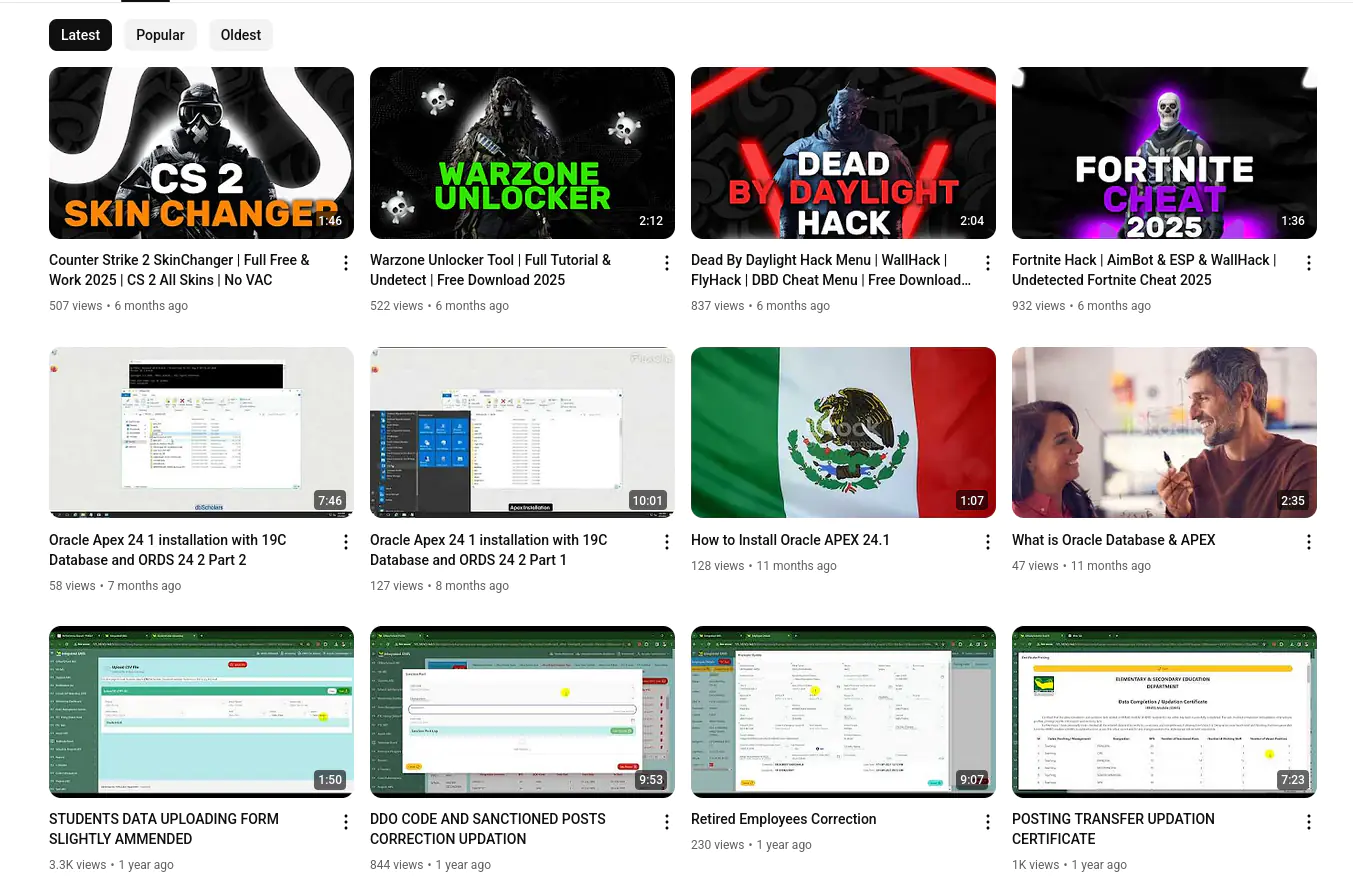
Кампания, активная более девяти месяцев, использует десятки взломанных YouTube-аккаунтов. Видео, собравшие в сумме около 220 тысяч просмотров, предлагают зрителям скачать «взломанный» софт или игровые читы со сторонних файлообменников. В описаниях содержится пароль к архиву и инструкции по отключению защит Windows, что должно убедить жертву в легитимности файла. Основной полезной нагрузкой (payload) в этой кампании выступает инфостилер Rhadamanthys, предназначенный для кражи конфиденциальных данных.
Особенностью атаки является загрузчик GachiLoader, написанный на Node.js и упакованный в автономный исполняемый файл размером 60-90 МБ с помощью инструмента nexe. Его большой размер не вызывает подозрений у пользователя, ожидающего установку игрового или программного пакета. Код загрузчика подвергнут сильной обфускации и содержит комплексные проверки на анализ, включая сравнение имени пользователя, имени компьютера и запущенных процессов с черными списками, характерными для виртуальных машин и песочниц. Он также анализирует конфигурацию системы через WMI, проверяя модели дисков и видеоконтроллеров. При обнаружении признаков анализа малварь не завершает работу, а уходит в бесконечный цикл отправки HTTP-запросов на легитимные сайты, что затрудняет автоматическое выявление.
Для облегчения анализа подобного обфусцированного Node.js-кода специалисты Check Point разработали и выложили в открытый доступ инструмент Node.js Tracer. Этот трассировщик позволяет динамически анализировать скрипты, обходить антиотладочные проверки и автоматически извлекать конфигурации, значительно сокращая ручной труд исследователей.
Один из вариантов GachiLoader доставляет вторую стадию атаки - загрузчик Kidkadi, который реализует ранее не документированный метод инъекции Portable Executable (PE). Исследователи назвали эту технику «Vectored Overloading». Она заключается в подмене легитимной DLL (например, wmp.dll) на лету с помощью векторизованной обработки исключений (Vectored Exception Handling, VEH). Малварь создает секцию из легитимной DLL, подменяет в ней содержимое на вредоносный PE-файл, а затем регистрирует VEH с аппаратными точками останова на критических системных вызовах, таких как NtOpenSection и NtMapViewOfSection. Когда системный загрузчик Windows пытается загрузить другую DLL (например, amsi.dll), VEH перехватывает выполнение, подменяет возвращаемые системные дескрипторы и заставляет ОС отобразить в память вредоносный код вместо целевой библиотеки.
Этот метод обладает рядом преимуществ для злоумышленников. Во-первых, он перекладывает часть работы по загрузке PE на штатный загрузчик Windows, что повышает надежность и совместимость, особенно с обработкой TLS-колбэков. Во-вторых, поскольку секция изначально создавалась для легитимной DLL, многие инструменты анализа могут показывать ее оригинальное имя, маскируя присутствие вредоносного кода. В-третьих, эмуляция системных вызовов позволяет пропустить некоторые события ядра, на которые могут полагаться системы защиты.
Для демонстрации техники и помощи в разработке сигнатур детектирования исследователи опубликовали Proof-of-Concept (PoC) реализации метода Vectored Overloading. Анализ финальных полезных нагрузок показал, что все образцы в этой кампании доставляли инфостилер Rhadamanthys, защищенный упаковщиками VMProtect или Themida.
Данная кампания наглядно демонстрирует несколько тревожных тенденций. Во-первых, злоумышленники продолжают активно использовать нестандартные платформы, такие как Node.js, для создания малвари, что усложняет статический анализ. Во-вторых, растет уровень технической изощренности: авторы GachiLoader и Kidkadi продемонстрировали глубокое понимание внутренних механизмов Windows. В-третьих, атаки, эксплуатирующие доверие пользователей к крупным платформам вроде YouTube, остаются высокоэффективными и устойчивыми.
Эксперты рекомендуют пользователям проявлять крайнюю осторожность при скачивании файлов, связанных со взломанным ПО, читами или кейгенами, так как они являются распространенным вектором заражения. Несмотря на активные усилия YouTube и сообщества безопасности по удалению вредоносного контента, подобные схемы продолжают эволюционировать, требуя постоянного совершенствования инструментов анализа и методов защиты.
Индикаторы компрометации