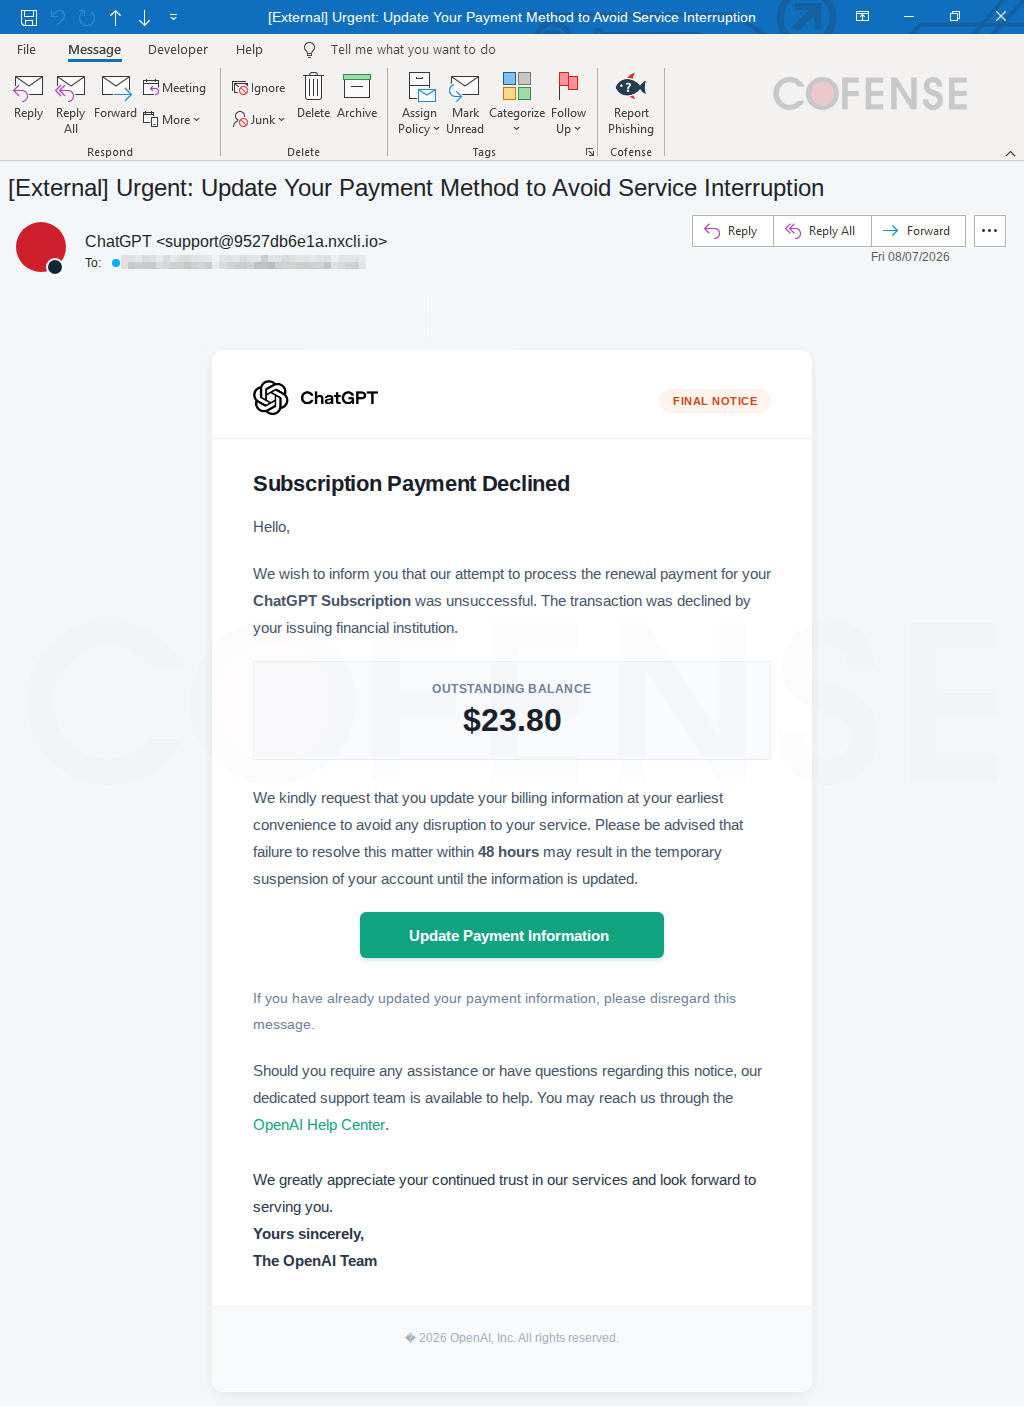
Поддельные уведомления о необходимости обновить платёжные данные подписки ChatGPT рассылают злоумышленники, рассчитывая на многомиллионную аудиторию сервиса. Письмо выглядит как заурядный счёт: сверху знакомый логотип, ниже выделенная строка о том, что оплата требуется, и срок в 48 часов. Крупная кнопка в центре предлагает обновить платёжную информацию, а завершают послание благодарность и подпись от имени команды OpenAI. Оформление почти не отличается от служебных рассылок, поэтому получатель редко проверяет детали. Ставка сделана на владельцев подписок - и личных, и корпоративных. Захват аккаунта вместе с платёжными данными открывает путь к переписке, загруженным файлам и деньгам. Расчёт строится на простом совпадении: человек привык получать счета по электронной почте и не удивляется очередному напоминанию об оплате.
Описание
Нажатие кнопки ведёт на страницу, повторяющую форму входа ChatGPT. Читателя приветствуют по имени, показывают привычные значки и логотип. Затем человек вводит логин и пароль, а вместо рабочего кабинета попадает на страницу с ошибкой. Введённые сведения в этот момент уходят атакующим, и жертва узнаёт об этом далеко не сразу. Распознать обман всё же можно. Адрес отправителя не связан с OpenAI, а наведение курсора на кнопку показывает чужой адрес - промежуточный узел, который перенаправляет на конечную вредоносную страницу. Обе детали требуют внимательности, которой у занятого сотрудника обычно нет. Мошенники добавляют к этому давление: жирный шрифт, ограниченный срок, угроза потерять доступ к сервису. Узнаваемый логотип и правильные фирменные элементы работают как аргумент в пользу подлинности.
По данным Cofense Phishing Defense Center, поддельные счета за подписку ChatGPT - часть более широкой волны. Центр фишинговой защиты Cofense, подразделение разработчика решений для защиты от фишинга, регулярно фиксирует похожие письма с подделкой брендов Microsoft, Google и Adobe. Схема повторяется из раза в раз: вымышленный повод, узнаваемое имя, ощущение срочности, переход на чужую страницу входа. Пока сервисы генеративного искусственного интеллекта набирали популярность, их бренды превратились в привлекательную мишень. Причина проста. У пользователя уже есть привычка платить за подписку, а значит, запрос об оплате не вызывает удивления. К тому же схема оплаты у таких сервисов знакома: карта, автоматическое продление, счёт на почте. Мошеннику достаточно скопировать привычный шаблон, чтобы жертва действовала по накатанному сценарию.
Ущерб шире потери одного аккаунта. Сотрудники нередко входят в ChatGPT через рабочие учётные записи, а пароль от сервиса совпадает с паролем от корпоративной почты. Одной удачной попытки достаточно, чтобы получить доступ к переписке, документам и внутренним системам. Сохранённые в аккаунте платёжные данные позволяют проводить списания напрямую. Между тем повторное использование пароля превращает одну ошибку в цепочку взломов: сначала под угрозой личный кабинет, затем корпоративные сервисы, привязанные к тому же адресу электронной почты. Финансовые потери, репутационные издержки и требования регуляторов - обычный итог подобных инцидентов. Часто компания узнаёт о случившемся спустя недели, когда злоумышленники уже переоформили подписку на свои реквизиты.
Отдельного внимания заслуживает платёжная часть схемы. Подписочные сервисы приучили аудиторию к тому, что данные карты хранятся в личном кабинете. Поэтому просьба обновить реквизиты выглядит логично и не вызывает вопросов. Атакующий получает и логин, и номер карты, и код подтверждения, если жертва вводит его на поддельной странице. Дальше возможны покупки от имени пользователя, оформление новых подписок и повторные списания. Жертва при этом видит лишь сообщение об ошибке и обычно пытается войти ещё раз, не подозревая, что первый ввод уже сработал в пользу мошенника.
Простые меры снижают риск. Письма о платежах стоит проверять не по кнопке, а через личный кабинет сервиса, открытый вручную. Домен отправителя заслуживает отдельного взгляда: лишний фрагмент или заменённая буква выдают подделку. Двухфакторная аутентификация не пропустит чужой вход, даже если пароль уже украден. Менеджер паролей подставит данные только на подлинном сайте и предупредит о подозрительном адресе. Уникальные пароли для каждого сервиса не дают одной утечке перерасти в серию взломов. Сотрудников стоит научить сообщать в службу информационной безопасности о любом письме с требованием срочно оплатить подписку. Регулярная проверка раздела платежей в аккаунте покажет посторонние изменения и чужие способы оплаты.
Кампании с подделкой сервисов искусственного интеллекта продолжат расти. Аудитория платных подписок увеличивается, а вместе с ней и число тех, кто готов поверить в срочный счёт. В отличие от банковских уведомлений, где настороженность у людей уже выработана, письма от чат-сервисов пока кажутся большинству безобидными. Правила, привычные для почты и банков, теперь приходится применять и к ним.
Индикаторы компрометации