Аналитики Cyble Research and Intelligence Labs (CRIL) обнаружили сложную фишинговую кампанию, в которой различные группы угроз используют один и тот же универсальный загрузчик вредоносного ПО. Атаки отличаются высокой степенью целевого подбора и направлены в основном на государственные и промышленные организации в Италии, Финляндии и Саудовской Аравии.
Описание
Кампания демонстрирует высокий уровень технической изощренности. Злоумышленники применяют разнообразные векторы заражения, включая скомпрометированные документы Office, эксплуатирующие уязвимость CVE-2017-11882, вредоносные SVG-файлы и ZIP-архивы с ярлыками LNK. При этом все методы доставки сходятся к использованию единого загрузчика, который затем доставляет на машину жертвы удаленные троянцы (RAT, Remote Access Trojan) и программы-похитители данных.
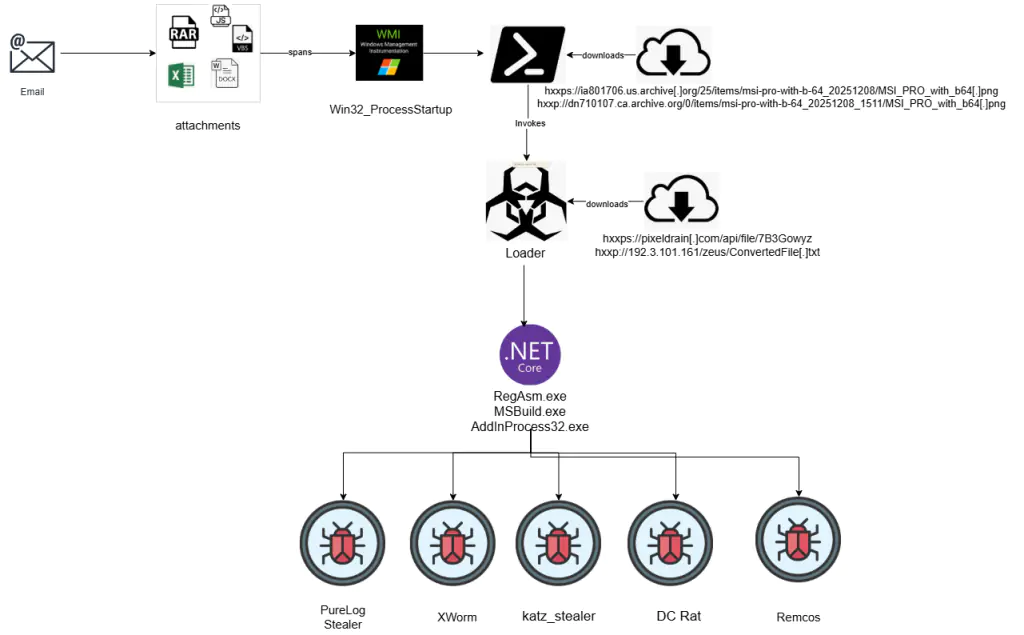
Особую скрытность операции обеспечивают несколько продвинутых техник. Во-первых, для маскировки под легитимный трафик полезная нагрузка (payload) скрывается внутри обычных изображений с помощью стеганографии и загружается с легальных файлообменных платформ. Во-вторых, злоумышленники троянизируют открытые библиотеки, добавляя вредоносный функционал в исходный код, что позволяет сборке сохранять легитимный вид и обходить сигнатурный анализ.
Ключевым элементом кампании является многоступенчатый конвейер, минимизирующий цифровые следы. Он состоит из четырех этапов. Начальный этап включает выполнение сильно обфусцированного JavaScript-скрипта, который запускает скрытый процесс PowerShell. Далее, скрипт PowerShell извлекает стеганографическую полезную нагрузку из изображения. Затем, с помощью рефлексивной загрузки (Reflective Loading), .NET-сборка выполняется непосредственно в памяти, без записи на диск. Финальный этап - это инъекция кода в легитимный системный процесс, такой как RegAsm.exe, что позволяет вредоносной активности маскироваться под обычную системную утилиту.
В одном из последних образцов исследователи также обнаружили новый метод обхода контроля учетных записей (UAC, User Account Control). Вредоносная программа отслеживает события создания системных процессов и инициирует запрос UAC в момент запуска легитимного приложения. В результате пользователь, думая, что подтверждает обычную операцию, невольно предоставляет вредоносному коду повышенные привилегии.
Анализ инфраструктуры и артефактов показал, что идентичные образцы загрузчика и шаблоны его выполнения связывают эту кампанию с более широкой экосистемой, используемой несколькими группами угроз. Стандартизированная методология, включающая стеганографию, обращение строк с кодированием Base64 и злоупотребление доверенными исполняемыми файлами .NET, указывает на то, что загрузчик может быть частью общего фреймворка, распространяемого или продаваемого на теневом рынке.
Итоговая полезная нагрузка варьируется в зависимости от целей атакующих. В проанализированном случае загрузчик доставлял похититель данных PureLog Stealer, который собирает широкий спектр конфиденциальной информации. В перечень целей входят учетные данные и cookies браузеров, данные криптокошельков и менеджеров паролей, а также детальная информация о системе. Это представляет прямую угрозу для целостности коммерческой тайны и безопасности учетных записей в целевых отраслях.
Обнаружение новой техники обхода UAC подтверждает, что данная угроза продолжает эволюционировать. Эксперты по безопасности рекомендуют организациям в указанных регионах и секторах проявлять повышенную бдительность к вложениям в электронной почте, даже если они выглядят как безобидные изображения или документы от деловых партнеров.
Индикаторы компрометации