
Специалисты Cyble Research and Intelligence Labs (CRIL) обнаружили новую целенаправленную вредоносную кампанию под названием SikkahBot, которая с июля 2024 года активно атакует учащихся в Бангладеш. Вредоносная программа маскируется под приложения Совета по образованию Бангладеш, предлагая ложные стипендии и похищая конфиденциальные данные жертв. Злоумышленники используют методы социальной инженерии, вынуждая пользователей предоставлять опасные разрешения, что позволяет контролировать устройства и проводить несанкционированные банковские операции.
Описание
SikkahBot распространяется через сокращённые ссылки, которые перенаправляют на сайты для загрузки вредоносных APK-файлов. Эксперты предполагают, что эти ссылки рассылаются через SMS-сообщения (смишинг). Среди используемых URL-адресов значатся замаскированные под официальные ресурсы ссылки, такие как hxxps://bit[.]ly/Sikkahbord и hxxps://bit[.]ly/Education-2025. После установки приложение запрашивает у студентов личные данные - имя, факультет, название учебного заведения, а затем переходит к сбору платёжной информации: номера кошелька, PIN-кода и типа платежа.
Особую опасность представляет механизм принудительного предоставления разрешений. SikkahBot требует доступ к Службе специальных возможностей (Accessibility Service), чтению SMS, управлению вызовами и отображению поверх других окон. Эти права позволяют злоумышленникам перехватывать входящие сообщения, связанные с банковскими операциями, автоматически заполнять учётные данные в приложениях финансовых организаций и инициировать транзакции через USSD-запросы даже без подключения к интернету.
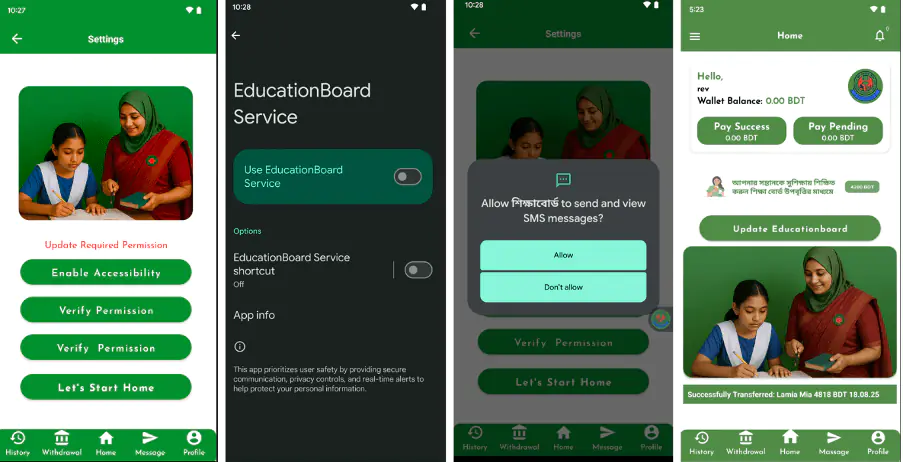
Целями атаки стали популярные в Бангладеш платёжные системы: bKash, Nagad и Dutch-Bangla Bank (DBBL). Вредонос отслеживает активность пользователя в банковских приложениях и при обнаружении целевого софта подставляет PIN-код, полученный с управляющего сервера в Firebase. Если взаимодействие с приложением не происходит, SikkahBot переходит к автоматическому выполнению USSD-операций, имитируя действия пользователя для подтверждения транзакций.
Изначально вредонос полагался на фишинг и перехват SMS, но в августе злоумышленники усовершенствовали его, добавив функцию автоматизации через Accessibility Service. Это значительно повысило эффективность мошеннических операций. Примечательно, что образцы SikkahBot демонстрируют крайне низкий уровень обнаружения на платформе VirusTotal, что свидетельствует о применении техник обхода защиты и постоянном обновлении кода.
Аналитики CRIL выделили более десяти различных образцов, связанных с данной кампанией, что указывает на активную разработку и итерации злоумышленников. Угроза представляет серьёзный риск не только для финансовых средств жертв, но и для их персональных данных, которые могут быть использованы для кражи личности или последующих атак.
Индикаторы компрометации



