Группа китаеязычных злоумышленников использует доверие к государственному пенсионному фонду Индонезии TASPEN для масштабной кампании по хищению финансовых данных и биометрической информации пожилых граждан. Вредоносное приложение для Android, замаскированное под официальный портал фонда, похищает банковские учетные данные, одноразовые пароли и даже записывает видео лиц пользователей для последующего мошенничества.
Описание
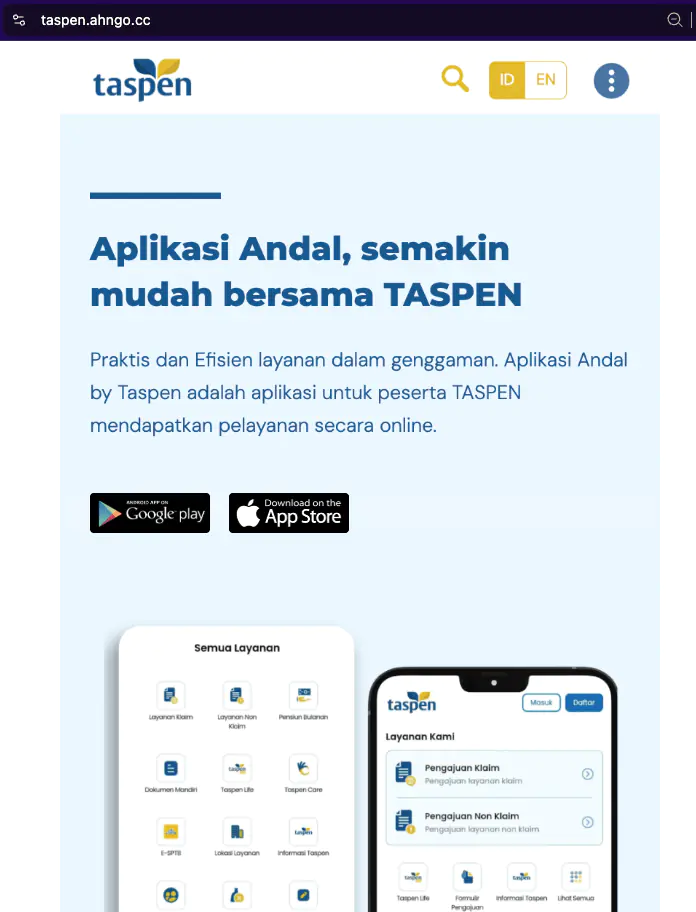
Атака начинается с фишингового сайта-клона, идеально повторяющего дизайн настоящего ресурса TASPEN. На странице размещены брендированные элементы и слоган на индонезийском языке, что создает у жертв ложное ощущение безопасности. При нажатии на кнопку загрузки пользователь получает вредоносный APK-файл, защищенный обфускатором DPT-Shell для обхода статического анализа.
После установки приложение развертывает многофункциональный шпионский модуль, который работает через фоновые службы. Модуль перехватывает SMS-сообщения с одноразовыми паролями, записывает действия на экране, активирует фронтальную камеру для съемки видео и похищает всю контактную книгу пользователя. Собранные данные в зашифрованном виде передаются на командный сервер злоумышленников через WebSocket-канал.
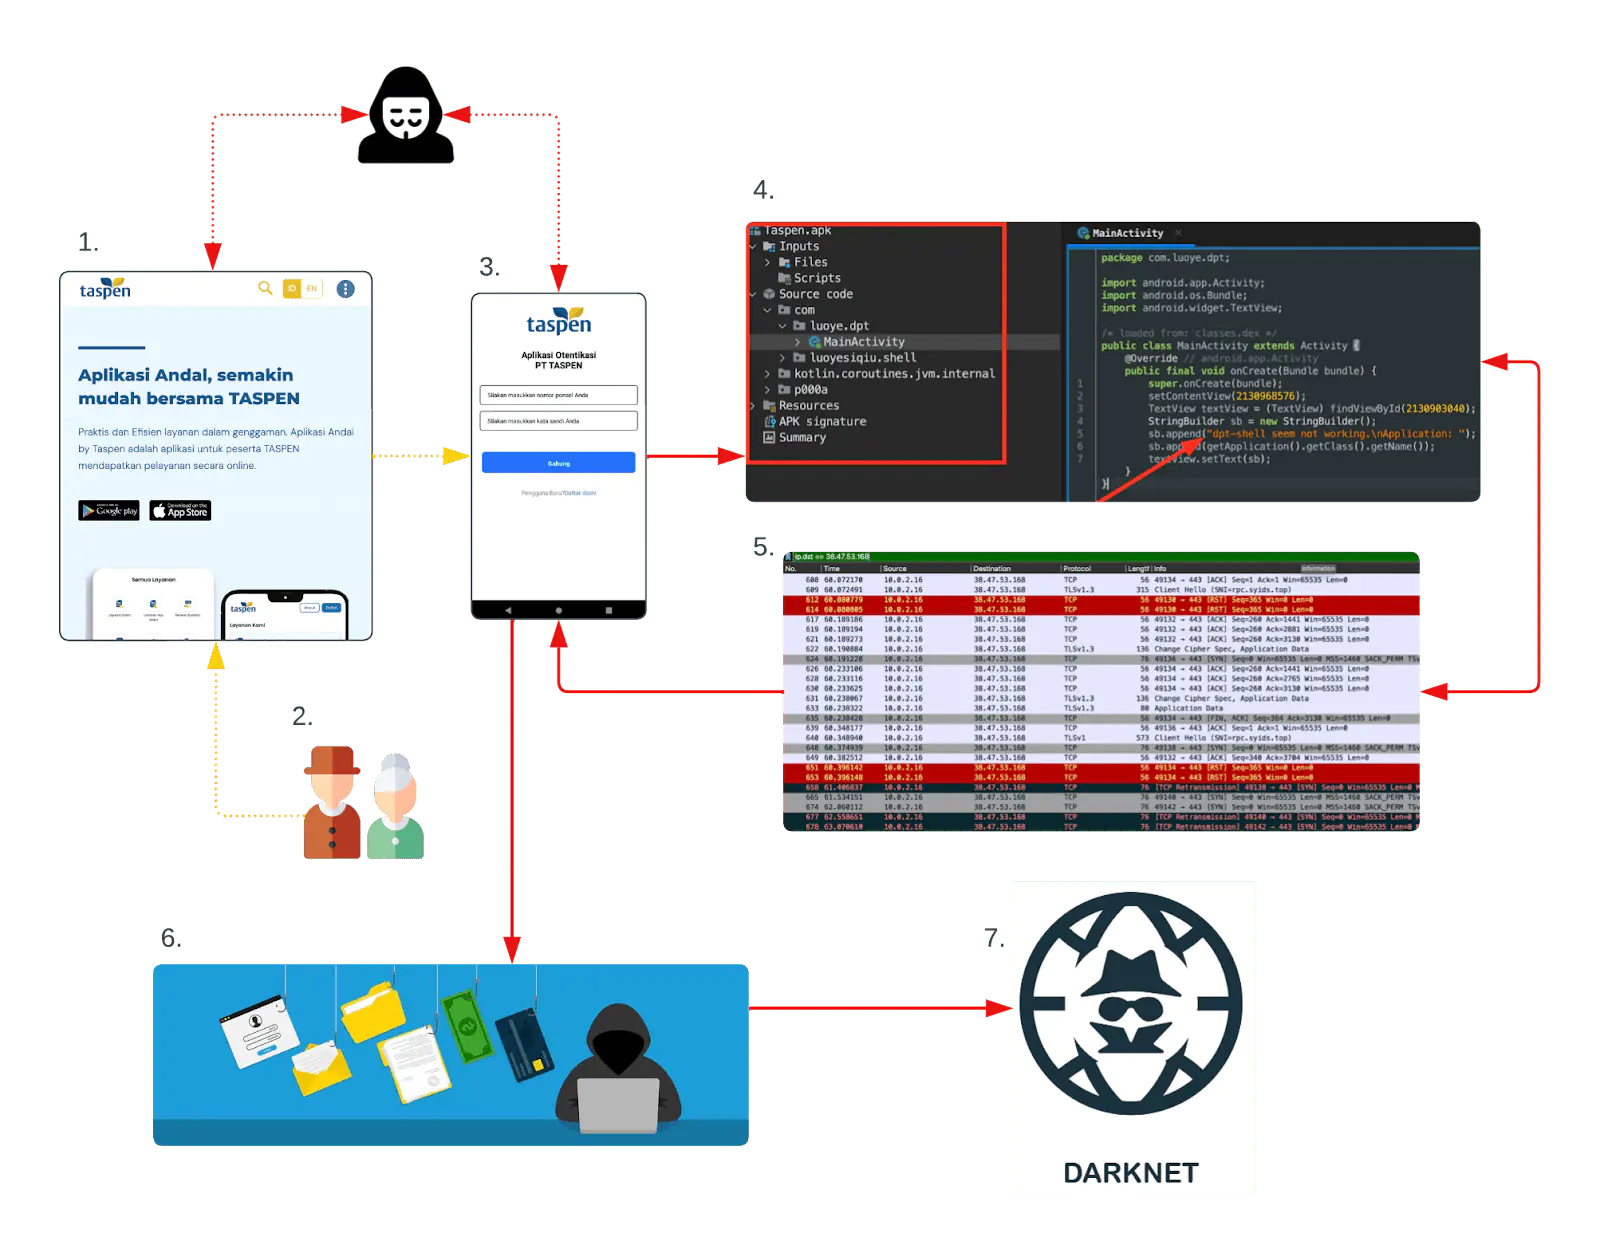
Лингвистический анализ кода выявил следы китаеязычных разработчиков: в скриптах фишингового сайта и ответах сервера присутствуют сообщения об ошибках на упрощенном китайском. Это указывает на возможную связь с группами APT (продвинутые постоянные угрозы), традиционно targeting государственный сектор Юго-Восточной Азии.
Эксперты предупреждают о серьезных последствиях атаки для цифровой трансформации Индонезии. Успех кампании подрывает доверие граждан к государственным digital-сервисам и создает опасный прецедент для атак на другие социальные и финансовые институты региона. Особую уязвимость проявляют пенсионеры - наименее подготовленная к киберугрозам категория пользователей.
Для противодействия подобным угрозам необходимы скоординированные действия регуляторов, финансовых организаций и граждан. Ключевые рекомендации включают создание национальной системы быстрого удаления вредоносных доменов, внедрение поведенческих систем обнаружения мошенничества и запуск образовательных программ по цифровой грамотности для пожилых людей.
Атака на TASPEN демонстрирует растущую изощренность киберпреступников, эксплуатирующих доверие к государственным институтам. Защита уязвимых групп населения и критической цифровой инфраструктуры требует постоянного совершенствования мер безопасности на национальном уровне.
Индикаторы компрометации