
Четыре поддельных приглашения на крупные криптоконференции доставляют PowerShell-бэкдор, который открывает атакующему удалённый доступ к машине. Цель кампании - сотрудники и разработчики криптоиндустрии. Пока жертва изучает правдоподобную программу мероприятия, на системе закрепляется вредоносное ПО.
Описание
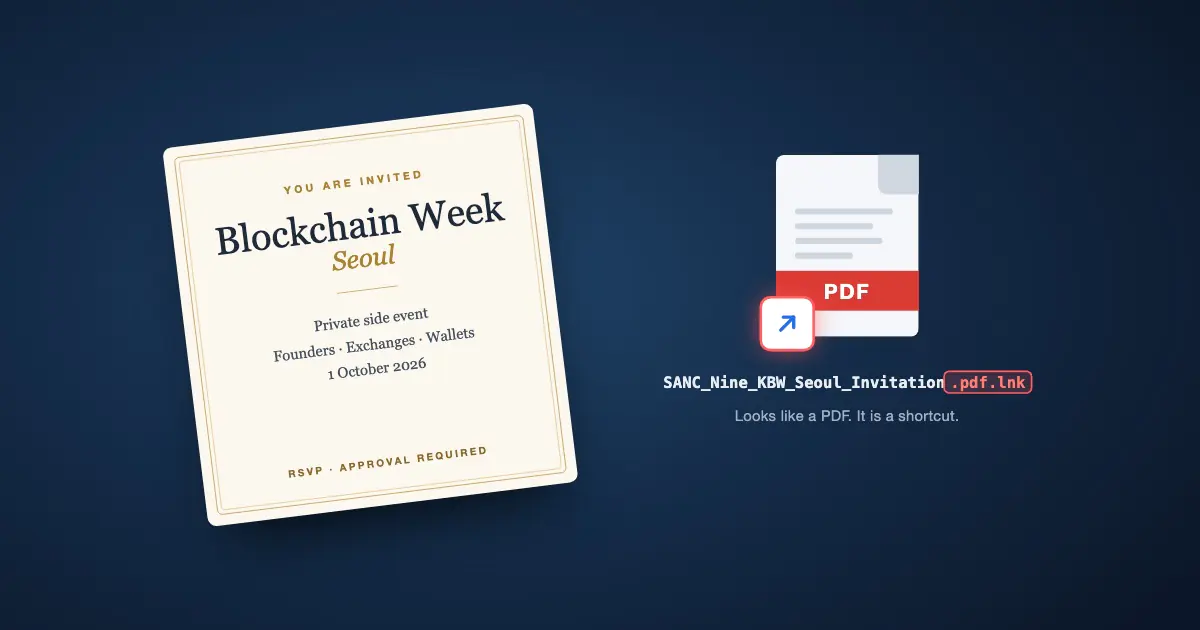
Приглашения привязаны к реальным событиям и проектам - конференциям Korea Blockchain Week в Сеуле и Digital Asset Summit London, а также к двум документам для разработчиков. Одно появилось в день открытия Korea Blockchain Week, другое - примерно за три недели до Digital Asset Summit London. Два оставшихся файла выдавали себя за документы проектов по разработке смарт-контрактов. Каждое приглашение приходит архивом. Образцы выявил автономный агент, который искал в свежих загрузках признаки атак на криптоспециалистов. Приманка для Сеула даже перечисляет предполагаемую аудиторию - от основателей стартапов до разработчиков.
Пользователь видит документ в формате PDF, но система по умолчанию скрывает известные расширения. На деле это ярлык Windows, который умеет запускать команды. Открытие стартует PowerShell в скрытом окне и одновременно показывает правдоподобную подделку. Признаков запуска жертва не замечает. Подделка повторяет реальные даты, место и ссылки на регистрацию, а её страницы свёрстаны как изображения, поэтому текстовый фильтр их не прочитает. Все четыре файла работают по одной схеме. Если рядом обнаруживаются инструменты анализа, ярлык тихо завершается.
Сам бэкдор прячется под журнал ошибок: зашифрованный файл выглядит как отчёт о сбое. По данным FileScan.io Threat Labs, расшифровывает и запускает его задание планировщика, замаскированное под обновление OneDrive. Задача повторяется по расписанию, поэтому вредоносное ПО возвращается после перезагрузки.
После запуска бэкдор составляет профиль заражённой машины: сведения о системе, пользователе и состоянии защиты. Отчёт помогает оператору решить, стоит ли развивать атаку. При необходимости он выполняет команды и передаёт файлы в обе стороны, а собранные данные уходят на сервер управления. Более новая версия собирает больше данных и отсеивает машины с малым диском и небольшим объёмом памяти. Перед каждой серией команд программа заново проверяет, не работает ли она в среде анализа.
Инструмент совпадает с набором, который Check Point ранее приписала группе KONNI. Эту группу связывают с КНДР. Общее внутреннее имя проекта и схожая схема закрепления - сильный довод, но не доказательство того же оператора. Похожую кампанию Check Point описывала в январе: тогда проектные документы приходили через Discord. Приманки при этом выглядят современно: поддельная программа London несёт подписанную метку о создании в ChatGPT, датированную 19 октября. В коде остались и имена тестовых машин оператора - небольшая оплошность.
У каждого приглашения свой ключ шифрования и свой сервер на бесплатном хостинге, поэтому блокировка одного не останавливает остальные и усложняет реакцию. На 5 ноября эти серверы не встречались в других отчётах. Авторы находки оговаривают: совпадение кода не доказывает, что за кампанией стоит тот же оператор. Поводом для поиска стала крупная кража у Binance, однако, по словам исследователей, найденные образцы с ней не связаны.
Индикаторы компрометации



