Корейские пользователи получают в KakaoTalk сообщения о выплате 500 Pi, а вместе с ними - ссылку на поддельный кошелёк Pi Network. Рассылка маскируется под уведомление парковочной компании. Жертву ведут через seed-фразу, данные KYC и установку APK, а в результате атакующий получает СМС-коды и список финансовых приложений на телефоне. Сумма в 500 Pi - только повод открыть ссылку; кошелёк и личные данные интересуют атакующего больше.
Описание
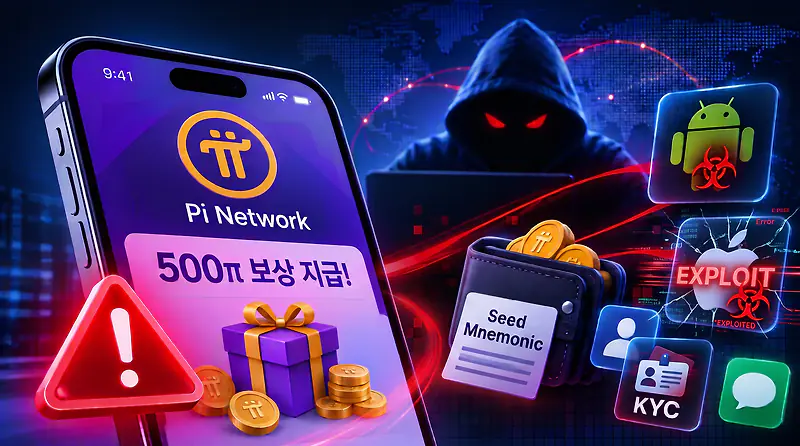
Схема начинается с фишингового сайта, который копирует официальный кошелёк Pi Network. У пользователя просят 24-словную seed-фразу - набор слов, которым восстанавливается доступ к кошельку. Страница сверяет ввод с эталонным списком BIP39 и отправляет на сервер только валидные сочетания. Приём с двойным вводом по данным ESTsecurity показывает ложную ошибку и заставляет продиктовать вторую фразу. Так у атакующего оказываются ключи от двух кошельков, а не от одного.
Второй экран собирает логин, пароль и номер телефона под видом KYC. Третий предлагает установить приложение и подробно объясняет, как отключить Play Protect, автоматическую блокировку Samsung и запрет установки из неизвестных источников. APK отдают только браузеру с cookie, который появляется после первых двух шагов. Сканеры и краулеры, заходящие на страницу напрямую, файл не получают. Проверка seed-фразы и порядок экранов работают как фильтр: случайный посетитель до файла не доходит.
Установленный APK называется Pi Network, но его пакет не имеет отношения к официальному приложению. После запуска он просит доступ к СМС, звонкам и геолокации, объясняя это синхронизацией кошелька и подтверждением личности. Числа из входящих сообщений - коды подтверждения - уходят на управляющий сервер, и двухфакторная защита банков и бирж перестаёт работать. Отдельная команда сканирует установленные приложения по списку из 34 слов финансовой тематики и отправляет найденное на сервер. Управляющий сервер принимает команды по TCP в виде коротких текстовых запросов.
Удалить программу обычным способом не выйдет: она получает права администратора устройства и блокирует стандартное удаление. В отчёте также сказано, что приложение распознаёт среду анализа и пытается её обойти. Программу определяют как Trojan.Android.SmsSpy.
Параллельно с Android работает iOS-ветка. В каждую страницу фишинга встроен невидимый iframe, который подгружает загрузчик с отдельного домена. Загрузчик проверяет браузер и запускается только в Safari. Внутри - готовый фреймворк для эксплуатации WebKit с отдельными смещениями для более чем двух десятков версий iOS от 10.0 до 17.3. По набору приёмов - WebAssembly-примитив, загрузка модулей по SHA256-хешу и шифрование ChaCha20 с LZW - он совпадает с набором Coruna, который связывают с группировкой UNC6691. Для одной страницы это дешёвый способ добавить вторую платформу: один и тот же фишинг обслуживает и Android, и iOS.
Граница применимости у iOS-ветки простая: на iOS 17.4 и новее эксплойт не работает. Что именно утекло у конкретных жертв и сколько кошельков пострадало, из отчёта не следует. Связь между Android-трояном и iOS-фреймворком держится на общем фишинговом сайте, а не на общем коде. Сколько таких страниц уже работает и как долго длится кампания, источник не уточняет.
Индикаторы компрометации