Сервер с платформой CyberStrikeAI прочитал 56 сценариев запуска EC2 за 141 миллисекунду, а затем исчез на две недели и вернулся к работе в AWS. Его действия по отдельности выглядели рутинными, и только общий адрес источника связал их в одну атаку на облако. Активность называют AI-assisted, но доказательств того, что решения принимала языковая модель, нет.
Описание
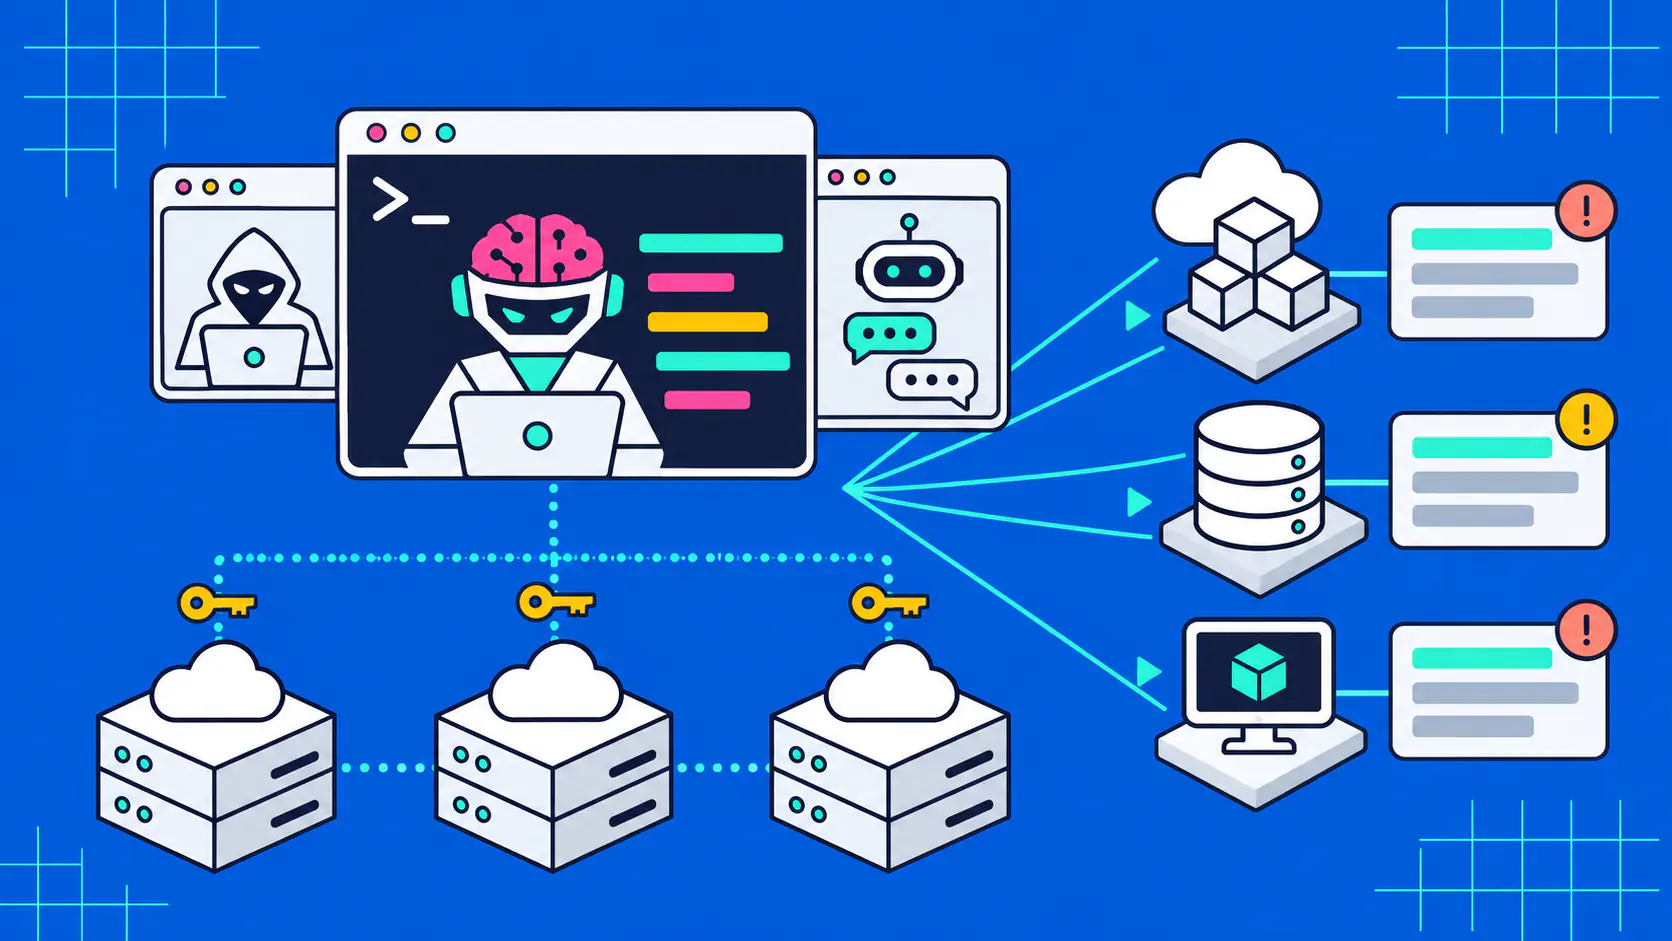
По данным Elastic, это первый известный случай, когда открытую платформу CyberStrikeAI, соединяющую LLM-агентов с наступательными инструментами, применили против AWS. Инцидент длился с 30 сентября по 16 октября 2026 года: один сервер использовал учётные данные восьми идентичностей в четырёх аккаунтах. Пять из них - пользователи IAM, ещё три - роли экземпляров EC2; активность шла всего в четыре дня.
Сначала сервер проверял, какие ключи ещё работают: GetCallerIdentity для четырёх пользователей из трёх аккаунтов уложился в 51 минуту, а три вызова пришлись на одну секунду. Два запроса за временными учётными данными показали, что оператор готовил сессию и проверял её живучесть. Проверенные аккаунты оказались сервисными: такие ключи меняют редко и контролируют слабее, чем ключи приложений.
Основная нагрузка пришлась на роль приложения: она прочитала секрет, сделала один запрос сценария запуска, а затем выдала серию обращений к userData. Сценарии запуска EC2 часто содержат ключи API, пароли к базам, SSH-ключи и сертификаты - всё, что нужно для следующего шага. Ровный темп серии указывает на инструмент, который перебирал заранее подготовленный список экземпляров, а не на человека за консолью, который так не работает.
Самый рискованный эпизод произошёл 2 октября: другая роль прочитала зашифрованный параметр SSM и через 29 секунд отправила команду через SSM SendCommand. Журнал аудита фиксирует факт отправки, но не показывает ни саму команду, ни результат её выполнения. Что именно запускалось на экземпляре, осталось неизвестным: журнал не раскрывает содержимое команды.
После 14 дней тишины сервер вернулся и снова проверил учётные данные, включая пользователя в четвёртом аккаунте, который раньше не появлялся. Это могло быть проверкой, сохранился ли доступ после паузы, а могло - возвращением оператора после работы над другими целями. Данные не позволяют различить эти версии по отдельности, а новых данных о целях оператора в разборе нет.
Инфраструктуру связали три адреса из одной подсети: все они отдавали страницу CyberStrikeAI на одном порту с одинаковым самоподписанным сертификатом, совпадали серийный номер и открытый ключ. К ноябрю ни один из адресов уже не обслуживал этот интерфейс, поэтому адреса полезны прежде всего для ретроспективного поиска, а поведенческие признаки Elastic считает устойчивее. Сам сертификат действовал с сентября 2026 года по сентябрь 2027-го, а его поля указывали на CyberStrikeAI.
Срабатываний было 78, и все они оказались среднего или низкого уровня: по одному такое событие легко списать на рутину. Связку дал адрес источника, но фиксированное окно корреляции не покрывает две недели, поэтому Elastic добавила две детекции на массовое чтение userData и массовые проверки учётных данных с одного внешнего адреса. Кто стоит за атакой, как получены ключи и что выполнила команда SSM, не установлено; активность на момент публикации остаётся неатрибутированной.
Индикаторы компрометации