Подписанное приложение не гарантирует безопасность: BeCtrl распространяют через настоящий PDFgear, рядом с которым лежит поддельная библиотека. Программа загружает её сама, а подпись остаётся подлинной, потому что вредоносный код вынесен из исполняемого файла. Бэкдор умеет удалённо запускать команды и загружать файлы, а его серверы отвечали в публичных песочницах; запуск при этом маскируется под Explorer.
Описание
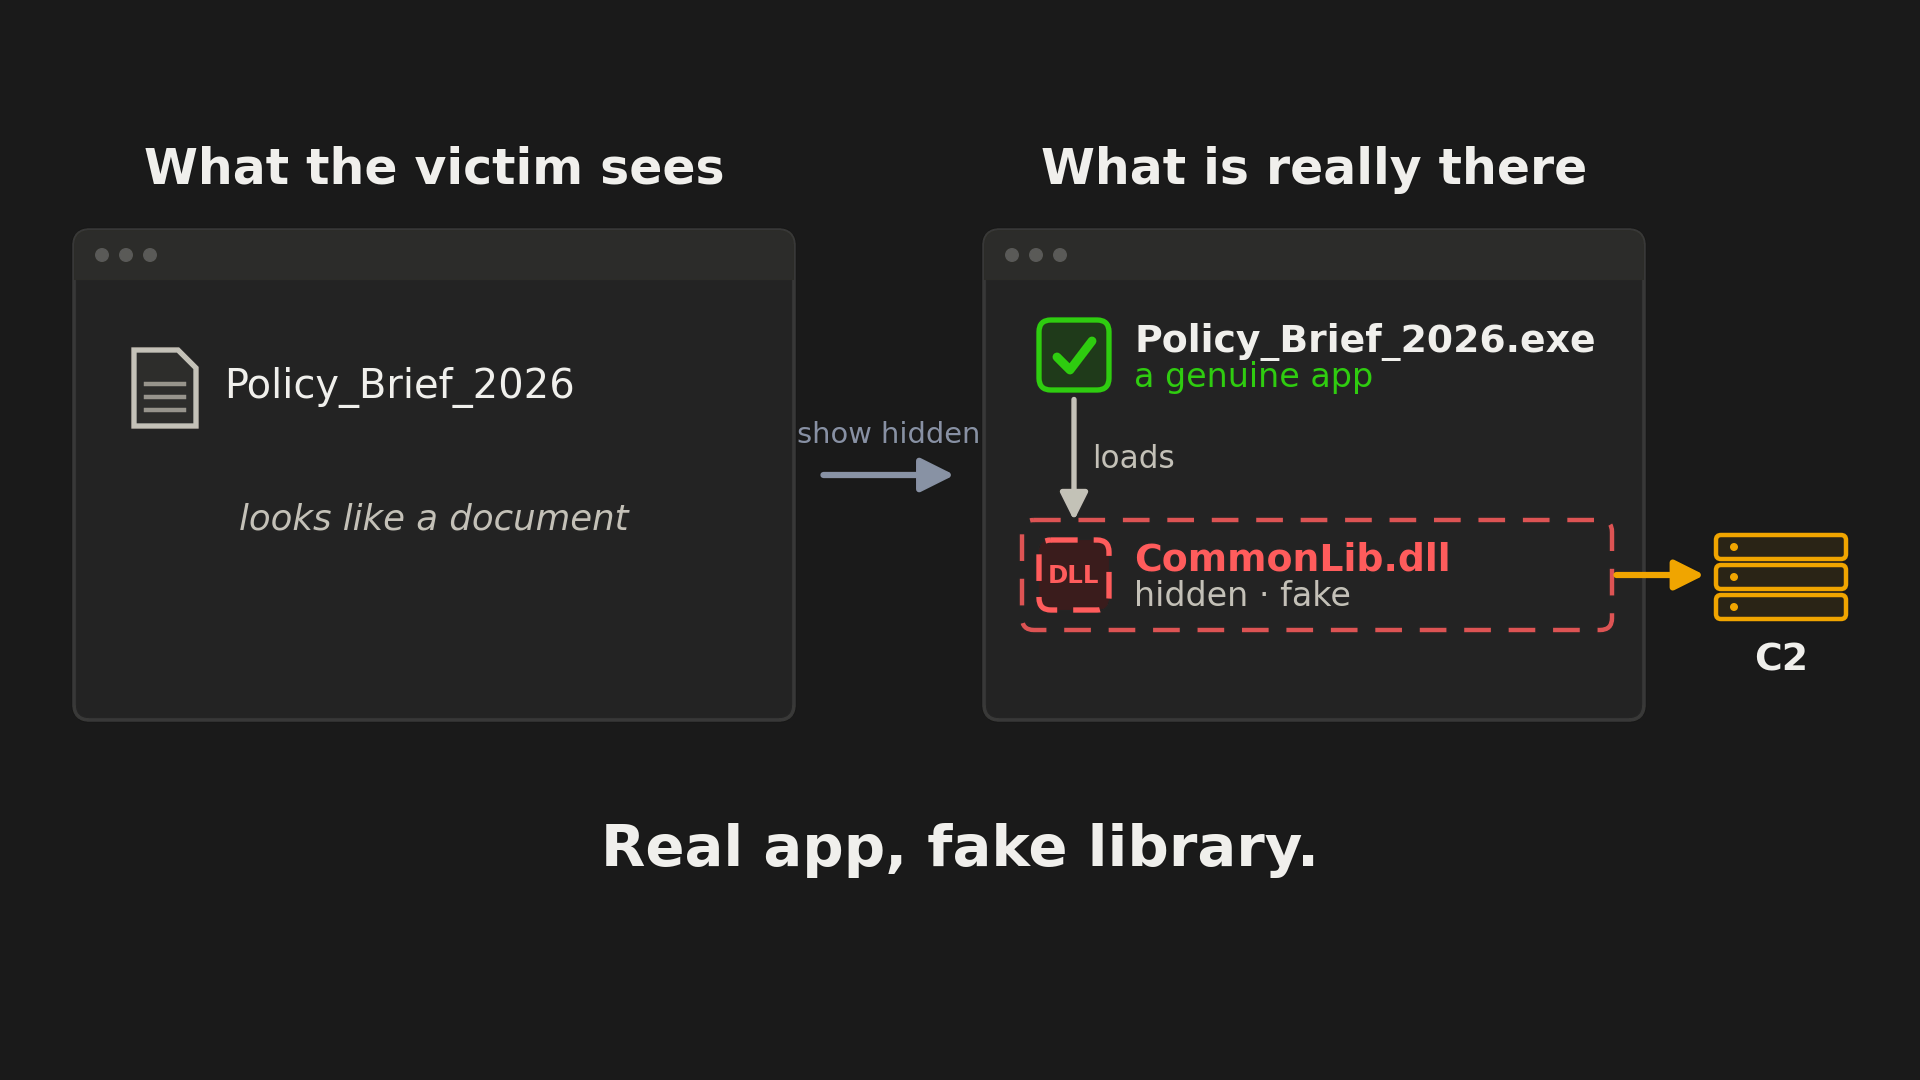
По данным RogueAuthority, разбор начался с архива, названного как доклад о безопасности в Индо-Тихоокеанском регионе. Внутри лежал подлинно подписанный редактор PDFgear и скрытая библиотека, переписанная с нуля. Подделка повторяет имя, версию и описание PDFgear, но все её функции пустые. Работает только одна - та, которую программа вызывает первой; она и запускает бэкдор.
Закрепление построено на штатных механизмах Windows. Оба файла копируются в служебную папку ProgramData под именем, похожим на системный компонент синхронизации устройств. Для обычного пользователя автозапуск прописан в старое значение Load, для SYSTEM - в ветку Run. При первом перезапуске бэкдор просит систему записать родителем Explorer, поэтому новый процесс выглядит открытым с рабочего стола; песочница отметила такую подмену.
Сеть начинается с порта 53, но это не DNS. Каждый пакет несёт маркер собственного протокола, после чего бэкдор пробует зашифрованные WebSocket-сессии на шести портах, включая 443 и 80, и принимает любой сертификат сервера. Ключ сессии он шифрует встроенным открытым ключом RSA, поэтому без закрытого ключа оператора перехваченный трафик не читается. В логине уходят имя компьютера, версия Windows и отпечаток из MAC-адреса и серийного номера диска.
После входа доступны два действия. Оператор запускает любую программу, а вывод уходит во временный файл, передаётся частями и удаляется. Второе - запись на диск любого файла размером до 10 МиБ по любому пути. Возможностей мало, но их хватает для разведки и доставки следующего этапа. В двух публичных прогонах Triage сервер принял логин и держал сессию на heartbeat, однако команд не прислал.
Кампания шире одного образца. По одинаковому открытому ключу RSA и общему протоколу исследователи нашли десять сборок BeCtrl и отнесли их к одному оператору. Кроме PDFgear подписанными хостами служили Greenshot и Snoop, а их поддельные библиотеки запускаются сразу при загрузке. Каждая сборка получает свою папку, задачу или запись реестра, поэтому одна папка-приманка не покрывает все случаи. Загрузки на VirusTotal датируются серединой июля - началом ноября 2026, за это время сменились и серверы.
Серверы - арендованные Windows-машины в Индии и Малайзии. На стороне слушателя стоит самодельный TLS-сертификат QFC-Server, по которому нашли ещё несколько узлов, но часть из них остаётся зацепками, а не подтверждёнными серверами управления. Приманки выглядят как шпионаж: доклады об Индо-Тихоокеанском регионе, Мьянме, Тайване, Непале и Таиланде. В некоторых названиях использованы имена реальных оборонных институтов. Метки времени архива сдвинуты в часовой пояс Мьянмы UTC+06:30. ANY.RUN относит активность к известной группировке, связанной с Китаем, но обоснование не публикует; авторы анализа связь с известными кампаниями не подтвердили.
Ограничений хватает. Команд в наблюдаемых сессиях не было, трафик без ключа не читается, способ доставки архива не раскрыт. Устойчивее выглядит поиск не по адресам, а по связке ключа и протокола: открытый ключ один на все сборки, а маркер протокола не менялся. Отдельный след - файловая ассоциация PDF, указывающая в служебную папку, хотя самого файла там нет.
Индикаторы компрометации