Группа (APT) Muddy Water значительно модернизировала свой арсенал, начав использовать импланты на языке Rust в целевых фишинговых кампаниях против организаций Ближнего Востока. Об этом свидетельствуют данные анализа, проведенного компанией CloudSEK.
Описание
Специалисты подразделения TRIAD выявили новую кампанию, нацеленную на дипломатический, морской, финансовый и телекоммуникационный секторы в регионе. Вместо традиционных для группы скриптов PowerShell и VBS, злоумышленники применяют более сложные, модульные и скрытные вредоносные программы, написанные на Rust. Этот имплант, который исследователи условно назвали RustyWater, демонстрирует эволюцию инструментария группы в сторону снижения заметности и повышения устойчивости.
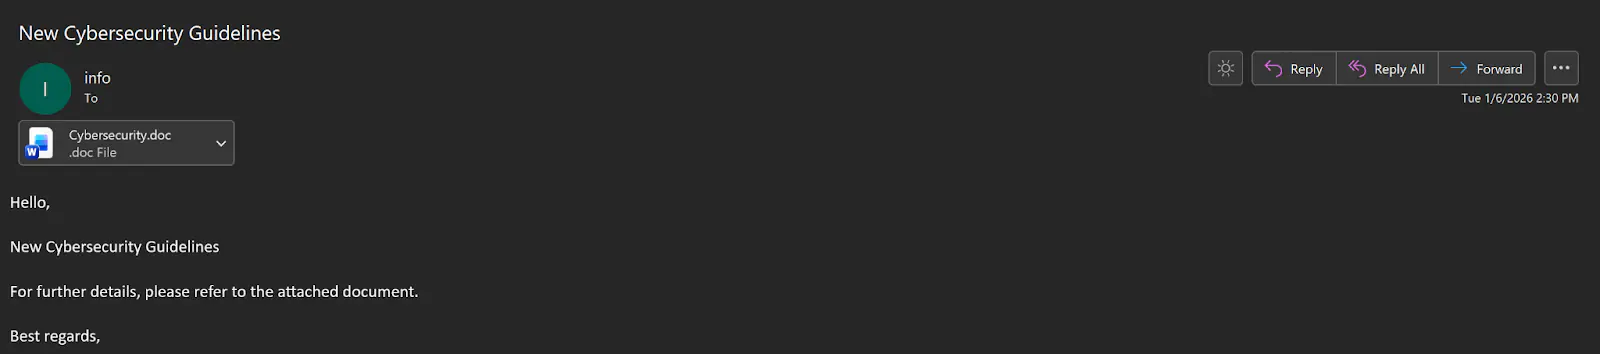
Атака начинается с целевого фишингового письма. В одном из инцидентов злоумышленники отправили письмо с темой «Руководство по кибербезопасности», маскируясь под официальный адрес мобильного оператора Туркменистана. Во вложении находился документ "Cybersecurity.doc". При открытии файла запускался макрос, который расшифровывал и записывал на диск второй этап вредоносной нагрузки - исполняемый файл, замаскированный под "CertificationKit.ini" в каталоге "C:\ProgramData".
Технический анализ показал, что извлеченный файл "PE" является имплантом на Rust, известным также как Archer RAT или RUSTRIC. Программа начинает работу с внедрения механизмов защиты от отладки и анализа. Все строки внутри вредоноса зашифрованы с помощью XOR. После расшифровки обнаруживаются пути для обеспечения постоянства (persistence), строки пользовательского агента для сетевых запросов и пути к файлам антивирусного программного обеспечения.
Для обеспечения долгосрочного присутствия в системе имплант прописывает себя в автозагрузку через реестр Windows, используя ключ "Run". Основное взаимодействие с командным сервером злоумышленников (C2) построено на асинхронной библиотеке "reqwest" для Rust. Передаваемые данные упаковываются в три слоя обфускации: структура "JSON" кодируется в "Base64", а затем шифруется с помощью "XOR". Для усложнения сетевого анализа встроены случайные задержки между подключениями к C2.
Одной из ключевых возможностей импланта является выполнение шелл-кода путем внедрения в легитимный процесс "explorer.exe". Этот классический метод позволяет скрыть активность вредоноса. Исследователи с высокой степенью уверенности атрибутируют кампанию группе Muddy Water. На это указывает повторное использование конкретных шаблонов кода в макросах "VBA", таких как функции "WriteHexToFile" и "love_me_function", а также схожие тактики, техники и процедуры (TTP), наблюдавшиеся в прошлом.
В ходе расследования было обнаружено несколько связанных фишинговых приманок. Злоумышленники маскировались под министерство иностранных дел ОАЭ, израильскую HR-компанию и другие легитимные организации, используя скомпрометированные или поддельные почтовые адреса. Это указывает на широкий и целенаправленный характер кампании.
Внедрение Rust-имплантов представляет серьезную угрозу. Во-первых, обеспечивается долгосрочное скрытое присутствие в системе за счет автозагрузки через реестр. Во-вторых, модульная архитектура позволяет операторам динамически расширять функционал уже после заражения, подключая новые возможности для сбора данных без доставки дополнительных файлов. В-третьих, асинхронное общение с C2 и многослойное шифрование снижают эффективность стандартных сетевых средств защиты.
Для противодействия подобным угрозам эксперты рекомендуют сосредоточиться на поведенческом анализе. Необходимо отслеживать подозрительные записи в реестр, особенно в автозагрузку из каталога "C:\ProgramData". Важно детектировать аномальную сетевую активность, такую как повторяющиеся HTTP-запросы с рандомизированными интервалами. Также следует отслеживать подозрительные операции с памятью, например, выделение памяти и модификацию потоков в процессе "explorer.exe". Критически важно относиться к любым переходам от пассивного ожидания команды к активным действиям по сбору информации в системе.
Индикаторы компрометации