На 118 серверах ScreenConnect нашли 2 223 поддельные сессии с именами криптобирж. Несуществующие компьютеры выглядят как постоянно включённые, хотя следов активности из них нет. Исследователи проверяют версию, что это приманка для техников: под неё подходит свежая уязвимость ScreenConnect.
Описание
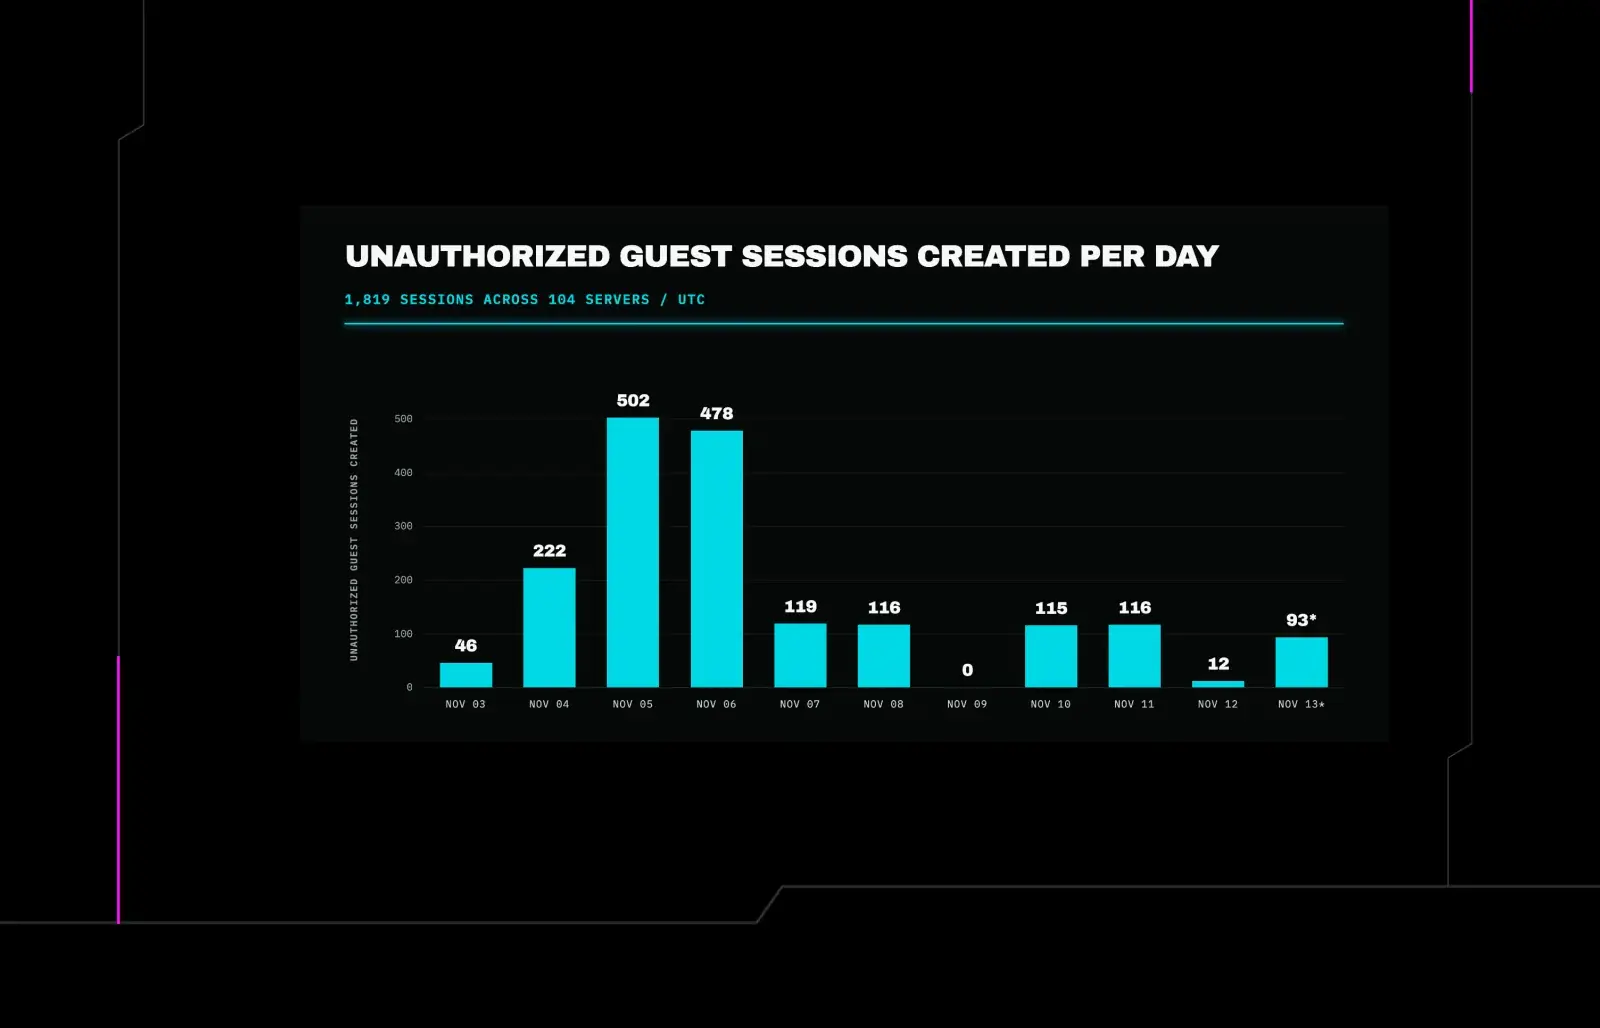
По данным Huntress, 12 ноября поставщик IT-услуг (MSP) спросил о незнакомых машинах в своей консоли. Сервер был чист: ни веб-шеллов, ни подозрительных дочерних процессов, ни новых учётных записей, а сессии оказались реальными записями в базе. Исследователи собрали базы сессий с доступных серверов и насчитали 2 223 поддельные записи на 118 серверах; первая появилась 3 ноября, последняя - 13 ноября. С сентябрьской волной и SCKit это не связано: пересечений с опубликованными признаками SCKit нет. Средства удалённого доступа вроде ScreenConnect часто фигурируют в атаках: отдельный разбор доставки клиента ScreenConnect через фальшивое уведомление об оплате - один из примеров.
Каждая сессия выглядит как компьютер с торговым столом на превью и именем из слова криптобиржи и роли. Всего насчитали больше тысячи разных имён. Имена меняются быстро, но шаблон остаётся: биржа плюс роль. У гостей одна и та же версия клиента, пустое поле компании, пустой публичный ключ и один тип клиента - по этим признакам их и вычисляют.
Чтобы зарегистрироваться, гостевому клиенту нужен relay-адрес сервера: он зашит в установщик. На первом сервере установщик доступа лежал в открытом доступе, и за несколько недель до появления сессий его скачал онлайн-сканер файлов. ScreenConnect отдаёт такие установщики без аутентификации по умолчанию, и этого хватило, чтобы узнать адрес и зарегистрировать гостя. Почти все подключения потом шли с одного адреса на IONOS, ещё один ранний адрес оказался египетским домашним.
Из самих сессий вредоносной активности не было: события шли со стороны техников. В нескольких случаях техник открывал подозрительную сессию, чаще меньше чем на 30 секунд. В одном дважды отправлял текст в удалённую сессию, и это могло выдать данные, поэтому с MSP связались. В другом техник поставил команду на удаление сессий: она ушла, но вывода не вернула.
Сессии поддерживали живыми: на 29 серверах с полной историей видно регулярные переподключения, а соединения длились в среднем около часа. Так поддельные машины почти всё время выглядели онлайн и проходили за настоящие компьютеры в списке доступных.
Главная версия - приманка. Под неё подходит CVE-2026-84869: уязвимость в клиенте ScreenConnect, где гость мог передать и запустить файл на хосте. Оценка CVSS 9.9, затронуты версии до 26.6.5, а эксплуатация уже в каталоге CISA KEV. Вредоносный гость мог бы заставить непропатченный клиент техника принять и запустить файл без подтверждения, в том числе с повышенными правами. Но пока исследователи не видели, чтобы поддельная сессия что-то запушила или запустила.
В отчёте отклонили версию про ложные срабатывания песочницы Joe Sandbox. Гости не отправляют ключ, переиспользуют семь семейств скриншотов и рандомизируют железо и ОС - это больше похоже на эмулятор. Нельзя исключить и другую цель, например перехват того, что техник вводит в сессию. Кто стоит за кампанией, не установлено; в отчёте советуют обновить клиенты до 26.6.5, ограничить передачу файлов и сохранить базу сессий для разбора.
Индикаторы компрометации