OWASP Zed Attack Proxy (ZAP) — это один из самых популярных бесплатных инструментов безопасности. Он может помочь вам автоматически найти уязвимости безопасности в ваших веб-приложениях во время разработки и тестирования ваших приложений.
Для эффективного расследования киберинцидентов в Linux-системах специалистам по информационной безопасности необходимо сосредоточиться на критически важных артефактах.
В сфере кибербезопасности IP-адрес долгое время считался одним из ключевых элементов для выявления угроз. Однако современные реалии атак и технологии маскировки заставляют пересмотреть его роль.
Индикатор компрометации (Indicator of Compromise) - это активность и/или вредоносный объект, обнаруженный в сети, рабочей станции или сервере.
Файловые индикаторы компрометации (File-based Indicators of Compromise, IOC) — это критические артефакты, используемые для выявления вредоносной активности в инфраструктуре.
В условиях роста киберугроз и ужесточения регуляторных требований (152-ФЗ, GDPR, PCI DSS) обеспечение информационной безопасности (ИБ) становится критически важным для любой организации.
С развитием киберугроз и ужесточением регуляторных требований в России создание Security Operations Center (SOC) становится обязательным элементом защиты информации для многих организаций.
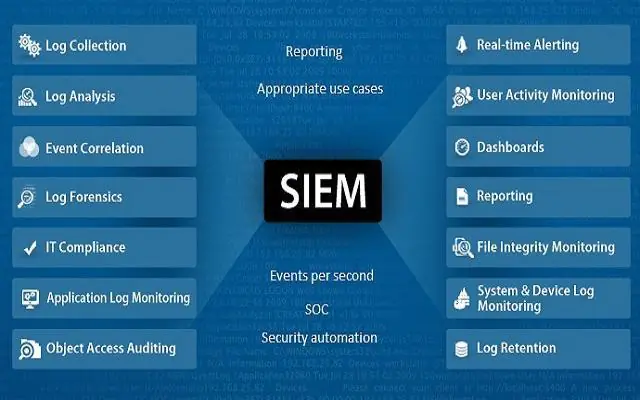
В условиях растущей сложности кибератак современные SIEM-системы стали критически важным инструментом для SOC-команд. Однако их эффективность на 80% зависит от качества настроенных правил корреляции.
NetFlow и его аналоги (IPFIX, sFlow, J-Flow) являются критически важными источниками данных для выявления сетевых атак. В 2024 году анализ flow-данных позволяет обнаруживать сложные угрозы, которые обходят традиционные сигнатурные методы защиты.
Узнайте о ключевых различиях между современными решениями для обнаружения и реагирования, чтобы понять, какое из них подходит вашей организации.