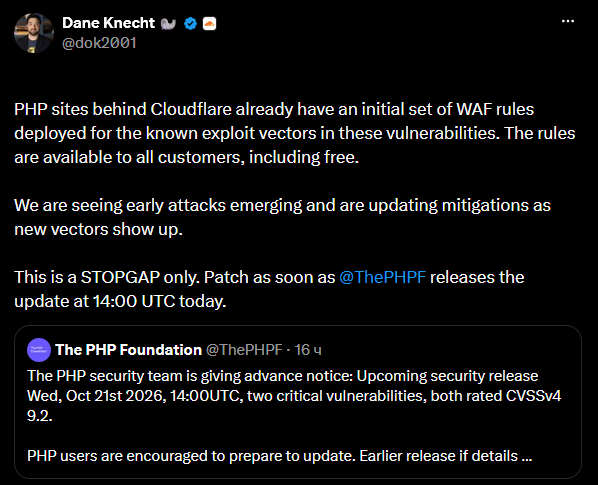
Cloudflare фиксирует ранние попытки эксплуатации двух уязвимостей PHP и уже включила аварийные правила межсетевого экрана уровня веб-приложений (WAF, web application firewall). Попытки атак появились до запланированного релиза, который PHP Foundation назначила на 21 октября 2026 года, 14:00 UTC. Обеим уязвимостям присвоена оценка 9.2 по шкале CVSS v4. Затронуты сайты на PHP, в том числе размещённые за инфраструктурой Cloudflare.
Что известно о двух уязвимостях PHP и защите Cloudflare
Состав уязвимостей раскрыт не полностью. PHP Foundation не публикует идентификаторы CVE, диапазоны уязвимых версий, номера исправленных сборок и условия эксплуатации. Классификация обеих проблем тоже отсутствует. Поэтому судить о выполнении произвольного кода или об обходе аутентификации по доступным текстам нельзя. Вектор атаки - сетевой он или локальный, требуется ли учётная запись - не указан.
Технический директор Cloudflare Дейн Кнехт сообщил, что правила закрывают известные векторы эксплуатации. По его словам, компания видит ранние атаки и обновляет защиту по мере появления новых векторов. Правила доступны всем клиентам, включая бесплатный тариф. Сам Кнехт называет их временной мерой, а не заменой патча.
Объёмы атак, целевые организации и случаи успешной компрометации не раскрыты. Наблюдаемые попытки подтверждают актуальность защиты, однако не доказывают взлом серверов.
Исправление выйдет 21 октября 2026 года в 14:00 UTC, то есть в 17:00 по Московскому времени. Номера патченных релизов PHP Foundation пока не называет. Для сравнения: в июне 2024 года уязвимость PHP-CGI на Windows (CVE-2024-4577, оценка 9.8 по CVSS v3.1) тоже эксплуатировалась до массового обновления, а исправления вышли в сборках 8.3.8 и 8.1.29. Тогда задержка между публикацией патча и первыми атаками измерялась сутками.
Правила Cloudflare закрывают только известные векторы и обновляются по мере появления новых. Опираться на них как на постоянную защиту нельзя. Обновление PHP до сборки, которую опубликуют 21 октября, остаётся основным способом закрыть обе уязвимости. До установки патча администраторы могут ограничить внешний доступ к компонентам PHP, не используемым в рабочем контуре, и включить правила WAF на всех узлах с интерпретатором. Логи веб-сервера стоит сверить с шаблонами обращений к PHP-скриптам за последние дни, поскольку попытки эксплуатации начались до выхода исправления.
Две уязвимости с оценкой 9.2 по CVSS v4 остаются без публичных деталей, но эксплуатируются. Для администраторов это означает приоритет внепланового обновления над плановыми работами: временный фильтр снижает риск, а закрывает проблему только патч.
Ссылки