Исследователь информационной безопасности обнаружил готовый инструмент, который позволяет злоумышленникам управлять скомпрометированными учётными записями Microsoft 365 через интерфейс, почти неотличимый от настоящего веб-клиента Outlook.
Специалисты компании Galaxy Hash сообщили об обнаружении и успешной верификации локальной уязвимости повышения привилегий в компоненте act_pedit подсистемы TC (traffic control) ядра Linux.
За последние несколько лет ландшафт угроз изменился кардинально. Кейлоггеры и информационные похитители превратились в один из самых активно разрабатываемых и разворачиваемых типов вредоносной нагрузки.
В ночь с 19 на 20 июня 2026 года жители Куритибы, Рио-де-Жанейро, Сан-Паулу и Федерального округа Бразилии массово получили на свои мобильные телефоны экстренный звуковой сигнал системы Cell Broadcast.
Специалисты Genians Security Center обнаружили масштабную кампанию кибершпионажа, которую связывают с группой APT37. Этот злоумышленник, по оценкам экспертов, связан с разведывательными структурами КНДР.
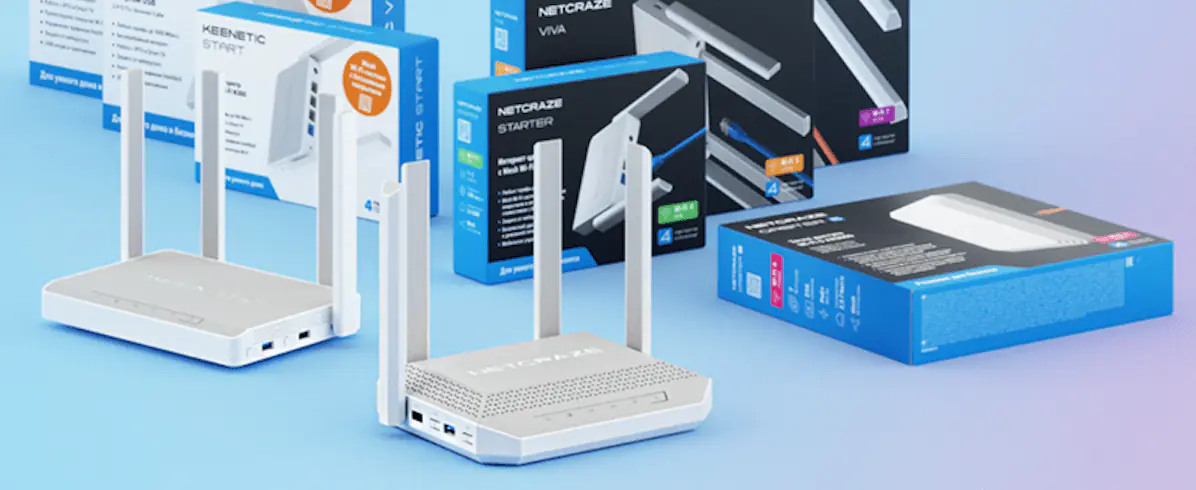
Компания Keenetic выпустила обновление прошивки для своих роутеров - KeeneticOS 5.1.0. В состав релиза вошли исправления для семи уязвимостей в библиотеке OpenSSL, обновлённой до версий 3.
Двенадцатого июня 2026 года специалисты компании Klue, разрабатывающей решения для управления конкурентной информацией, выявили несанкционированную активность в своей интеграционной инфраструктуре.
Облачные технологии давно стали основой для бизнеса, но вместе с удобством они принесли и новые риски. Злоумышленники всё чаще нацеливаются не на отдельные устройства, а на учётные записи и системы управления доступом.
В январе 2025 года исследователи впервые описали согласованную группу вредоносных расширений для браузера, назвав её Phoenix Invicta. Спустя 16 месяцев специалисты компании 7AI провели новый анализ и выяснили
Новая волна кибератак использует поддельные объявления в рекламных сетях, которые выдают себя за страницу входа LinkedIn. Жертвой может стать любой, кто перейдёт по такой ссылке и выполнит простые инструкции на экране.