Компания Recorded Future в лице исследовательской группы Insikt Group выпустила прогноз по угрозам, связанным с искусственным интеллектом, на 2026 год. Главный вывод: агентный ИИ будет распространяться быстрее, чем полностью автономные кампании, а человек останется в контуре управления. Автоматике достанутся отдельные этапы подготовки атаки, но не вся операция целиком и не финальное решение.
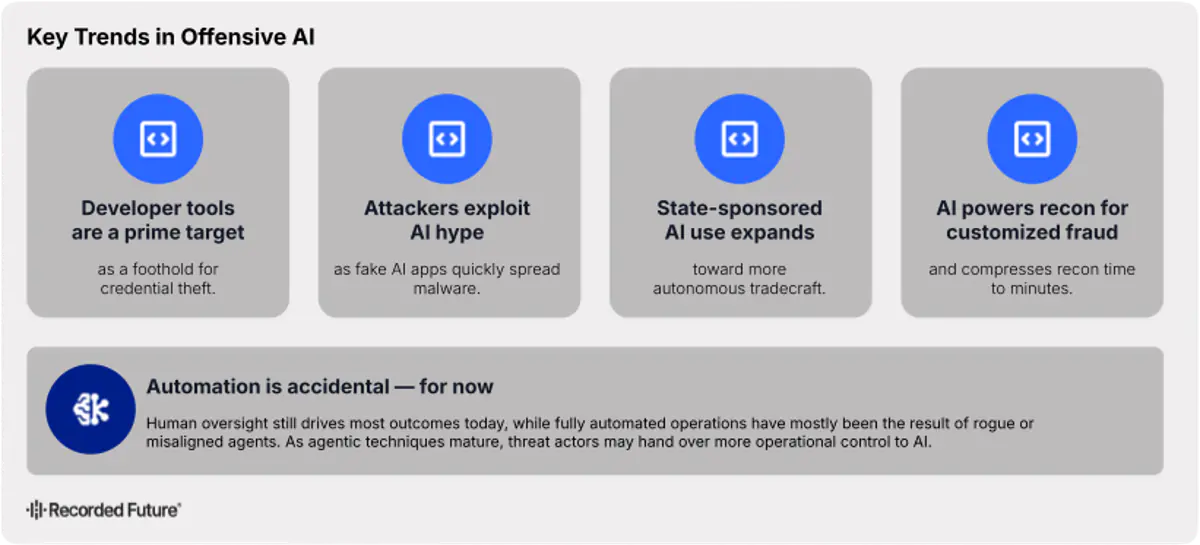
Агентный ИИ - это системы, которые самостоятельно выполняют цепочки задач по заданной цели и сами подбирают инструменты под каждый шаг. В ближайшей перспективе им отойдут разведка, проверка уязвимостей, поиск учётных данных и тестирование путей эксплуатации, то есть подготовительная часть работы. Разведка означает сбор сведений о цели, а тестирование путей эксплуатации показывает, какой способ проникновения сработает на практике.
По данным исследователей, классические слабости AI-систем сохраняются: основные пути компрометации - это чрезмерные права, сторонние зависимости и неисправленные уязвимости. Чрезмерные права дают агенту доступ шире, чем нужно для задачи, а сторонние зависимости добавляют в контур чужой код. Последствия шире простоя и утечек: слабые контроли могут привести к повышению страховых премий и сокращению страхового покрытия.
Отдельный рынок - незаконный доступ к коммерческим моделям, и Recorded Future ожидает роста подпольной торговли доступом к передовым и открытым моделям. Попытки ограничить распространение таких моделей, по оценке аналитиков, могут ускорить этот рынок, а не сдержать его. Прогноз не уточняет, о каких именно моделях, посредниках и ценах идёт речь.
Украденные данные становятся топливом нового цикла мошенничества, потому что AI упрощает их анализ, сортировку и монетизацию. Спрос на свежие персональные и корпоративные сведения растёт, а вместе с ним усиливаются кампании похитителей - вредоносного ПО, которое собирает данные с устройств. Собранное служит сырьём для следующих атак и для перепродажи.
Автоматизация добавит шума, и защитным командам станет сложнее расставлять приоритеты. Количество низкоуровневых попыток вторжения вырастет, а в общем потоке выделить реальную угрозу труднее. Агенты всё чаще будут имитировать поведение человека и обходиться легитимными инструментами вместо вредоносного ПО. Такой приём называют living-off-the-land - работой на подручных средствах системы, и отличить его от обычной активности тяжелее.
Для защиты Insikt Group советует ограничить права агентов и отделить их от чувствительных систем и данных. Опасные действия должны требовать подтверждения человека, а независимый мониторинг - сохранять возможность отключения агента. Отдельно аналитики называют утечки подписок на коммерческие модели, ключей разработчиков и корпоративных OAuth-токенов, которые дают приложению доступ к сервисам без пароля.
Проверки требуют и сторонние AI-зависимости, и репозитории открытых моделей, откуда в контур попадает чужой код. Имён группировок, сроков и конкретных кампаний в прогнозе нет, а авторы не раскрывают, на каких данных построена оценка. Аналитики также не уточняют, насколько быстро атакующие перейдут от делегирования отдельных этапов к полностью автономным действиям. Что из этих ожиданий подтвердится в течение года, пока неизвестно.
Практический смысл отчёта в том, что он не требует срочно менять архитектуру под «автономного противника». Сначала имеет смысл закрыть базовые вещи: избыточные права агентов, сторонние AI-зависимости, открытые репозитории и утечки токенов. Затем - ограничить, какие действия агент может выполнять без человека, и сохранить независимый журнал этих действий.