Активная фишинговая кампания нацелена на польский бизнес. Предпринимателям приходят письма с вложением в виде таблицы XLS (формат файлов электронных таблиц). Документ выглядит как обычная рабочая бумага и по теме совпадает с профилем фирмы. Открывать его нельзя. Внутри спрятана программа Remcos, дающая преступнику удалённый доступ к компьютеру и ко всему, что на нём хранится.
Описание
Рассылка идёт с взломанных почтовых ящиков реально существующих организаций. Адрес отправителя поэтому не вызывает подозрений, а тема письма повторяет привычную деловую переписку. Часть адресов преступники собирают из открытых источников. Случались и более опасные эпизоды: письмо от компании X приходило её собственному контрагенту, и для получателя вложение не выглядело ничем необычным. Когда сообщение попадает в знакомый контекст, шанс на автоматический клик резко растёт. Между тем одного открытия файла может оказаться достаточно для заражения.
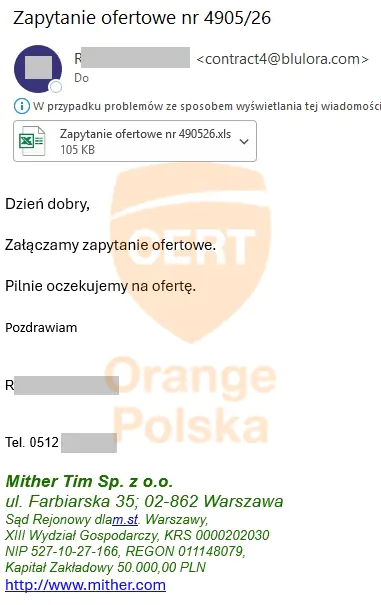
По данным CERT Orange Polska, Remcos - это программа удалённого доступа, то есть инструмент скрытого управления чужим компьютером. Набор возможностей широкий. Преступник наблюдает за экраном, получает доступ к камере и микрофону, фиксирует нажатия клавиш. В перехваченное попадают логины и пароли от банковских и корпоративных систем.
Ущерб редко ограничивается одним устройством. Через взломанный компьютер злоумышленники проникают в корпоративную сеть, изучают внутренние документы и переписку сотрудников. Дальше события развиваются по двум сценариям. Первый - скрытая кража коммерческой тайны, клиентских баз и финансовой отчётности. Второй - установка программ-вымогателей, которые блокируют работу компании и требуют выкуп. Простой длиной в несколько дней нередко обходится бизнесу дороже, чем сам выкуп.
Отдельная статья потерь - персональные данные клиентов и сотрудников. Их утечка влечёт претензии регулятора и обязанность уведомить пострадавших. Для фирмы это оборачивается штрафами, судебными исками и ударом по репутации. Коммерческая тайна, попавшая к конкурентам, бьёт по переговорной позиции и по стоимости бизнеса в целом.
История Remcos насчитывает почти девять лет. Первые образцы этого вредоносного ПО работали против англоязычных жертв. Со временем появились версии, адресованные жителям Польши, и такие эпизоды уже задокументированы в публикациях. Локализация рассылок стала заметной тенденцией последних лет. Преступники переписывают тексты на местном языке и подбирают темы, близкие конкретной отрасли.
В группе риска - бухгалтерия, отделы закупок и снабжения, а также руководители. Эти сотрудники ежедневно получают счета, акты и таблицы с расчётами, поэтому вложение в формате XLS их не настораживает. Привычка открывать файлы быстро и без раздумий облегчает задачу атакующим. Сказывается и нехватка времени: письмо с пометкой о срочности сотрудник обрабатывает почти механически.
Защита начинается с простого правила - не открывать вложения из неизвестных источников. Даже из любопытства. Любое письмо с файлом, пришедшее извне, разумно считать недоверенным и разобрать внимательно. Проверьте отправителя. Если это знакомая компания, сравните письмо с прежней перепиской: приходили ли раньше вложения такого формата. При сомнениях позвоните контрагенту по номеру, который известен из прошлых писем или взят из независимо проверенного источника. Отдельная мера - регулярное обновление систем и приложений. Обновления закрывают уязвимости, которыми пользуются преступники, хотя вредоносное ПО попадает на компьютер и другими путями.
Полезны и внутренние правила. Подозрительные вложения стоит вскрывать в изолированной среде (песочница, то есть отдельный компьютер без доступа к рабочим данным). Резервные копии документов лучше хранить отдельно от основной сети, а права сотрудников на общие папки - ограничить необходимым минимумом. Двухфакторная аутентификация (подтверждение входа вторым способом, например кодом из приложения) усложняет захват почты и корпоративных сервисов.
Если заражение всё же произошло, действовать нужно быстро. Компьютер отключают от сети, чтобы преступник не успел выкачать данные и не заразил соседние машины. Затем меняют пароли ко всем рабочим сервисам. Об инциденте сообщают в группу реагирования на компьютерные инциденты (CERT). Промедление обходится дорого: доступ к почте и внутренним системам позволяет атакующему давить на компанию и требовать деньги.
Локализация атак под конкретные страны продолжается. Рассылки с заражёнными таблицами от имени реальных фирм обходят технические фильтры за счёт доверия к отправителю. Ни антивирус, ни почтовый шлюз не дают полной гарантии, если сотрудник открывает вложение сам. Проверка отправителя и звонок контрагенту остаются самым надёжным способом убедиться в подлинности письма. Для малого и среднего бизнеса такая привычка стоит дешевле любого защитного решения.
Индикаторы компрометации