С начала второй недели января итальянский CERT-AGID (Центр реагирования на компьютерные инциденты Агентства по цифровизации) фиксирует резкий рост фишинговых кампаний, использующих логотип национальной Tessera Sanitaria (Медицинской карты). Целью злоумышленников является хищение персональных и банковских данных граждан. Первые атаки на эту тему были зарегистрированы еще в октябре 2025 года, однако именно в последние недели наблюдается их массовое распространение.
Описание
За двухнедельный период эксперты идентифицировали семь отдельных кампаний и составили 34 индикатора компрометации (IoC, Indicators of Compromise). Эти данные были оперативно переданы аккредитованным государственным администрациям, подписанным на рассылку CERT-AGID, а также командам кибербезопасности Министерства экономики и финансов и Министерства здравоохранения Италии. Такое взаимодействие позволило организовать скоординированный и быстрый ответ на угрозу.
Схема мошенничества
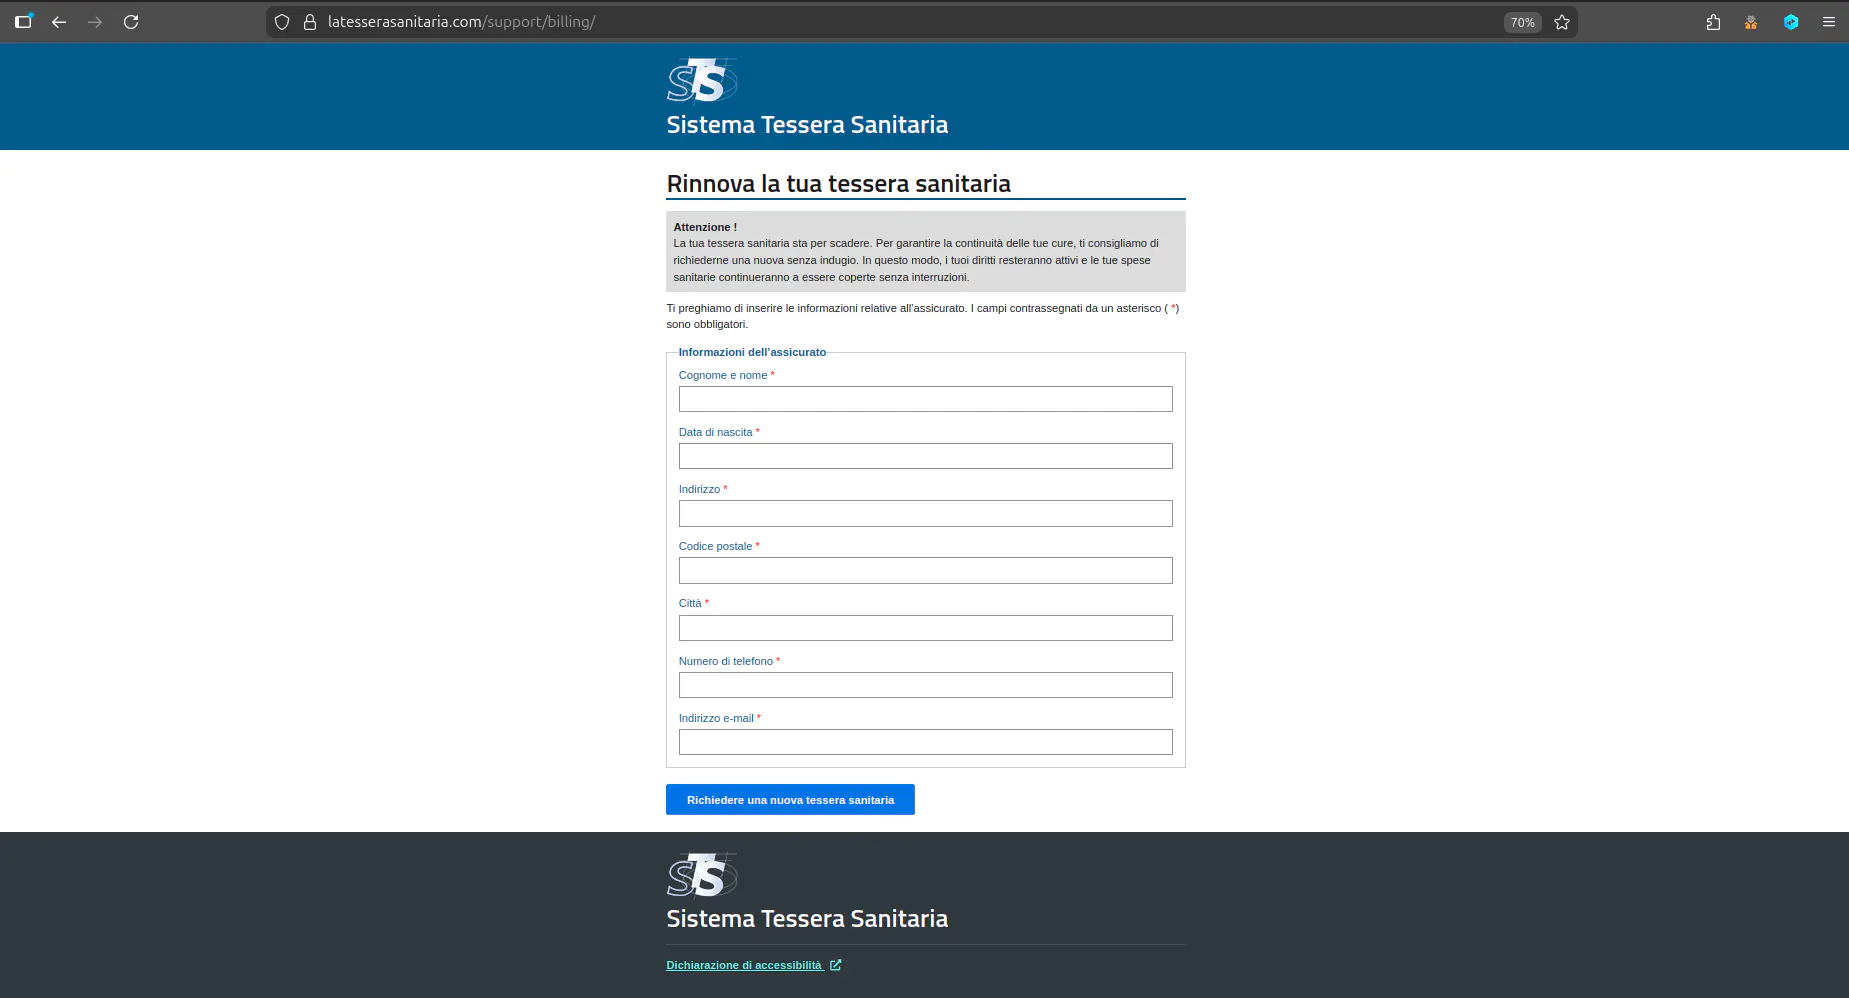
Атаки осуществляются через массовую рассылку электронных писем. В сообщениях пользователям ложно сообщают о скором истечении срока действия их медицинской карты и настоятельно рекомендуют перейти по ссылке для её продления. Фишинговые сайты, маскирующиеся под официальные ресурсы, выстроены по двухэтапной схеме. Сначала от жертвы требуют ввести базовые персональные данные: имя, фамилию, email и номер телефона. Затем, на следующей странице, нередко следует запрос на заполнение реквизитов банковской карты под предлогом оплаты услуг доставки обновленного документа.
Почему эта тема так привлекает киберпреступников
Использование медицинской карты в качестве приманки оказалось крайне эффективным. Этот документ широко используется в Италии для получения услуг национальной системы здравоохранения, выписывания лекарств по электронному рецепту и для налогового учета медицинских расходов. Таким образом, он является идеальной мишенью для атак на широкую аудиторию.
Дополнительным фактором успеха мошенников стала автоматизированная процедура обновления карты, которая обычно происходит раз в шесть лет. Из-за длительного интервала пользователи могут забыть официальный порядок действий и с большей вероятностью поверить фальшивым уведомлениям. Стратегия злоумышленников также эксплуатирует устоявшуюся привычку граждан получать официальные цифровые уведомления от государственных служб через SMS и email. Это позволяет fraud-сообщениям (мошенническим сообщениям) легче затеряться среди легитимных рассылок, существенно повышая эффективность фишинга.
Индикаторы компрометации