31 августа 2026 года в сети образовательного учреждения произошла атака, которая за двое суток привела к полному захвату домена Active Directory - службы каталогов, где хранятся учётные записи и права пользователей в сетях Windows. Точкой входа стал сервер печати, открытый для доступа из интернета. Он работал на устаревшей версии платформы PaperCut MF. Злоумышленники использовали две уязвимости нулевого дня, о которых на тот момент не знал даже разработчик. Публично о проблемах сообщили 3 сентября 2026 года.
Описание
Пострадала организация из сферы образования. Схема касается любой компании, которая держит серверы печати или другие внутренние сервисы открытыми для внешнего мира. Одного незакрытого сервера хватило, чтобы получить контроль над всей доменной инфраструктурой. Пароли администраторов злоумышленникам не понадобились.
Серверы печати редко воспринимают как важный актив. Между тем они хранят данные для подключения к базам и каталогам, а значит, служат удобным трамплином. Забытые обновления превращают вспомогательный сервер в удобную точку входа. В этом случае приложение не обновляли очень долго. От первичного проникновения до копирования базы каталога прошло меньше двух суток.
Проникновение шло поэтапно. Сначала на сервер печати попала программа-загрузчик: она выполнила следующий код прямо в оперативной памяти, не создавая файлов на диске. Затем появилась веб-оболочка - скрытый интерфейс для управления чужой системой через обычные веб-запросы. Через неё атакующие скачали поддельную версию приложения Microsoft Copilot. Файл выглядел как обычный продукт Microsoft, но внутри нёс инструмент удалённого управления. Инцидент зафиксировала и расследовала eSentire.
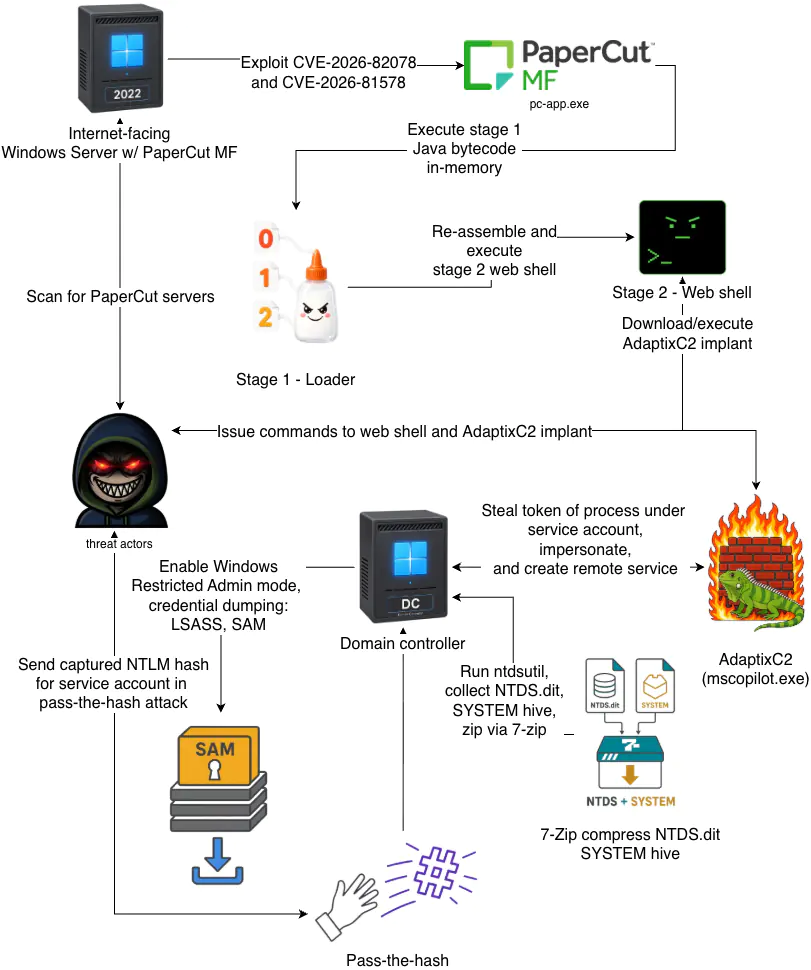
Этим инструментом стал AdaptixC2 - открыто распространяемый набор средств для работы на уже захваченных машинах. Он умеет открывать удалённый доступ к командной строке, управлять файлами, работать с учётными данными и службой каталогов. После запуска поддельное приложение связалось с серверами управления, а затем примерно на сутки затихло. Пауза помогла не привлекать внимания защитных систем. Вернувшись, злоумышленники действовали вручную: изучали сеть, список компьютеров и группы с расширенными правами.
Дальше сработала служебная учётная запись с правами в домене. Она уже работала на том же сервере, поэтому подбирать её пароль не требовалось. Атакующие скопировали маркер доступа - временный пропуск, который система выдаёт после проверки подлинности, - и перезапустили вредоносную программу от имени этой записи. Полученные права позволили перебросить файл на контроллер домена, главный управляющий узел сети. Там его запустили через подмену одной из системных служб Windows. Служба ненадолго получила чужой исполняемый файл вместо своего, после чего исходный путь вернули на место. Сторонний процесс продолжил работу.
На контроллере домена начался сбор учётных данных. Злоумышленники сохранили копию системного реестра и извлекли данные проверки подлинности из памяти. Отдельно включили режим Windows, разрешающий подключаться к серверу по необратимому представлению пароля, без знания самого пароля. Затем через сеанс удалённого рабочего стола создали резервную копию базы Active Directory. Она содержит преобразованные значения паролей всех учётных записей домена. Копию упаковали архивом, чтобы вынести наружу.
Заметная деталь: закрепившись, атакующие закрыли ту самую уязвимость, через которую вошли. Веб-оболочка отсекала чужие попытки эксплуатации и возвращала ошибку доступа. Так они защитили позицию от других групп. Одновременно программа удаляла из журналов сервера записи о начальном проникновении и стирала собственные файлы.
Последствия для жертвы серьёзные. Получив базу каталога, злоумышленники могут выдавать себя за любого сотрудника, включая администраторов, и незаметно закрепляться в сети. Новые уязвимости им не нужны: доступ сохраняется до полной смены всех паролей и перестройки инфраструктуры. Заметить такой захват сложно. Программа удаляла следы своей работы, а поддельное приложение собрали с запутыванием кода и зашифрованными настройками. Часть изменений в файле выявляется только при детальном разборе, а не автоматическими средствами. Средства защиты конечных точек (EDR) не обнаружили угрозу сразу.
Меры защиты здесь простые и известные. Серверы PaperCut MF и NG нужно обновлять до актуальных версий. Доступ к ним стоит ограничить доверенными адресами, а не оставлять открытым в интернете. Права служебных учётных записей имеет смысл периодически пересматривать и сокращать до необходимого минимума. Полезно следить за появлением дочерних процессов у сервера печати и за состоянием журналов. Пропавшие, обрезанные или изменённые записи - повод для проверки. Ошибки драйвера базы данных и обращения к данным карт доступа тоже заслуживают внимания.
Отдельно стоит сказать про открытые инструменты. AdaptixC2 доступен всем желающим, и злоумышленники доработали его под свою задачу. Изменённый файл Microsoft Copilot собрали так, чтобы обойти проверки: часть кода зашифрована, структура переходов намеренно усложнена, настройки спрятаны. Свободно распространяемые средства давно перестали быть признаком низкой квалификации. Для защищающейся стороны вывод простой: цена входа в атаку снижается, а требования к обновлениям, ограничению доступа и контролю привилегий растут.
Индикаторы компрометации