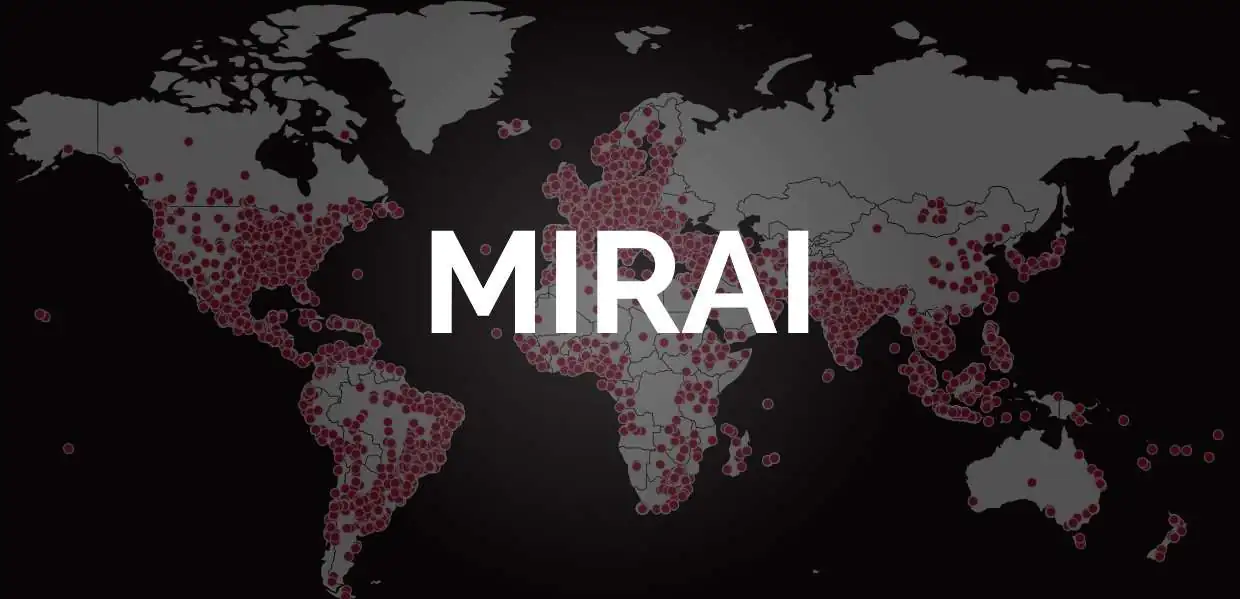
Во втором квартале 2026 года объём трафика, приходящегося на один сетевой адрес, вырос примерно на 59% к предыдущему кварталу. Причина - массовое заражение серверов облачных и хостинговых провайдеров программой Mirai (вредоносное ПО, которое захватывает подключённые к сети устройства и объединяет их в сеть для рассылки атак). Инфицированные машины круглосуточно перебирали чужие устройства в поисках тех, что открывают доступ через устаревший протокол telnet (средство удалённого управления, до сих пор включённое на множестве камер, роутеров и видеорегистраторов). Рекордным выдался 1 мая: на каждый наблюдаемый адрес пришлось около 29 тысяч пакетов за сутки.
Описание
Всё началось в конце апреля. Тогда стало известно о критической уязвимости CVE-2026-41940 в панели управления хостингом cPanel & WHM - программе, через которую администраторы управляют сайтами, почтой и серверами клиентов. Ошибка позволяла получить права администратора удалённо, без пароля. Уровень опасности оценили в 9,8 балла из 10. Уязвимость быстро включили в американский каталог уже эксплуатируемых проблем, а поставщикам услуг рекомендовали закрыть её до 3 мая. По подсчётам Rapid7, к концу апреля около 1,5 млн панелей входа в cPanel оставались доступны из интернета. Уязвимыми оказались все актуальные версии продукта.
Уже 30 апреля датчики впервые зафиксировали поиск панелей cPanel, и такие обращения не прекращались до конца квартала. Заражённые хостинговые серверы рассылали запросы гораздо интенсивнее обычных камер или роутеров: вычислительная мощность и канал связи у них выше на порядок. Результат отразился в статистике. Доля telnet в общем объёме трафика поднялась до 37,4%, хотя кварталом ранее составляла лишь 9,2%. Последний раз так высоко показатель держался в начале 2023 года.
По данным NICTER, чья сеть датчиков собирает сведения о трафике в незадействованных адресных диапазонах, особую группу составляют боты без признаков Mirai. Они тоже атакуют telnet, но устроены иначе. С 25 апреля их количество резко пошло вверх, 6 мая достигло 412 тысяч хостов, а 12 мая вместе с заражёнными Mirai - примерно 700 тысяч. Отправляли запросы в основном индийские адреса, в том числе принадлежащие крупным местным операторам. Резидентные прокси-серверы, перенаправляющие трафик через обычные домашние подключения, составили около 78% выявленных источников. При этом целиком доверять таким цифрам не стоит: часть обращений могла идти с чужих устройств, о заражении которых владельцы не знают.
Внутри Японии число устройств, заражённых Mirai, держалось на уровне 90-120, но 30 апреля подскочило. Инфекцию нашли более чем на сотне японских серверов с установленной cPanel, компании получили уведомления. Среднесуточный объём пакетов в мае превысил апрельский в 7,5 раза. Сервер способен сканировать сеть намного активнее, чем бытовая техника. Заметный вклад внесли и домашние роутеры Logitec. Боты без признаков Mirai внутри страны исчислялись сотнями, а среди заражённого оборудования часто встречались точки доступа Fibergate, видеорегистраторы Shenzhen TVT Digital Technology и ITX.
Заметную часть входящего потока формируют легальные исследователи интернета. Они каталогизируют открытые сервисы и оценивают защищённость сетей. На их долю пришлось 55,7% всех принятых пакетов - меньше, чем кварталом ранее, когда показатель равнялся 67,7%. Всего отмечена активность 89 известных организаций, которым принадлежат 18 507 адресов. Больше всех пакетов отправила компания Modat, следом идут Infrawatch и Palo Alto Networks со своим сервисом панорамного сканирования. Список пополнился одной новой организацией - американской PACKET.TEL LLC. Собранные сведения публикуют открыто, вместе с перечнем организаций, которые сканируют сети в исследовательских целях.
Начало квартала тоже отметилось всплеском. 4 апреля наблюдалось около 3,86 млн активных узлов - максимум за три месяца. Почти каждый из них отправил единственный пакет с поддельным обратным адресом, отказав в соединении. Такие всплески типичны для отражённых атак, когда злоумышленник подставляет чужие адреса и направляет ответный трафик на жертву.
Ещё один эпизод пришёлся на начало июня. Резко выросло число устройств, рассылающих служебные пакеты туннелирования: их оказалось около 1,1 млн. Отправляли их преимущественно из США (84,5%) и Японии (15,4%). Почти каждый адрес отправлял всего один-три пакета, что указывает на разведку туннельных узлов. Интерес злоумышленников к панели управления MikroTik RouterOS, наоборот, упал: её доля снизилась с 2,1% до 0,6%, и она сместилась на тринадцатое место.
Компаниям, которые держат сайты и серверы, разумно действовать по нескольким направлениям. Обновлять панели управления хостингом сразу после выхода исправлений; не выставлять их в интернет без необходимости; включать двухфакторную аутентификацию для администраторов; отключать telnet там, где он не нужен; менять заводские пароли на камерах, роутерах и видеорегистраторах. Отдельного внимания заслуживает исходящий трафик: если сервер внезапно начал массово обращаться к чужим адресам, это признак заражения. Проверить стоит и версию панели, и список запущенных процессов на машине.
Индикаторы компрометации