Эксперты лаборатории SEQRITE Labs обнаружили целенаправленную кибершпионскую кампанию, нацеленную на военнослужащих России и Беларуси, в частности на Воздушно-десантные войска (ВДВ) России и Спецназ Беларуси. Атака, получившая название SkyCloak, использует многоступенчатую цепочку заражения для развертывания скрытых сервисов через сеть Tor с применением мостов obfs4, что позволяет злоумышленникам анонимно взаимодействовать с компрометированными системами через onion-адреса.
Описание
Кампания SkyCloak продолжает серию атак на российские цели, зафиксированных в 2025 году. В начале года была обнаружена операция HollowQuill, нацеленная на академические и исследовательские институты, связанные с правительственными и оборонными секторами. В июле появилась кампания CargoTalon, атаковавшая аэрокосмическую и оборонную отрасли России с использованием импланта Eaglet, где наблюдались пересечения с группой HeadMare. Совсем недавно операция MotorBeacon была направлена против российских автомобильной и электронной коммерческой отраслей с применением бэкдора CAPI.
Основными целями SkyCloak стали Министерство обороны Российской Федерации и Республики Беларусь. Географический фокус кампании четко ограничен этими двумя странами, что указывает на целенаправленный характер атаки.
Инфекционная цепочка начинается с фишинговых писем, содержащих подготовленные приманки. Первая приманка представляет собой письмо о назначении от исполняющего обязанности командира воинской части 71289, относящейся к 83-й отдельной гвардейской десантно-штурмовой бригаде, дислоцированной в Уссурийске (Восточный военный округ). Вторая приманка предназначена для организации обучения военнослужащих с 13 по 16 октября 2025 года в воинской части 89417, которая относится к 5-й отдельной бригаде спецназа Беларуси, расположенной в Марьиной Горке под Минском.
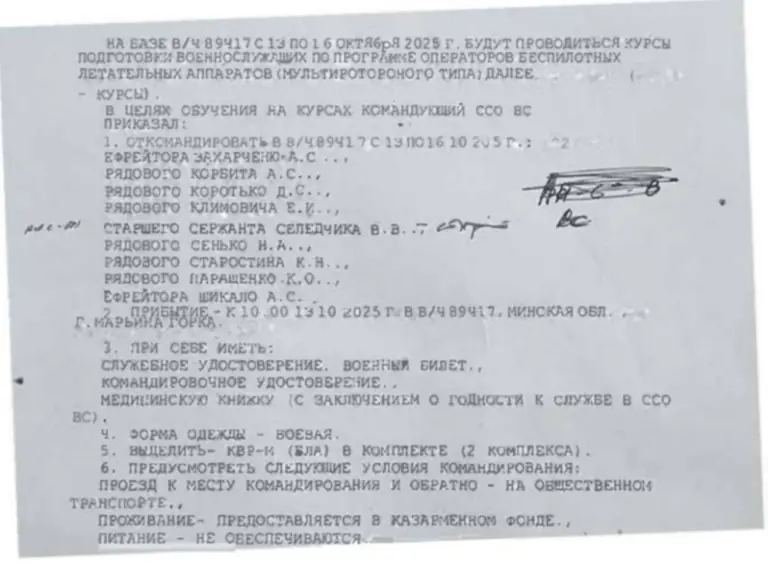

Технический анализ показывает, что архивные файлы были загружены из Беларуси с датами модификации 15 и 21 октября 2025 года. Первоначальные фишинговые ZIP-архивы содержат ярлыки LNK с двойным расширением, которые запускают команды PowerShell, действующие как начальная стадия загрузки. Команды извлекают первый архивный файл в директории %APPDATA%\dynamicUpdatingHashingScalingContext или %USERPROFILE%\Downloads\incrementalStreamingMergingSocket, а затем используют его для извлечения второго архивного файла из папки ‘FOUND.000’.
Это многоступенчатое извлечение размещает полезные нагрузки в директориях ‘$env:APPDATA\logicpro’ или ‘$env:APPDATA\reaper’, читает содержимое текстового файла и выполняет его через скрытый процесс PowerShell. Сценарий PowerShell включает несколько проверок анти-анализа, включая проверку папки ‘Recent’ на наличие более десяти файлов ярлыков и подсчет количества процессов, что позволяет избежать песочниц и убедиться в нормальной активности пользователя.
После создания мьютекса для обеспечения работы только одного экземпляра, сценарий читает XML-файлы, заменяя имя пользователя, и регистрирует запланированные задачи для их немедленного запуска. Это устанавливает устойчивость и выполняет следующую стадию полезных нагрузок. Сценарий ожидает, пока файл hostname не будет создан локальным экземпляром Tor, после чего создает идентификационный сигнал в формате "<username>:<onion-address>:3-yeeifyem" или оканчивающийся на ":2-lrwkymi", используя curl через локальный SOCKS-прослушиватель Tor на порту 9050.
XML-файлы представляют собой определения запланированных задач Windows, которые выполняются ежедневно, начиная с 25 сентября 2025 года, и имеют триггер входа в систему для указанного пользователя. Эти задачи скрыты и настроены на выполнение даже при простое компьютера, по требованию и без сети. Они игнорируют несколько экземпляров и не имеют ограничения по времени выполнения.
Конечная стадия атаки включает выполнение EXE-файлов, которым передаются файлы конфигурации в качестве аргументов. Анализ показывает, что githubdesktop.exe, googlemaps.exe, ssh-shellhost.exe, ebay.exe (SFTP-сервер) и libcrypto.dll являются легитимными бинарниками “OpenSSH для Windows” с временными метками компиляции 13 декабря 2023 года. Это подтверждает, что злоумышленник развертывает автономный SSH-сервер внутри профиля пользователя с использованием Tor, вероятно, для скрытого удаленного администрирования и поддержания устойчивости после взлома.
Конфигурация SSH-сервера использует нестандартный порт 20321, отключает аутентификацию по паролю и разрешает доступ только по открытому ключу. Конфигурация Tor создает onion-сервис и открывает порты для SSH, SMB, RDP и других сервисов через Tor. Используется подключаемый транспорт obfs4 через переименованные бинарники obfs4proxy (confluence.exe или rider.exe) с мостами для скрытия соединений.
Инфраструктура кампании включает onion-адрес yuknkap4im65njr3tlprnpqwj4h7aal4hrn2tdieg75rpp6fx25hqbyd[.]onion для регистрации жертв через Tor. На основе данных netflow с портов мостов Tor был замечен трафик из России и нескольких соседних стран. IP-адреса мостов категоризируются как сервисы Tor или резидентные адреса.
Обнаруженная многоуровневая цепочка вторжения демонстрирует тщательно спланированную шпионскую операцию, нацеленную на установление скрытого удаленного доступа и перемещения внутри целевых сред. На основе текущих доказательств кампания соответствует активности восточноевропейской киберразведки, направленной на оборонный и правительственный секторы, хотя атрибуция остается маловероятной по сравнению с ранее документированными операциями.
Индикаторы компрометации