

Современные киберугрозы стремительно эволюционируют, и финальное исполнение вредоносного полезной нагрузки уже не является единственным фокусом для специалистов по кибербезопасности. Загрузчики стали критически важным элементом современных атак, выступая основным вектором первоначального доступа и обеспечивая скрытную доставку сложного вредоносного программного обеспечения внутри организации. В отличие от простых полезных нагрузок, загрузчики созданы с конкретной целью: обходить системы безопасности, обеспечивать устойчивое присутствие и создавать благоприятную среду для скрытного исполнения финального этапа атаки. Это делает их более значимой и актуальной угрозой, требующей пристального анализа.
Описание
Недавно был отмечен всплеск активности вредоносной программы HijackLoader. Впервые она появилась во второй половине 2023 года и быстро привлекла внимание благодаря способности доставлять вредоносные нагрузки и использованию оригинальных техник для их загрузки и выполнения. В основном она распространяется по модели «вредоносное ПО как услуга» (Malware-as-a-Service) и наблюдается преимущественно в финансово мотивированных кампаниях по всему миру.
HijackLoader распространяется через поддельные установщики, сайты с отравленным SEO, вредоносную рекламу и порталы с пиратским программным обеспечением и фильмами, что обеспечивает широкую и opportunistческую аудиторию жертв. С июня 2025 года злоумышленники используют платформу Clickfix, которая заманивает ничего не подозревающих пользователей на загрузку вредоносных установщиков в формате .msi, что в конечном итоге приводит к запуску HijackLoader. Затем на машине жертвы загружается DeerStealer в качестве финального исполняемого файла.
Недавно также было замечено, что группа TAG-150 начала использовать CastleLoader/CastleBot, одновременно привлекая внешние сервисы, такие как HijackLoader, в рамках своей расширенной экосистемы вредоносного ПО как услуги. HijackLoader часто доставляет стилеры и удалённые трояны (RAT), постоянно совершенствуя свои методы. Он особенно печально известен передовыми техниками уклонения от обнаружения, такими как: использование процесса-двойника с транзакционными секциями, отвязка системных DLL, прямые системные вызовы под WOW64, подмена стека вызовов и проверки на наличие виртуальной машины.
С момента своего обнаружения HijackLoader непрерывно развивается, представляя постоянную и растущую угрозу для различных отраслей. Поэтому организациям критически важно внедрять и поддерживать непрерывный мониторинг подобных загрузчиков, чтобы снизить риск многоэтапных целевых атак.
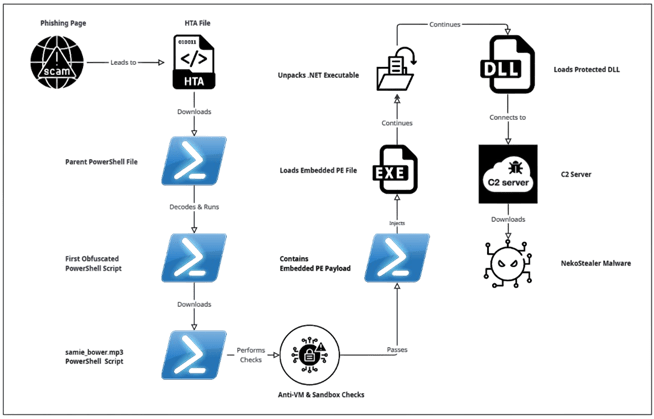
Цепочка заражения начинается с фишинговой кампании на основе CAPTCHA, которую мы идентифицировали как Clickfix (эта техника также использовалась злоумышленниками в июне 2025 года). Файл HTA служит первоначальным загрузчиком, приводя к выполнению файла PowerShell. После декодирования строки в формате Base64 был получен другой сценарий PowerShell, который оказался сильно запутанным, что представляет серьёзную проблему для статического анализа и сигнатурного обнаружения. Вместо использования читаемых строк и переменных он динамически строит команды и значения через сложные математические операции и восстановление строк из массивов символов.
При разрешении этой полезной нагрузки она декодируется в команду, которая, хотя и остаётся нечитаемой, может быть полностью деобфусцирована. После полной деобфускации видно, что сценарий пытается подключиться к URL-адресу для загрузки последующего файла. Файл samie_bower.mp3 представляет собой ещё один сценарий PowerShell, который на более чем 18 000 строк сильно запутан и представляет следующий этап загрузчика. При отладке наблюдается, что этот файл выполняет многочисленные проверки на наличие виртуальной машины, включая анализ количества запущенных процессов и внесение изменений в ключи реестра. Эти проверки, по-видимому, specifically нацелены на чтение идентификаторов VirtualBox для определения, работает ли сценарий в виртуализированной среде.
При анализе сценария было замечено, что финальная полезная нагрузка находится в последних нескольких строках, где первоначальный запутанный загрузчик доставляет окончательную вредоносную команду. После выполнения она проводит декодирование Base64, операции XOR и дополнительные процедуры расшифровки, прежде чем загрузить другой сценарий PowerShell, который, вероятно, внедряет PE-файл. Декодирование этого файла reveals встроенный PE-файл, identifiable по заголовку MZ. Этот PE-файл представляет собой сильно упакованное исполняемое приложение .NET. Исполняемая полезная нагрузка загружает значительный объём кода, вероятно, извлечённого из раздела ресурсов. После распаковки исполняемая полезная нагрузка, по-видимому, загружает DLL-файл, который также защищён, вероятно, для предотвращения обратного проектирования и анализа.
HijackLoader имеет историю использования многоэтапного процесса, включающего исполняемый файл с последующей загрузкой DLL. Этот финальный этап загрузчика пытается подключиться к серверу управления и контроля (C2), с которого загружается вредоносная программа-похититель информации. В данном случае вредоносное программное обеспечение пытается подключиться к URL-адресу, который более недоступен, но попытка подключения соответствует поведению NekoStealer. Этот HijackLoader также участвовал в загрузке других похитителей информации, включая Lumma.
Успешная защита от сложных загрузчиков, таких как HijackLoader, требует смещения фокуса со статических финальных полезных нагрузок на их динамические и постоянно развивающиеся механизмы доставки. Концентрируясь на обнаружении первоначального доступа и промежуточных этапов обфускации, организации могут построить более устойчивую защиту от этой постоянной угрозы. Не менее важно применять проактивный подход на всех уровнях, а не сосредотачиваться исключительно на первоначальном доступе или финальной полезной нагрузке. Промежуточные слои часто являются тем местом, где злоумышленники вносят наиболее значительные изменения для облегчения успешного развёртывания вредоносного программного обеспечения.
