Через несколько часов после раскрытия двух уязвимостей удалённого выполнения кода в ядре PHP появились попытки их эксплуатации. Большая часть зафиксированной активности пришлась на сканирование, остальное - на нескоординированные попытки доставить различные полезные нагрузки. Успешного срабатывания на момент наблюдения не подтверждено: речь идёт о попытках, а не о состоявшейся компрометации.
Описание
Обе уязвимости объединены общим обозначением php2shell. Каждая срабатывает по обычному HTTP-запросу и эксплуатируется до того, как запустится код приложения. Затронуты сборки PHP начиная с версии 5.4, то есть проблема находится в ядре языка, а не в отдельном продукте или библиотеке.
Первые обращения к уязвимым системам были отмечены в течение нескольких часов после публикации сведений. По данным Cisco Talos, рост объёма эксплуатации ожидается в ближайшие дни. Сканирование и базовая эксплуатация с публичным демонстрационным эксплойтом требуют меньше усилий, чем встраивание уязвимости в собственный инструментарий, поэтому волна попыток обгоняет подготовку кампаний.
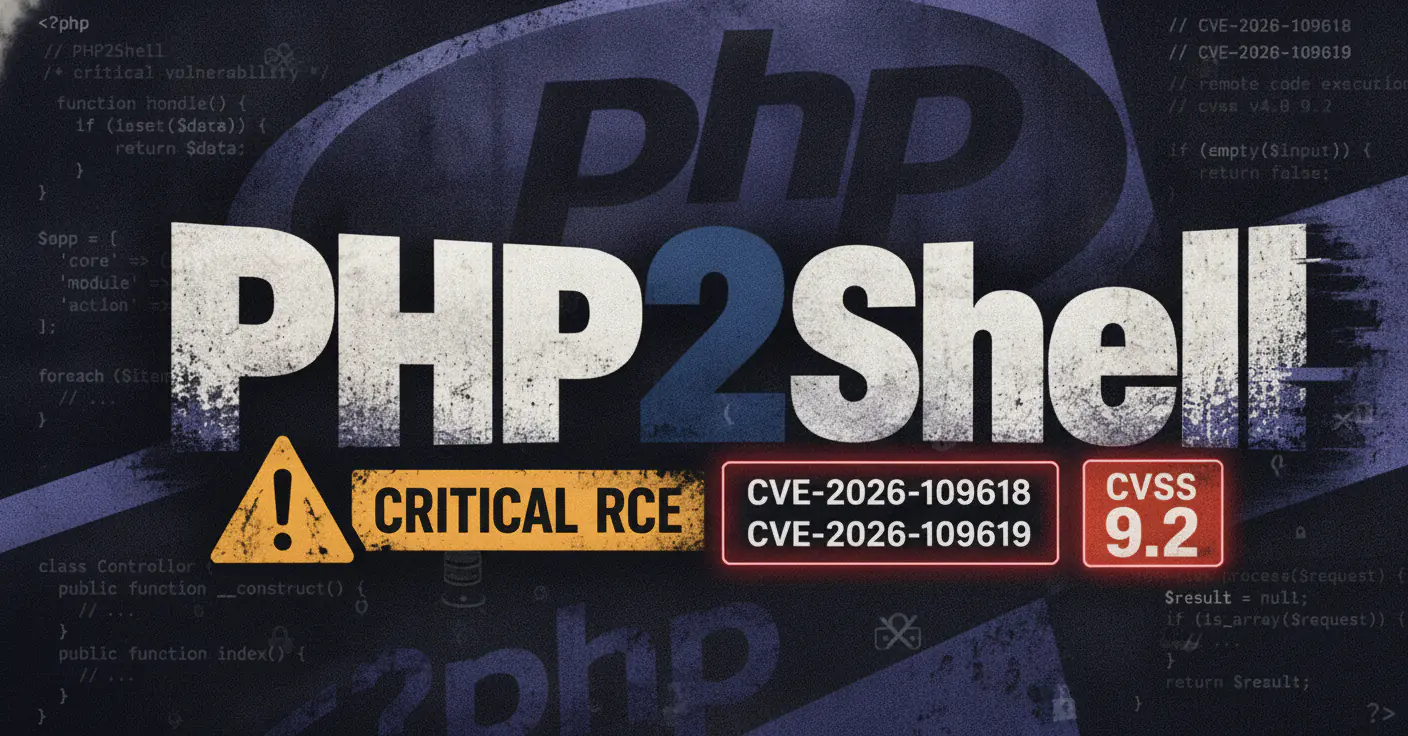
Проблемы зарегистрированы как CVE-2026-109618 и CVE-2026-109619, обе получили 9.2 по шкале CVSS v4.0. Первая возникает, когда обработка нехватки памяти прерывает PHP на этапе частичной инициализации внутренних данных запроса; последующая очистка может принять неверные данные за корректные. Вторая связана с переиспользованием устаревшего внутреннего состояния: память под него уже освобождена, а обычная инициализация ещё не сбросила значения. Обе описаны как критические.
Охват затрагивает всю экосистему PHP. Среди приложений, которые могут оказаться уязвимыми, названы WordPress, Drupal, Magento, Shopware, WooCommerce и Laravel, а также сайты PHP, размещённые через cPanel и Plesk. Ветка PHP 8.1 и более старые не поддерживаются, поддержка безопасности PHP 8.2 завершается 31 декабря 2026 года. Около половины систем PHP останутся без исправления, а к группе риска Talos относит все отрасли, где работают приложения на этом языке.
Предыстория отделяет попытки от результата. На 21 октября 2026 года, 14:00 UTC, эксплуатации этих уязвимостей ещё не наблюдали, а первые обращения к уязвимым системам появились позже. Средства обнаружения выпущены вместе с предупреждением: Talos подготовила сетевые сигнатуры для своей системы предотвращения вторжений и открыла их в наборе правил сообщества, Splunk выпустила обновление содержимого для Enterprise Security. Уязвимости удалённого выполнения кода регулярно привлекают внимание как спонсируемых государствами групп, так и программ-вымогателей и финансово мотивированных объединений.
Что именно за субъекты стоят за наблюдавшимися попытками, не установлено. Сканирование само по себе не показывает, была ли эксплуатация успешной и на каких системах она завершилась. Сетевые сигнатуры могут давать ложные срабатывания на легитимном трафике. Промежуточных мер, дающих полную защиту, в сообщении не описано; исправленные выпуски PHP уже доступны, но часть веток исправлений не получит. Истинный масштаб влияния ещё предстоит оценить, поскольку проблемы в базовых технологиях обычно отражаются и на других платформах.
Индикаторы компрометации