

Финансово мотивированные угрозы, исходящие от северокорейских хакерских группировок, продолжают эволюционировать, становясь всё более изощрёнными и многоплатформенными. Новое исследование раскрывает детали масштабной кампании, в ходе которой злоумышленники, известные под обозначением UNC1069, используют фиктивные компании и фальшивые видеоконференции для компрометации специалистов в области криптовалют и Web3. Атака выделяется не только сложной социальной инженерией, но и адаптацией вредоносного ПО под три основные операционные системы, что позволяет охватить максимально широкий круг потенциальных жертв.
Описание
Кампания начинается с тщательной подготовки: злоумышленники создают детально проработанные легенды, представляясь сотрудниками поддельных венчурных фондов, таких как SolidBit Capital или WallEye Capital. Они выходят на связь с целевыми специалистами через LinkedIn и Telegram, используя порой скомпрометированные аккаунты для повышения доверия. После установления контакта и обсуждения потенциального сотрудничества жертве направляют ссылку на встречу в Calendly или аналогичном сервисе. Однако эта ссылка ведёт не на легитимную платформу вроде Zoom или Google Meet, а на её точную копию, размещённую на контролируемой хакерами инфраструктуре.
Во время самой встречи сценарий оттачивался до мелочей. Атакующие применяли тактику создания искусственной спешки, убеждая жертву, что у неё не работает микрофон или камера. Для "исправления проблемы" предлагалось скопировать и выполнить в терминале специальные команды. Этот приём, известный как ClickFix, оказался крайне эффективным. Как сообщают исследователи, в ходе таких сеансов злоумышленники не только доставляли вредоносную нагрузку, но и тайно записывали аудио и видео участников через браузер, используя API "getUserMedia" и "MediaRecorder". Полученные записи впоследствии могли использоваться для создания дипфейков или повышения правдоподобности в следующих атаках.
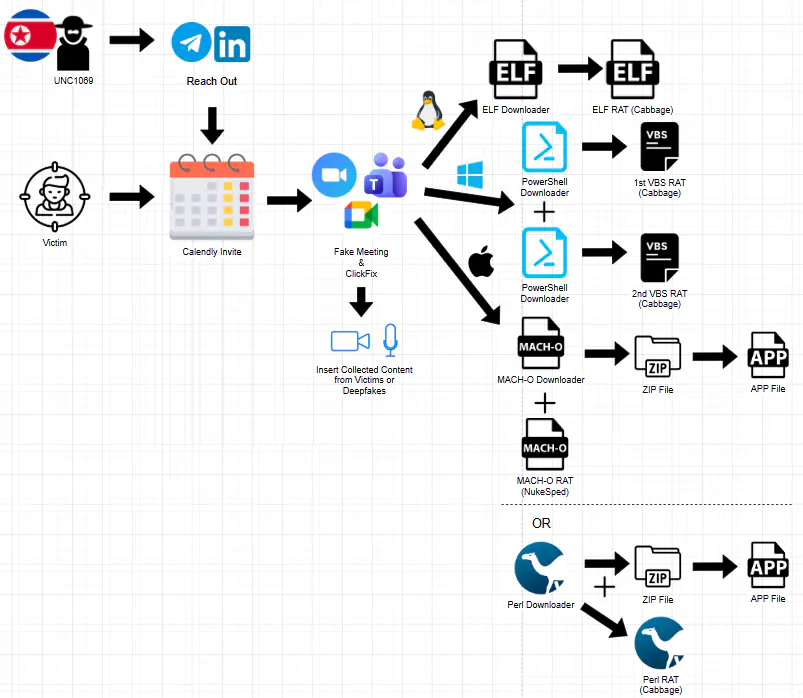
Полезная нагрузка тщательно подбиралась под операционную систему жертвы. На компьютерах с Windows исполнялся многоэтапный сценарий на PowerShell, который загружал и запускал обновлённый вариант трояна Cabbage RAT (также известного как CageyChameleon). Новая версия демонстрирует серьёзные улучшения: помимо сбора системной информации и процессов, она теперь перечисляет установленные расширения Google Chrome, что явно нацелено на поиск криптокошельков. Кроме того, был добавлен механизм закрепления в системе через ярлык в папке автозагрузки, а коммуникация с командным сервером (C2) стала более структурированной, с использованием JSON и улучшенным отслеживанием выполняемых задач.
Для пользователей macOS сценарий также был адаптирован. Жертв просили запустить команды в терминале, которые загружали исполняемые файлы Mach-O, маскирующиеся под легитимное ПО, например, клиент Zoom. Эти загрузчики обходили встроенные защитные механизмы macOS, такие как Gatekeeper, снимая карантинные атрибуты и применяя самоподписанные сертификаты. В конечном итоге на систему мог быть установлен удалённый троян NukeSped, часто связываемый с другой северокорейской группировкой Lazarus.
Не остались без внимания и пользователи Linux. Для них был подготовлен загрузчик в формате ELF, функционально похожий на PowerShell-версию. Он загружал вторую стадию - вариант Cabbage RAT, написанный на C++, но использующий те же алгоритмы шифрования и форматы команд с C2, что и его VBS-аналог для Windows. Это указывает на общую кодовую базу и скоординированную разработку мультиплатформенного инструментария.
Инфраструктура кампании оказалась обширной и хорошо организованной. Атакующие зарегистрировали десятки доменов, имитирующих названия популярных сервисов видеоконференций (например, zoom.us07-web.us) и фальшивых инвестиционных компаний. Анализ этих доменов показывает их взаимосвязь и принадлежность к одной сети, что подчёркивает масштаб операции. Основной целью группировки, по мнению экспертов, является прямая кража криптовалютных активов или получение доступа к корпоративным сетям финансовых организаций для последующих, более масштабных атак. В конечном счёте, вырученные средства, вероятно, направляются на финансирование программ северокорейского режима.
Данная кампания наглядно демонстрирует тренд на слияние высококачественной социальной инженерии с технической сложностью. Угроза перестала быть исключительно проблемой Windows-среды, превратившись в кросс-платформенную опасность. Для специалистов по безопасности это сигнал к пересмотру подходов к обучению сотрудников, особенно в высокорисковых секторах вроде криптоиндустрии. Простых напоминаний о недоверии к ссылкам уже недостаточно - необходимо отрабатывать сценарии, в которых злоумышленник проявляет глубокие знания предметной области и создаёт ситуации крайнего давления. С технической стороны критически важным становится мониторинг нестандартного поведения приложений, анализ сетевого трафика на предмет подключений к подозрительным доменам и жёсткое ограничение прав на выполнение сценариев и бинарных файлов из временных каталогов без явной на то необходимости.



