

В июне 2025 года известный исследователь кибербезопасности MrD0x опубликовал подробный анализ новой методики социальной инженерии, названной FileFix. Этот метод представляет собой эволюцию классической атаки ClickFix, но вместо диалогового окна "Выполнить" в Windows использует адресную строку Проводника для выполнения вредоносных команд. Техника уже активно применяется в реальных кампаниях, связанных с группами KongTuke и BR-UNC-011.
Описание
ClickFix, впервые обнаруженный в 2024 году, быстро gained популярность среди злоумышленников, включая TA571, TA569 и брокеров первоначального доступа. Метод основан на обмане пользователей: через поддельные CAPTCHA-запросы или фиктивные формы загрузки файлов жертву убеждают вручную скопировать и выполнить код в системе. Традиционно для этого использовалось окно "Выполнить", однако FileFix меняет подход.
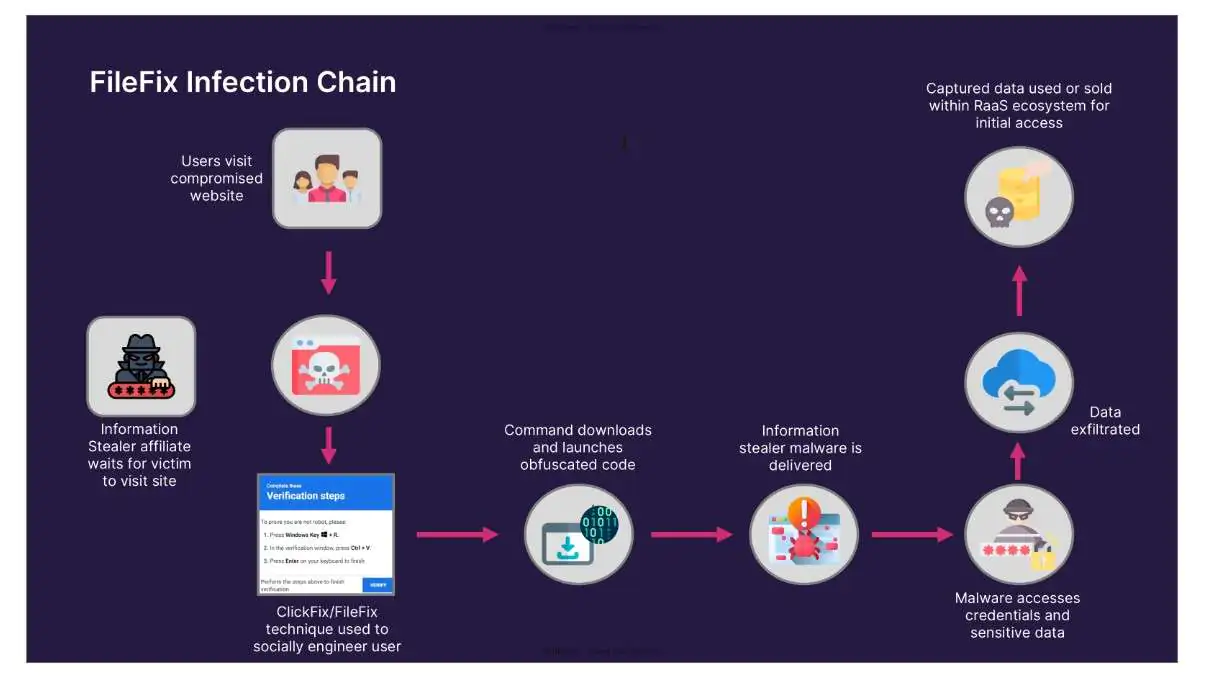
Как отмечает MrD0x, FileFix позволяет выполнять команды напрямую из браузера, минуя взаимодействие с системными диалогами. Злоумышленники создают веб-страницу с кнопкой загрузки файла, при нажатии на которую открывается окно Проводника. Пользователя просят ввести в адресную строку специально сформированную команду, что приводит к запуску вредоносного кода. Для маскировки часто используются знакомые элементы, например, имитация проверочного CAPTCHA.
Исследователи провели анализ в sandbox-среде и подтвердили, что процесс выполнения команды инициируется браузером (например, msedge.exe), который затем запускает интерпретатор, такой как PowerShell. Это отличает FileFix от классического ClickFix, где выполнение происходит через диалоговое окно "Выполнить".
В ходе мониторинга Bridewell были выявлены две отдельные кампании, использующие FileFix. Одна из них, отслеживаемая под обозначением BR-UNC-011, использует домен tersmoles[.]com, на котором размещен контент, почти идентичный proof-of-concept коду MrD0x. Это указывает на то, что злоумышленники тестируют технику в реальных условиях.
Инфекционная цепочка BR-UNC-011 включает несколько этапов. На первом этапе пользователь вводит команду в адресную строку Проводника, что приводит к выполнению PowerShell-скрипта, скрыто загружающего вторую стадию атаки. Скрипт использует флаги для скрытия окна интерпретатора и обращается к удаленному серверу для загрузки полезной нагрузки.
На втором этапе декодируется Base64-код, который преобразуется в JSON-массив и десериализуется в объект PowerShell. Затем создается скрытая папка в каталоге пользователя, куда помещается вредоносный файл, маскирующийся под chrome.exe. Для обеспечения постоянства создается запись в реестре в разделе HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run, что гарантирует автоматический запуск вредоносного кода при перезагрузке системы.
На завершающем этапе создается временный CMD-файл, который запускает нагрузку и удаляет следы атаки, усложняя последующий анализ. Инфраструктура злоумышленников включает несколько доменов, связанных общим SSL-сертификатом, что позволяет предполагать их принадлежность к одной кампании.
Другая кампания связана с KongTuke (также известным как TAG-124) - системой распределения трафика, активной с мая 2024 года. KongTuke использует скомпрометированные WordPress-сайты для внедрения malicious JavaScript-кода, который перенаправляет пользователей на страницы с FileFix. Группа известна поставкой таких вредоносных программ, как MintsLoader, GhostWeaver, StealC и SocGhoulish, а также сотрудничеством с операторами ransomware, включая 8Base, Akira и AlphV.
Для защиты от FileFix и подобных угроз эксперты рекомендуют сочетать технические меры и обучение пользователей. Ключевые шаги включают регулярное информирование сотрудников о рисках социальной инженерии, ограничение прав выполнения скриптов для непривилегированных пользователей, использование EDR-решений для мониторинга подозрительной активности и настройку групповых политик для блокировки запуска скриптов через Проводник и диалог "Выполнить".
Техника FileFix демонстрирует, что злоумышленники продолжают совершенствовать методы обхода защитных механизмов, делая упор на маскировку и использование доверия пользователей. Активное внедрение таких методов в реальные кампании подчеркивает необходимость проактивного подхода к кибербезопасности как на организационном, так и на индивидуальном уровне.
