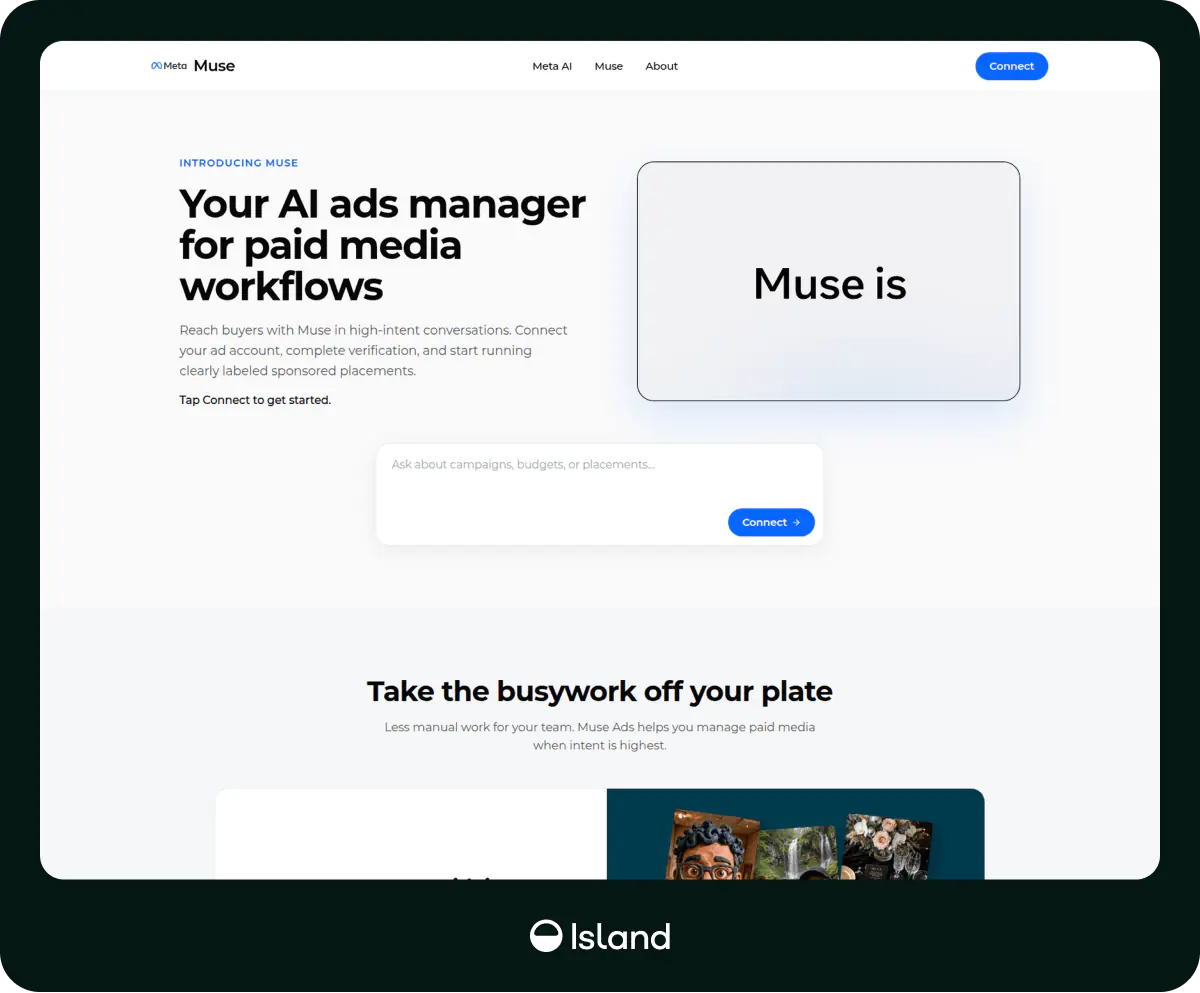
8 сентября 2026 года Meta* представила Muse - персонального ИИ-агента, который работает в привычных приложениях. Через восемь дней в сети появился сайт с похожим названием. "Muse Ads" обещал стать ИИ-помощником для рекламных кампаний: помочь найти покупателей и подключить рекламный аккаунт. Кнопка "Подключить" вела не к новому продукту, а на страницу давно действующей фишинговой операции. Цель - бюджеты и платёжные данные рекламодателей, а также управляющие аккаунты агентств.
Описание
Приманка выглядит как продукт, а не как запрос пароля. У каждого бренда своя история: ChatGPT обещает утреннюю сводку по кампаниям в Google Ads, Gemini - поддержку управляющих аккаунтов и связанных клиентов, Claude получает собственный рекламный портал, Perplexity - планирование кампаний и аудит расходов, Manus - приватную интеграцию с рекламной платформой. Тексты написаны на отраслевом языке, поэтому просьба подключить аккаунт не вызывает подозрений у сотрудников агентств и специалистов по закупке рекламы. Письма-приглашения на такие страницы ранее фиксировали компании IRONSCALES и Intezer.
Исследование Island показало, что окно входа рисуется поверх настоящего браузера. Посетитель видит аккуратную копию знакомого окна с замком и адресной строкой, где указан доверенный сервис. Реальный адрес при этом остаётся фишинговым. Приём называют "браузер в браузере": копия подстраивается под систему и устройство - от Windows и macOS до мобильных платформ, включая светлую и тёмную тему. В коде сохранились пояснения разработчиков о том, что панели нужно размывать, иначе подделка выдаст себя.
Внутри - не картинка, а рабочий инструмент. Оператор видит каждое действие жертвы в реальном времени: может задержать её на экране ожидания, отклонить введённый пароль и попросить ввести снова, выбрать следующую проверку подлинности, а затем завершить сценарий или вовсе закрыть страницу. Ошибочные попытки не теряются - платформа хранит до трёх вариантов пароля, а также сведения об устройстве и местоположении посетителя. Поддерживаются сценарии входа через Google, Meta*, TikTok и Okta (сервис корпоративной аутентификации). За время наблюдения платформа получила сотни введённых жертвами данных, и активность продолжалась.
Одна и та же основа обслуживает несколько направлений. Рекламные страницы, заявления на возврат средств, подтверждения платежей и поддельные сайты вакансий работают на общей программной платформе и получают команды из одного центра. С конца мая по 20 июня один сервер принимал обращения с 25 разных страниц. Среди них были приманки от имени Gemini, OpenAI и Anthropic, страницы возвратов и поддельный сайт вакансий Louis Vuitton. Сюжет менялся быстрее, чем устройство страниц: сами страницы размещали в облаке, а логику и команды держали отдельно.
Часть внутреннего устройства операции раскрылась из-за небрежности самих злоумышленников. Старые версии кода остались в открытых репозиториях на GitHub. Судя по ним, страницы поддельных вакансий в Tesla, Louis Vuitton, Adidas, Google Careers и Robert Half используют те же формы входа и ту же модель с тремя попытками пароля, а Telegram служит каналом управления. Новые сборки для ИИ-сервисов сохранили ту же логику.
Рекламный кабинет - это счёт с деньгами. К нему привязана карта и утверждённый бюджет, а управляющий аккаунт агентства открывает доступ к десяткам клиентских кабинетов с их платёжными профилями и пользователями. По данным Mimecast, украденный аккаунт превращают в деньги двумя способами: тратят бюджет на собственные кампании или перепродают. Аккаунты с чистой историей расходов уходят в 2-4 раза дороже новых, а кабинеты Google Ads для рискованных тематик стоят примерно 200-270 долларов. Карту жертва отвязывает за несколько часов, вернуть сам аккаунт сложнее: злоумышленники добавляют своих администраторов и понижают права владельца. Восстановление занимает недели, и всё это время реклама продолжает показываться. Когда речь идёт об управляющем аккаунте, ущерб получают клиенты агентства.
Направление с вакансиями рассчитано на другую аудиторию. Соискатель обычно уже где-то работает и входит рабочим аккаунтом Google или корпоративным через Okta. Один украденный вход открывает почту, файлы и рабочие сервисы нынешнего работодателя.
Проверка начинается с внешнего адреса в браузере: страница может нарисовать любую строку, замок, вкладку или диалог, но подменить настоящий адрес не в состоянии. Предложения о бета-программах, новых рекламных продуктах и подключении аккаунтов сверяйте на официальном сайте вендора. Надёжнее прочего работают ключи доступа, привязанные к конкретному сайту, и аппаратные средства аутентификации: они не оставляют злоумышленнику многоразового пароля и одноразового кода. После подозрительного входа проверьте все клиентские кабинеты, до которых мог добраться аккаунт: не появились ли новые администраторы и партнёры, не изменились ли контакты для восстановления, не запущены ли кампании, которых никто не согласовывал.
Скорость здесь важнее аккуратности. Страница под новый продукт собирается за минуты, а приманка следует за новостями. Восемь дней между анонсом Meta* и появлением поддельного "Muse Ads" показывают, что запуск нового продукта - самый удобный момент для подделки. Реклама, найм и возвраты средств сходятся в одной точке: в браузере, где встречаются письмо-приглашение, поддельный продукт и корпоративный вход.
* Компания Meta и её продукты признаны экстремистскими, их деятельность запрещена на территории РФ.
Индикаторы компрометации