Киберпреступники активно используют поддельные приложения Microsoft OAuth, выдавая себя за компании вроде RingCentral, Adobe, DocuSign и SharePoint, чтобы обмануть пользователей и украсть их учетные данные. Эти атаки обходят многофакторную аутентификацию (MFA), что делает их особенно опасными. Исследователи Proofpoint обнаружили эту схему еще в начале 2025 года, и активность злоумышленников продолжается. Основная цель - получить доступ к учетным записям Microsoft 365 через фишинговые страницы, которые перехватывают не только логины и пароли, но и сессионные токены MFA.
Описание
Атаки проводятся через фишинговые письма, рассылаемые с взломанных почтовых ящиков. В сообщениях часто фигурируют темы, связанные с деловыми соглашениями или запросами коммерческих предложений. Ссылка в письме ведет на поддельную страницу Microsoft OAuth, где жертве предлагают авторизовать приложение с безобидными на первый взгляд запросами прав. Независимо от того, согласится ли пользователь или откажется, его перенаправляют на фальшивую страницу входа в Microsoft, где в реальном времени перехватываются учетные данные.
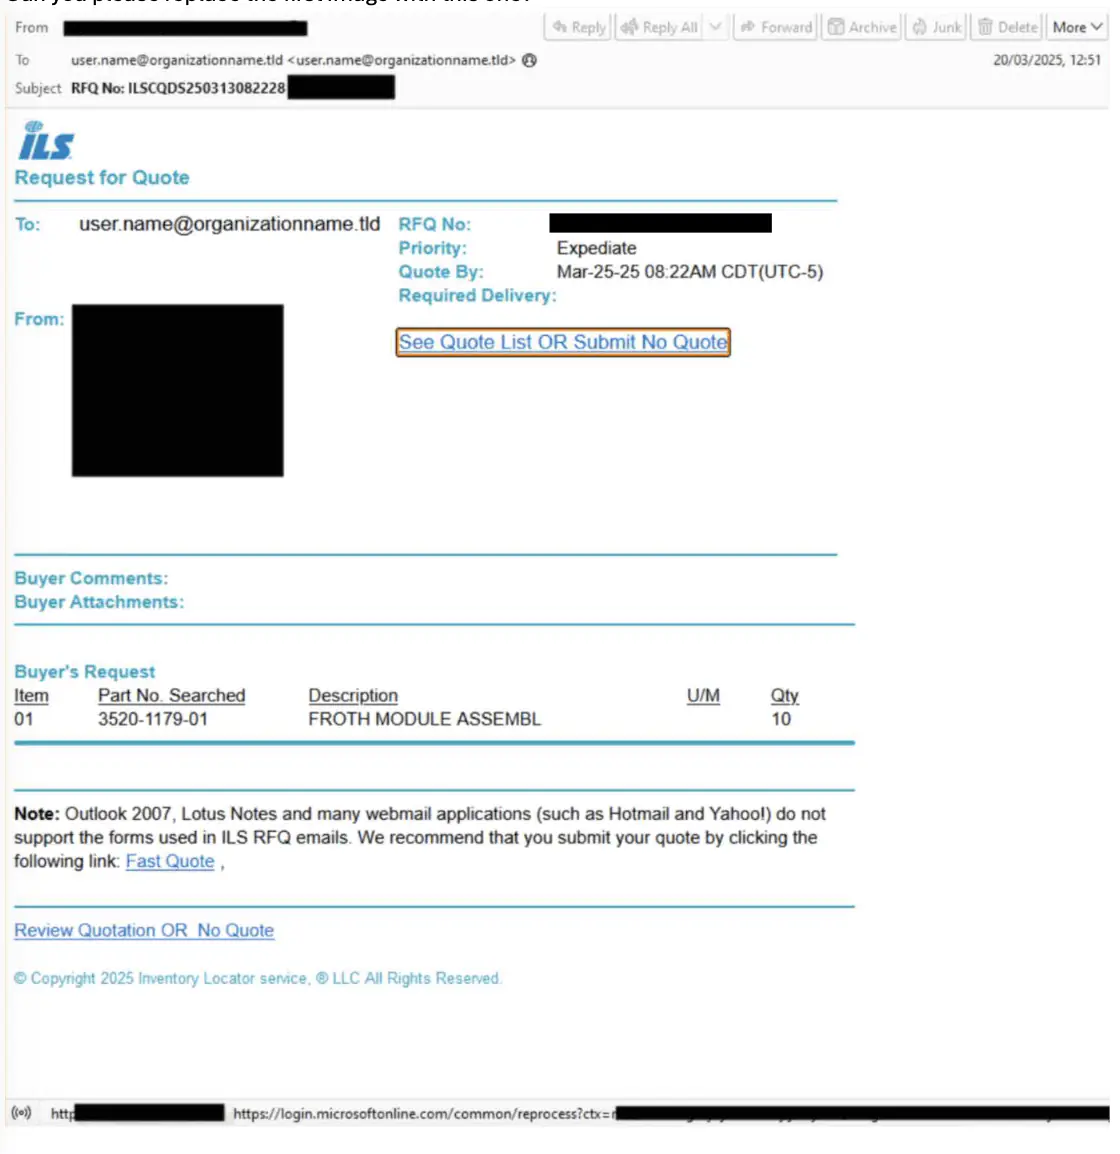
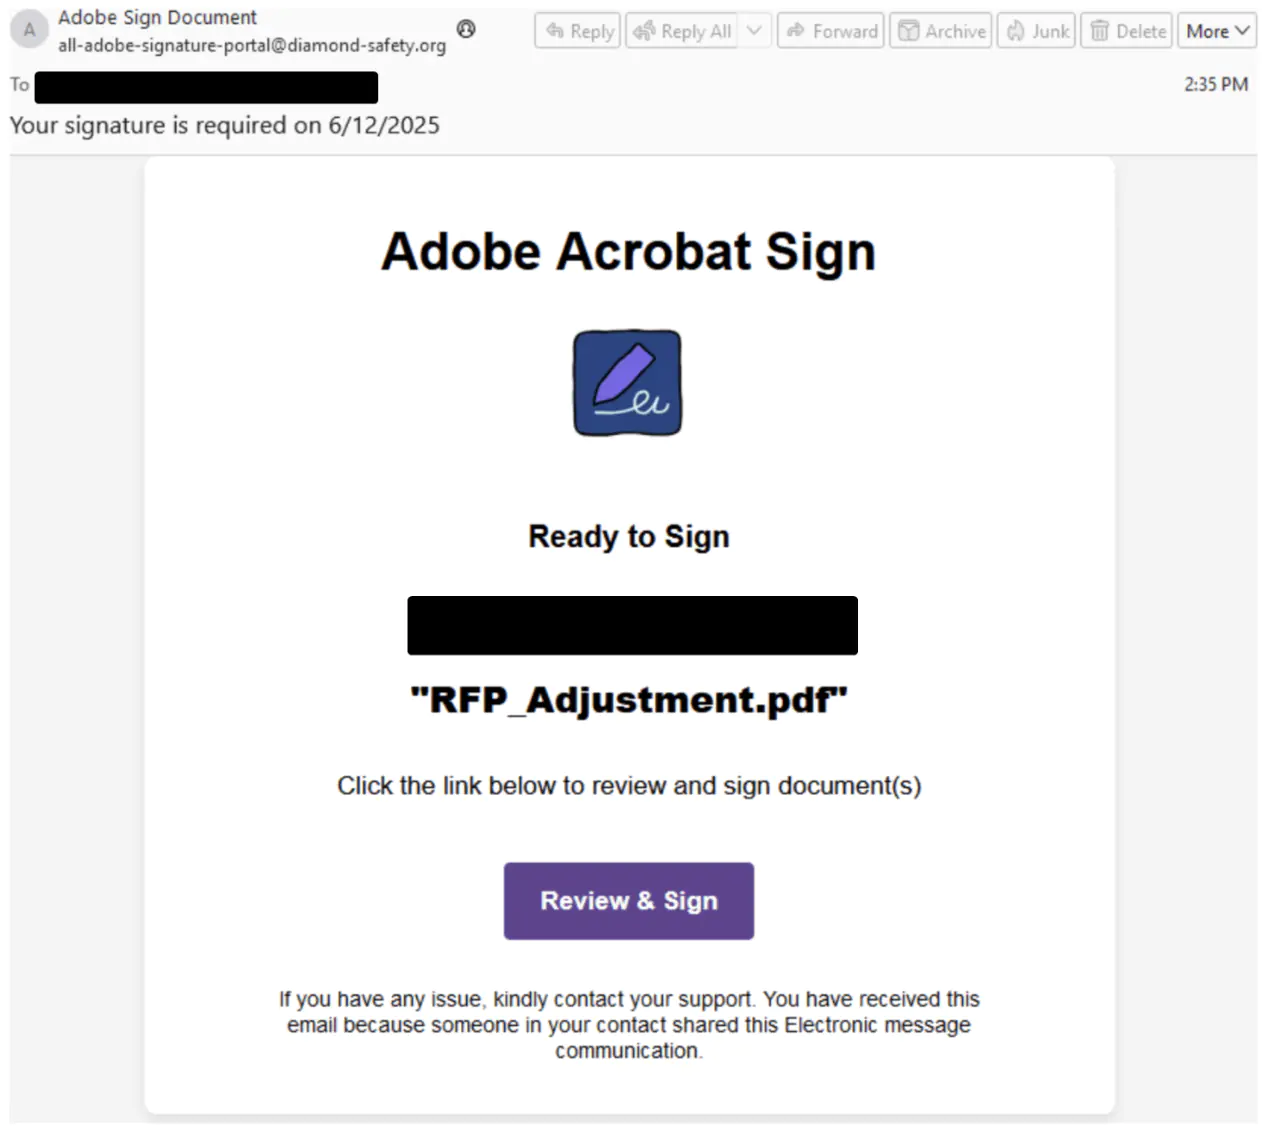
В одном из случаев злоумышленники использовали приложение "iLSMART", маскируя его под сервис для аэрокосмической отрасли. После авторизации жертва попадала на капчу, а затем - на фишинговую страницу с фирменным стилем организации. Другой пример - рассылка под видом Adobe, где ссылка вела через промежуточные редиректы на поддельный портал авторизации.
Анализ облачных данных показал, что такие приложения регистрируются в десятках тенантов Microsoft 365. Хотя большинство из них запрашивают лишь базовые разрешения (например, доступ к профилю пользователя), их задача - лишь перенаправить жертву на страницу сбора данных. Реальный успех атак остается низким: из более чем 20 затронутых организаций подтвержденные случаи компрометации аккаунтов были зафиксированы лишь в пяти.
Особую опасность представляет использование фишинг-платформы Tycoon, которая в реальном времени перехватывает сессионные куки, обходя MFA. В первой половине 2025 года с ее помощью было скомпрометировано около 3 000 учетных записей в 900 компаниях. При этом злоумышленники начали мигрировать с российских прокси на американские хостинги, возможно, пытаясь усложнить обнаружение.
Microsoft уже анонсировала изменения в настройках OAuth-приложений, которые затруднят подобные атаки: с середины июля 2025 года для доступа сторонних приложений потребуется явное согласие администратора. Однако до вступления этих мер в силу компании остаются уязвимыми. Proofpoint прогнозирует рост сложных атак на идентичность, где фишинг с обходом MFA станет стандартным инструментом киберпреступников.
Эксперты отмечают, что ранее часть этой активности ошибочно связывали с кампаниями ClickFix, но дальнейший анализ опроверг эту связь. В настоящее время не обнаружено свидетельств использования ClickFix в описанных атаках.
Индикаторы компрометации